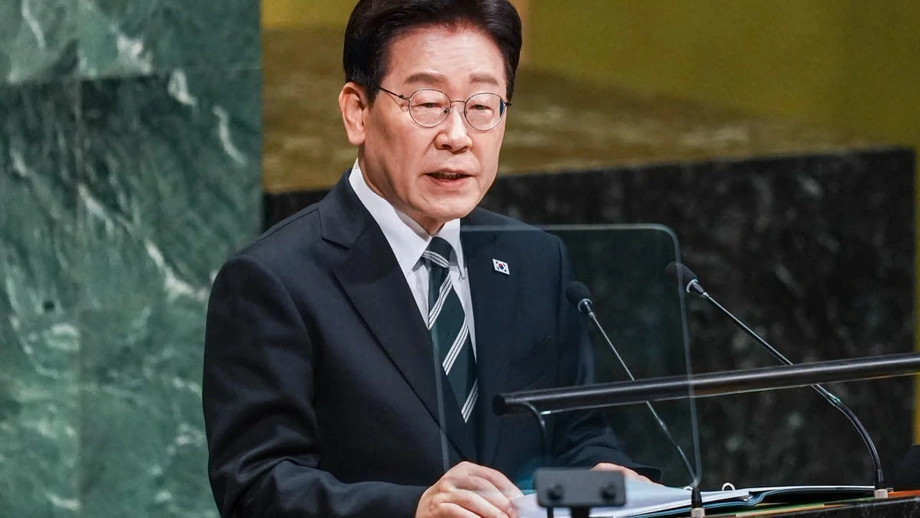
ली ने साइबर सुरक्षा समन्वय के लिए एक प्राधिकरण बनाने की मांग की
दक्षिण कोरिया के राष्ट्रपति ली जे म्यॉन्ग ने बाइनेंस से कथित तौर पर 6.3 अरब डॉलर की चोरी के बाद अधिकारियों को एक शक्तिशाली साइबर सुरक्षा प्राधिकरण बनाने की संभावना पर विचार करने का निर्देश दिया है। इस बीच 2,100 से अधिक सार्वजनिक संस्थानों और लगभग 170 प्रमुख निजी बुनियादी ढांचा सुविधाओं में सुरक्षा जांच की जा रही है।
विषय-सूची
- ली ने साइबर सुरक्षा समन्वय के लिए एक प्राधिकरण बनाने की मांग की
- बाइनेंस की चोरी चेतावनी क्यों बनी
- घटनाक्रम कैसे आगे बढ़ा
- साइबर सुरक्षा प्रमुख बनने पर क्या बदलेगा?
- सार्वजनिक निकायों और आवश्यक नेटवर्कों की जांच
- कोरियाई कंपनियों में सेंध से ग्राहक जानकारी पर ध्यान
- ऑनलाइन और ऑफलाइन वॉलेट क्यों अहम हैं
- ली ने एआई में प्रगति को मजबूत सुरक्षा से जोड़ा
- मुख्य बातें
3 नवंबर को सियोल में कैबिनेट की बैठक में ली ने सरकारी मंत्रालयों और निजी कंपनियों के बीच बेहतर समन्वय की मांग की। उनका प्रस्ताव कोरियाई वित्तीय कंपनियों पर हुए हमलों और वित्त, ऊर्जा तथा संचार नेटवर्क की सुरक्षा को लेकर बढ़ती चिंता के बाद आया है।
अधिकारियों से खतरे का पहले पता लगाने और चेतावनियां तेजी से साझा करने की अपील करते हुए ली ने मौजूदा व्यवस्था की कमजोरी का जिक्र किया:
मौजूदा सुरक्षा व्यवस्था, जो निरीक्षण और घटना के बाद की प्रतिक्रिया पर केंद्रित है, अपनी स्पष्ट सीमाएं दिखा रही है।
प्रस्तावित साइबर सुरक्षा प्रमुख उन कामों की निगरानी करेगा जो फिलहाल कई प्राधिकरणों के बीच बंटे हुए हैं। यहां ‘प्रमुख’ से आशय ऐसे अधिकारी या संगठन से है जिसके पास किसी खास नीति क्षेत्र में समन्वय के व्यापक अधिकार हों। ली ने अधिकारियों से सरकार और निजी कंपनियों को साथ लाने वाला एक कार्यबल बनाने पर भी विचार करने को कहा।
प्रस्ताव की अभी समीक्षा की जा रही है। सरकार ने इसकी संरचना, मौजूदा एजेंसियों से मिलने वाले अधिकारों या इसे स्थापित करने की समयसीमा की घोषणा नहीं की है।
बाइनेंस की चोरी चेतावनी क्यों बनी
खबरों के मुताबिक, हमलावरों ने 29 अक्टूबर को बाइनेंस से लगभग 6.3 अरब डॉलर की डिजिटल संपत्तियां निकाल लीं। इस चोरी में दस ब्लॉकचेन पर मौजूद ऑनलाइन वॉलेट प्रभावित हुए और ज्यादातर रकम करीब 20 मिनट में निकाल ली गई। ब्लॉकचेन डिजिटल रिकॉर्ड होते हैं जिनका इस्तेमाल क्रिप्टोकरेंसी लेनदेन पर नजर रखने के लिए किया जाता है।
निकासी की रफ्तार और उसका फैलाव यह समझने में मदद करते हैं कि ली ने शुरुआती चेतावनियों पर जोर क्यों दिया। कुछ ही मिनटों में कई नेटवर्क पर हुए हमले में संस्थानों के पास संदिग्ध गतिविधि पहचानने, संबंधित अधिकारियों से संपर्क करने और आगे के नुकसान को सीमित करने के लिए बहुत कम समय बचता है।
ब्लॉकचेन विश्लेषण कंपनी टीआरएम ने इस घटना को दर्ज इतिहास में क्रिप्टोकरेंसी की सबसे बड़ी चोरी बताया। खबरों में बताई गई 6.3 अरब डॉलर की रकम फरवरी 2025 में बायबिट से चुराए गए 1.5 अरब डॉलर से लगभग 4.2 गुना अधिक थी। इससे नीति संबंधी चर्चा में उद्धृत घटना का पैमाना स्पष्ट होता है।
एफबीआई ने 31 अक्टूबर को इस हमले के लिए उत्तर कोरिया को जिम्मेदार ठहराया और ट्रेडरट्रेटर हैकिंग समूह की पहचान की। उत्तर कोरिया ने जिम्मेदारी से इनकार किया। उत्तर कोरियाई नेता किम जोंग उन की बहन किम यो जोंग ने आरोप को खारिज करते हुए कहा:
बेतुकी बयानबाजी और इसमें कुछ भी नया नहीं।
मजबूत सुरक्षा की जरूरत पर चर्चा करते समय ली ने बाइनेंस की घटना का जिक्र किया, लेकिन अपनी टिप्पणियों में उत्तर कोरिया का नाम नहीं लिया। उनके निर्देशों का जोर इस बात पर था कि दक्षिण कोरिया सार्वजनिक सेवाओं और कारोबारों पर मंडराते साइबर खतरों से निपटने की व्यवस्था कैसे करे।
घटनाक्रम कैसे आगे बढ़ा
चोरी, अमेरिका द्वारा जिम्मेदारी तय करना और ली के निर्देश कुछ ही दिनों के भीतर सामने आए। घरेलू स्तर पर हुए डेटा उल्लंघनों ने उस चर्चा को और तात्कालिक बना दिया जो क्रिप्टोकरेंसी एक्सचेंजों से आगे तक फैली थी।
- फरवरी 2025: बायबिट से लगभग 1.5 अरब डॉलर मूल्य की क्रिप्टोकरेंसी चोरी हुई। बाइनेंस की घटना का पैमाना बताने के लिए इसी से तुलना की गई।
- 29 अक्टूबर: खबरों के मुताबिक, हमलावरों ने दस ब्लॉकचेन पर बाइनेंस के वॉलेट से लगभग 6.3 अरब डॉलर निकाल लिए।
- 31 अक्टूबर: एफबीआई ने बाइनेंस हमले के लिए उत्तर कोरिया को जिम्मेदार ठहराया।
- 3 नवंबर: ली ने कैबिनेट की बैठक में अधिकारियों को साइबर सुरक्षा प्राधिकरण और रोकथाम के मजबूत उपायों की समीक्षा करने का निर्देश दिया।
दक्षिण कोरियाई अधिकारी सार्वजनिक संस्थानों और प्रमुख निजी सुविधाओं की सुरक्षा समीक्षा भी कर रहे थे। ये जांच तत्काल प्रतिक्रिया का हिस्सा हैं, जबकि अधिकारी साइबर सुरक्षा की जिम्मेदारियों को व्यवस्थित करने के दीर्घकालिक बदलाव पर विचार कर रहे हैं।
साइबर सुरक्षा प्रमुख बनने पर क्या बदलेगा?
ली का प्रस्ताव एक व्यावहारिक समस्या से जुड़ा है: सुरक्षा की जिम्मेदारियां अलग-अलग संस्थानों में बंटी हैं, जिनके काम भी अलग हैं। राष्ट्रीय खुफिया सेवा, विज्ञान मंत्रालय और वित्तीय नियामक पहले से ही प्रतिक्रिया के अलग-अलग हिस्सों में शामिल हैं।
एक समन्वयकारी प्राधिकरण इन कामों को ऐसी साझा व्यवस्था में लाएगा जिसमें सरकार और निजी कंपनियां दोनों शामिल हों। ली ने ऐसी प्रणाली की मांग की जो हमलों के संकेत पहचान सके, यह जानकारी साझा करे और नुकसान बढ़ने से पहले प्रतिक्रिया का समन्वय करे।
एक संगठन को मिली चेतावनी दूसरे संगठन के लिए भी अहम हो सकती है। उदाहरण के लिए, किसी सेंधमारी की कोशिश की जानकारी से दूसरे संस्थान यह जांच सकते हैं कि क्या उन्हें भी ऐसी गतिविधि का सामना करना पड़ रहा है। ली की बताई रोकथाम व्यवस्था में तेजी से जानकारी साझा करना केंद्रीय भूमिका निभाता है।
प्रस्तावित सार्वजनिक-निजी कार्यबल सरकारी समन्वय को वित्तीय सेवाएं और अन्य आवश्यक नेटवर्क चलाने वाली कंपनियों से जोड़ेगा। इसकी सदस्यता और जिम्मेदारियां अधिकारियों के उन फैसलों पर निर्भर करेंगी जो अभी होने बाकी हैं।
सार्वजनिक निकायों और आवश्यक नेटवर्कों की जांच
राष्ट्रीय खुफिया सेवा ने 2,100 से अधिक मंत्रालयों, स्थानीय सरकारों और सार्वजनिक संस्थानों में आपातकालीन सुरक्षा जांच के आदेश दिए हैं। विज्ञान मंत्रालय वित्तीय और दूरसंचार संचालकों समेत लगभग 170 प्रमुख निजी बुनियादी ढांचा सुविधाओं की समीक्षा कर रहा है।
ली ने वित्त, ऊर्जा तथा सूचना एवं संचार को प्राथमिकता वाले क्षेत्र बताया। उन्होंने अधिकारियों को प्रमुख सरकारी संस्थानों और बुनियादी ढांचे की कमजोरियों को दूर करने का निर्देश दिया और साइबर सुरक्षा को उन सेवाओं से जोड़ा जिन पर लोग रोजमर्रा की जिंदगी में निर्भर हैं।
वित्तीय नेटवर्क भुगतान और धन तक पहुंच उपलब्ध कराते हैं। संचार नेटवर्क लोगों, कंपनियों और सार्वजनिक निकायों के बीच जानकारी पहुंचाते हैं। ऊर्जा बुनियादी ढांचा बिजली और अन्य आवश्यक आपूर्तियों को सहारा देता है। ली के निर्देशों में इन सेवाओं की सुरक्षा को डिजिटल संपत्तियों और निजी जानकारी की सुरक्षा के बराबर महत्व दिया गया है।
ये निरीक्षण तत्काल प्रतिक्रिया का हिस्सा हैं। व्यापक सुधार से बेहतर समन्वय और पहले कार्रवाई करने की व्यवस्था बनेगी, ताकि अधिकारी घटनाओं के बाद जांच करने के साथ-साथ शुरुआती चेतावनी संकेतों पर भी प्रतिक्रिया दे सकें।
कोरियाई कंपनियों में सेंध से ग्राहक जानकारी पर ध्यान
मिराए एसेट ग्लोबल इन्वेस्टमेंट्स, क्रिप्टोकरेंसी एक्सचेंज बिथंब और डेशिन सिक्योरिटीज हाल में ग्राहकों की जानकारी से जुड़े हैकिंग मामलों से प्रभावित हुए हैं। इन घटनाओं ने सरकार की चर्चा में क्रिप्टोकरेंसी की चोरी के साथ-साथ निजी डेटा के प्रबंधन को भी अहम बना दिया है।
धन और जानकारी से प्रभावित ग्राहकों के लिए अलग-अलग समस्याएं पैदा होती हैं। किसी एक्सचेंज को चोरी हुई संपत्तियों की भरपाई करनी पड़ सकती है, जबकि डेटा उल्लंघन का सामना कर रहे कारोबार को अपने उपयोगकर्ताओं की उजागर हुई जानकारी से निपटना पड़ता है। ली का प्रस्तावित ढांचा किसी एक तरह के नुकसान पर ध्यान देने के बजाय संस्थानों में सुरक्षा को समेटता है।
इस चर्चा से पहले राष्ट्रपति के इस्तेमाल वाले विमान की यात्री सूची लीक होने की खबर भी आई थी। इस घटना ने चिंता को वित्तीय कंपनियों से आगे बढ़ाकर सरकारी कामकाज से जुड़ी जानकारी तक पहुंचा दिया।
वित्तीय सेवा आयोग ने तैयारी का आकलन करने के लिए पांच क्रिप्टोकरेंसी एक्सचेंजों के प्रतिनिधियों को तलब किया है: अपबिट, बिथंब, कॉइनवन, डिजिटलएक्स और गोपैक्स। इन बैठकों में घरेलू ट्रेडिंग प्लेटफॉर्म को बाइनेंस की घटना और कोरिया में हाल के डेटा उल्लंघनों की प्रतिक्रिया में शामिल किया जा रहा है।
ऑनलाइन और ऑफलाइन वॉलेट क्यों अहम हैं
कोरियाई एक्सचेंजों के लिए जरूरी है कि वे ग्राहकों की कम से कम 80% क्रिप्टोकरेंसी कोल्ड वॉलेट में रखें। इन वॉलेट में हस्तांतरण की अनुमति देने के लिए जरूरी डिजिटल प्रमाण-पत्र ऑफलाइन रखे जाते हैं, जिससे इंटरनेट कनेक्शन के जरिए होने वाले हमलों का जोखिम घटता है।
हॉट वॉलेट इंटरनेट से जुड़े रहते हैं और एक्सचेंजों को हस्तांतरण तेजी से करने देते हैं। खबरों के मुताबिक बाइनेंस की चोरी में हॉट वॉलेट शामिल थे। इसलिए ऑनलाइन पहुंच और ऑफलाइन भंडारण के बीच का फर्क यह समझने में अहम है कि एक्सचेंज सुरक्षा का प्रबंधन कैसे करते हैं।
कोरिया की इस अनिवार्यता का मतलब है कि ग्राहकों की कम से कम पांच में से चार क्रिप्टोकरेंसी कोल्ड स्टोरेज में रखी जाएं। इस न्यूनतम हिस्से से बाहर अधिकतम पांचवां हिस्सा रखा जा सकता है। ये आंकड़े भंडारण की अनिवार्यता बताते हैं; एक्सचेंज संचालकों को फिर भी पहुंच, हस्तांतरण की मंजूरी और वॉलेट के बीच संपत्तियां ले जाने के लिए नियंत्रण व्यवस्था रखनी होती है।
नुकसान होने के बाद एक्सचेंज की प्रतिक्रिया पर भी ग्राहक निर्भर करते हैं। बाइनेंस ने कहा कि उसने सेवाएं बहाल कर दीं और घटना में हुए नुकसान की भरपाई की। चोरी हुई रकम का लगभग 95% उसने अपने भंडार से दिया। खबरों में बताई गई 6.3 अरब डॉलर की चोरी पर यह अनुपात लगभग 5.99 अरब डॉलर होगा।
दक्षिण कोरिया का प्रस्तावित डिजिटल एसेट बेसिक एक्ट हैकिंग के बाद ग्राहकों को मुआवजा देने से जुड़े प्रावधान करेगा, लेकिन यह कानून अभी पारित नहीं हुआ है। इसलिए मुआवजा, ग्राहकों की ज्यादातर संपत्तियां ऑफलाइन रखने की मौजूदा अनिवार्यता से अलग नीतिगत मुद्दा है। एक का संबंध संपत्तियों के भंडारण से है; दूसरे का यह तय करने से कि ग्राहकों को नुकसान होने पर भुगतान कौन करेगा।
ली ने एआई में प्रगति को मजबूत सुरक्षा से जोड़ा
ली ने चेतावनी दी कि कृत्रिम बुद्धिमत्ता में प्रगति से हैकिंग के तरीके अधिक परिष्कृत और व्यापक हो रहे हैं। उनका कहना था कि इन तरीकों के विकास के साथ सुरक्षा प्रणालियों को कमजोरियों की पहचान करनी और हमले के शुरुआती संकेतों पर प्रतिक्रिया देनी चाहिए।
बदलते खतरे के माहौल की व्याख्या करते हुए उन्होंने कृत्रिम बुद्धिमत्ता का भी उल्लेख किया। उनके निर्देशों में केवल निरीक्षण पर निर्भर रहने के बजाय तकनीक, सरकारी संस्थानों और जन-जागरूकता के स्तर पर रोकथाम के उपाय करने की मांग की गई।
ली ने साइबर सुरक्षा को सेमीकंडक्टर और एआई के क्षेत्र में दक्षिण कोरिया की महत्वाकांक्षाओं से भी जोड़ा। राष्ट्रपति ने कहा कि डिजिटल प्रतिस्पर्धा के लिए इन उद्योगों में प्रगति के साथ मजबूत सुरक्षा भी जरूरी है:
डिजिटल युग में अग्रणी बनने के लिए हमें सेमीकंडक्टर और एआई के साथ-साथ विश्वस्तरीय साइबर सुरक्षा क्षमताएं भी हासिल करनी होंगी।
सरकारी एजेंसियों और कंपनियों के लिए तत्काल काम कमजोरियों की जांच करना और चेतावनियां तेजी से साझा करने की तैयारी करना है। बड़ा फैसला यह है कि नए समन्वयकारी निकाय को उन संस्थानों पर कितने अधिकार दिए जाएं जिनके पास पहले से सुरक्षा की जिम्मेदारियां हैं।
ग्राहकों के लिए सबसे ठोस मुद्दे निजी जानकारी की सुरक्षा, वित्तीय सेवाओं तक लगातार पहुंच और चोरी के बाद मुआवजे के हैं। प्रस्तावित साइबर सुरक्षा प्राधिकरण और लंबित डिजिटल एसेट कानून इन चिंताओं के अलग-अलग पहलुओं को संबोधित करते हैं।
मुख्य बातें
- ली ने सरकारी एजेंसियों और निजी कंपनियों के बीच समन्वय करने वाले साइबर सुरक्षा प्राधिकरण की समीक्षा करने का निर्देश दिया है।
- यह प्रस्ताव 29 अक्टूबर को बाइनेंस से कथित तौर पर हुई 6.3 अरब डॉलर की चोरी और कोरियाई वित्तीय कंपनियों में हाल के डेटा उल्लंघनों के बाद आया है।
- एफबीआई ने बाइनेंस हमले के लिए उत्तर कोरिया को जिम्मेदार ठहराया, जिसने जिम्मेदारी से इनकार किया।
- 2,100 से अधिक सार्वजनिक संस्थानों और लगभग 170 प्रमुख निजी बुनियादी ढांचा सुविधाओं में सुरक्षा जांच की जा रही है।
- कोरियाई एक्सचेंजों के लिए जरूरी है कि वे ग्राहकों की कम से कम 80% क्रिप्टोकरेंसी कोल्ड वॉलेट में रखें।
- डिजिटल एसेट बेसिक एक्ट अभी पारित नहीं हुआ है और प्रस्तावित साइबर सुरक्षा निकाय के गठन की कोई समयसीमा घोषित नहीं की गई है।