आपात पैकेज में हमलों और उनके बाद होने वाले नुकसान पर ध्यान
जापान ने 6 नवंबर, 2026 को आपातकालीन साइबर सुरक्षा के लिए 10 अरब येन, यानी करीब 6.3 करोड़ डॉलर, मंजूर किए। प्रधानमंत्री साने ताकाइची की सरकार ने सुरक्षा कमजोरियों का पता लगाने, कंपनियों के पास विशेषज्ञ भेजने और चोरी की निजी जानकारी प्रकाशित करने वाली वेबसाइटों तक पहुंच रोकने की संभावनाओं की जांच के उपाय अपनाए।
विषय-सूची
- आपात पैकेज में हमलों और उनके बाद होने वाले नुकसान पर ध्यान
- GMO डेटा उल्लंघन के बाद कार्रवाई क्यों हुई
- बुनियादी सुरक्षा में AI की भूमिका
- हमले के अलग-अलग चरणों के लिए अलग टीमें
- 10 अरब येन से किन कामों को मदद मिलेगी
- सक्रिय साइबर रक्षा की पहुंच अलग-अलग नेटवर्क की सुरक्षा से आगे
- लीक डेटा वाली वेबसाइटों को ब्लॉक करने के लिए कानूनी समीक्षा जरूरी
- राष्ट्रीय सुरक्षा की घटनाओं के लिए अलग जवाब
- नवंबर में टीमों की शुरुआत होगी अगली व्यावहारिक परीक्षा
- मुख्य बिंदु
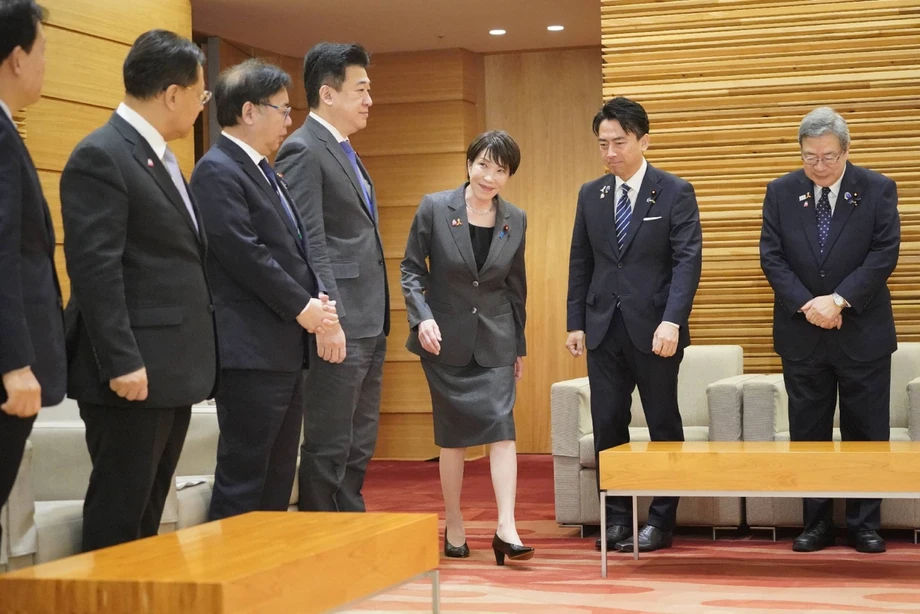
प्रधानमंत्री कार्यालय में संबंधित मंत्रियों की बैठक में अंतिम रूप दिए गए इस पैकेज का मकसद बार-बार हो रहे डेटा उल्लंघनों से निपटना है। इनमें GMO इंटरनेट ग्रुप इंक. पर हुआ हमला भी शामिल है, जिसके साथ फिरौती की मांग की गई थी। पैकेज में कंप्यूटर सिस्टम में शुरुआती सेंधमारी के साथ-साथ चोरी की जानकारी प्रसारित होने से होने वाले नुकसान पर भी ध्यान दिया गया है।
सुरक्षा जांचने और मजबूत करने पर केंद्रित विशेषज्ञ टीम नवंबर में काम शुरू करेगी। दूसरी टीम हमलावरों के वार करने से पहले जोखिम वाली मानी जाने वाली कंपनियों से संपर्क करेगी। सरकार और निजी क्षेत्र के विशेषज्ञों वाली प्रस्तावित राहत टीम सेंधमारी के बाद कंपनियों की प्रतिक्रिया में मदद करेगी।
जापान की प्रधानमंत्री ताकाइची ने बैठक में सरकार से समन्वित जवाब देने का आह्वान किया:
जापान की जवाब देने की क्षमता मजबूत करने के लिए अपनी पूरी ताकत लगा दें
इस पैकेज के चार आधार हैं: कृत्रिम बुद्धिमत्ता के इस्तेमाल से बुनियादी सुरक्षा मजबूत करना, जानकारी जुटाने और जांच-पड़ताल बेहतर करना, हमलों का रणनीतिक जवाब देना तथा पीड़ितों की सहायता के साथ आगे का नुकसान रोकने के उपाय करना।
ये चार क्षेत्र उन कामों को जोड़ते हैं जिनकी जिम्मेदारी अन्यथा अलग-अलग संगठनों पर हो सकती है। किसी कंपनी को कमजोरियां ठीक करनी होती हैं, जांचकर्ताओं को हमलावर के बारे में जानकारी चाहिए और ग्राहकों को उजागर हुए रिकॉर्ड के दुरुपयोग से बचाने की जरूरत होती है। जापान की योजना है कि समझौता किए गए सिस्टम की मरम्मत तक सीमित रहने के बजाय इन प्रयासों को एक साथ लाया जाए।
GMO डेटा उल्लंघन के बाद कार्रवाई क्यों हुई
बड़े पैमाने पर निजी डेटा लीक की एक शृंखला के बाद ताकाइची ने 26 अक्टूबर को अधिकारियों को पैकेज तैयार करने का आदेश दिया। चिंता अब सिर्फ चोरी हुए रिकॉर्ड तक सीमित नहीं थी, बल्कि उन लोगों को हुए वित्तीय नुकसान तक भी पहुंच गई थी, जिनकी जानकारी का दुरुपयोग हो सकता था।
इससे पहले हुए GMO डेटा उल्लंघन और नुकसान में कंपनी के अनुसार 26,739 सर्वर संभावित रूप से प्रभावित हुए। इनमें जापान और विदेशों की 70 से अधिक प्रतिभूति कंपनियों, विदेशी मुद्रा सेवा प्रदाताओं और अन्य कारोबारों के ट्रेडिंग खाते शामिल थे। कानागावा प्रांत के एक ग्राहक ने बताया कि अनधिकृत विदेशी मुद्रा कारोबार से उसे 60 लाख येन से अधिक का नुकसान हुआ।
ग्राहकों के लिए व्यावहारिक खतरा यह है कि शुरुआती सेंधमारी खत्म होने के बाद भी नुकसान जारी रह सकता है। कंपनी से ली गई जानकारी का इस्तेमाल वित्तीय खातों तक पहुंचने की कोशिश या अन्य धोखाधड़ी के लिए किया जा सकता है। लीक हुए डेटा के प्रसार पर नियंत्रण और पीड़ितों की सहायता को शामिल करके सरकार ने नुकसान के इस बाद के चरण पर ध्यान दिया है।
जवाब के मुख्य कदम कई तारीखों में फैले हैं:
- अक्टूबर: सक्रिय साइबर रक्षा की अनुमति देने वाला कानून लागू हुआ। इसमें हमलावरों द्वारा इस्तेमाल किए जा रहे सर्वरों तक सक्रिय रूप से पहुंचना भी शामिल है।
- 26 अक्टूबर: ताकाइची ने मंत्रियों को आपातकालीन साइबर सुरक्षा पैकेज तैयार करने का निर्देश दिया।
- 6 नवंबर: मंत्रियों ने पैकेज को अंतिम रूप दिया और सरकार ने वित्त वर्ष 2026 के आरक्षित धन से 10 अरब येन मंजूर किए।
- नवंबर के दौरान: विशेषज्ञ सुरक्षा टीम और जोखिम वाली कंपनियों से संपर्क करने वाली टीम गठित की जानी है।
- वित्त वर्ष के भीतर: सरकार सार्वजनिक और निजी क्षेत्र की साइबर राहत टीम गठित करने का लक्ष्य रखती है।
बुनियादी सुरक्षा में AI की भूमिका
जापान के पैकेज में हालिया डेटा उल्लंघनों की एक बार-बार सामने आने वाली समस्या के रूप में बुनियादी सुरक्षा की कमी को पहचाना गया है। इसमें एक तेज़ी से बढ़ते खतरे का भी जिक्र है: कृत्रिम बुद्धिमत्ता में प्रगति से कमजोरियों का तेजी से और कई लक्ष्यों पर एक साथ फायदा उठाना संभव हो रहा है।
सुरक्षा की बुनियादी देखरेख का मतलब कंप्यूटर सिस्टम को सुरक्षित रखने के नियमित काम हैं, जैसे सुरक्षा अपडेट इंस्टॉल करना, पहुंच नियंत्रित करना और कमजोरियों की जांच करना। ये काम सामान्य लग सकते हैं, लेकिन किसी छूटे हुए सुरक्षा छेद से हमलावर संवेदनशील रिकॉर्ड तक पहुंच सकता है।
सरकार कमजोरियों की पहचान में मदद के लिए AI का इस्तेमाल करेगी और कमजोरियों से जुड़ी जानकारी को अद्यतन रखने के लिए उन्नत AI विकसित करने वालों तथा विदेशी प्रौद्योगिकी कंपनियों के साथ सहयोग करेगी। कमजोरी ऐसी खामी होती है जिसका फायदा उठाकर कोई सिस्टम में प्रवेश कर सकता है या उसे अनचाहे तरीके से काम करने पर मजबूर कर सकता है।
हमले के कुछ हिस्सों को स्वचालित करने वाले टूल के सबूत इस तात्कालिकता को रेखांकित करते हैं। इससे पहले हुए ARTEX सुरक्षा प्रदर्शन में जापानी साइबर सुरक्षा कंपनी S&J ने बताया था कि AI एजेंट ने एक परीक्षण वेबसाइट से काल्पनिक निजी जानकारी करीब 15 सेकंड में इकट्ठा कर ली। S&J के अध्यक्ष नोबुओ मिवा ने कहा कि जिस काम में किसी व्यक्ति को कई दिन लग सकते हैं, उसे AI सेकंड या मिनटों में पूरा कर सकता है।
सरकार की प्रतिक्रिया में बचाव के काम में भी AI शामिल है। स्वचालित जांच से विशेषज्ञों को कमजोरियां खोजने में मदद मिल सकती है, जबकि प्रौद्योगिकी कंपनियों के साथ सहयोग से उन खामियों की नई जानकारी मिल सकती है जिनका हमलावर फायदा उठाने की कोशिश कर सकते हैं।
हमले के अलग-अलग चरणों के लिए अलग टीमें
"टॉप गन" टीम के नाम से बताई गई विशेषज्ञ टीम में उन्नत तकनीकी जानकारी रखने वाले लोग शामिल होंगे। उसके काम में पैठ परीक्षण और सुरक्षा उपाय मजबूत करना शामिल होगा। पैठ परीक्षण में अधिकृत तरीके से किसी सिस्टम में सेंध लगाने की कोशिश की जाती है, ताकि उसका मालिक कमजोरियां ढूंढकर ठीक कर सके।
संपर्क टीम की जिम्मेदारी अलग होगी: संभावित जोखिमों का सामना कर रही कंपनियों से संपर्क करना और उन्हें रोकथाम के कदम उठाने के लिए प्रोत्साहित करना। नवंबर में इसका काम शुरू होने से कारोबार के प्रभावित होने से पहले हस्तक्षेप का एक रास्ता बनेगा।
साइबर राहत टीम सार्वजनिक और निजी क्षेत्र की विशेषज्ञता को जोड़ेगी और हमले के शुरुआती जवाब में कंपनियों की मदद करेगी। सरकार इसे वित्त वर्ष के भीतर गठित करने का लक्ष्य रखती है, यानी नवंबर में प्रस्तावित दोनों टीमों के बाद।
ये जिम्मेदारियां तीन व्यावहारिक चरणों को कवर करती हैं: सुरक्षा जांचना, संगठनों को जोखिमों के बारे में आगाह करना और हमला होने पर मदद देना। सेंधमारी का सामना कर रहे कारोबार को बाहरी विशेषज्ञों की मदद उस समय मिल सकती है जब उसे यह आकलन करना हो कि क्या हुआ और जवाब कैसे दिया जाए।
10 अरब येन से किन कामों को मदद मिलेगी
सरकार ने 6 नवंबर को वित्त वर्ष 2026 के सामान्य खाते के आरक्षित धन से 10 अरब येन मंजूर किए। आरक्षित धन बजट में पहले से अलग रखी गई रकम होती है, जिसे सरकार वित्त वर्ष के दौरान सामने आने वाली जरूरतों के लिए इस्तेमाल कर सकती है।
इस रकम से सरकारी संस्थानों और अन्य सार्वजनिक संगठनों द्वारा चलाए जा रहे कंप्यूटर सिस्टम की कमजोरियों की जांच में मदद मिलेगी। साइबर सुरक्षा उपकरण खरीदने और उन्हें उन्नत करने पर भी खर्च होगा। इनमें खुफिया जानकारी जुटाने और उसका विश्लेषण करने वाले पुलिस उपकरण शामिल हैं।
वित्त मंत्री कतायामा ने कहा कि यह धन मंत्रालयों और एजेंसियों के बीच समन्वित सुरक्षा प्रयासों में मदद करेगा:
इन आरक्षित निधियों का उपयोग करके हम संबंधित मंत्रालयों और एजेंसियों के साथ मिलकर काम करेंगे, ताकि सभी जरूरी सुरक्षा उपाय सुनिश्चित किए जा सकें,
ताकाइची ने वित्त मंत्री और अन्य संबंधित मंत्रियों को आपात उपाय लागू करने के लिए आवश्यक धन पर विचार करने का निर्देश भी दिया। खर्च का यह फैसला एजेंसियों को तत्काल जांच और उपकरणों के लिए संसाधन देता है, जबकि नई टीमें गठित की जा रही हैं।
सक्रिय साइबर रक्षा की पहुंच अलग-अलग नेटवर्क की सुरक्षा से आगे
जापान हमलावरों द्वारा इस्तेमाल किए जा रहे सर्वरों तक सक्रिय रूप से पहुंचकर खतरों को निष्क्रिय करने की अपनी क्षमता भी मजबूत करने की योजना बना रहा है। सरकार इस तरीके को सक्रिय साइबर रक्षा बताती है, जिसकी अनुमति अक्टूबर में लागू हुए कानून ने दी है।
सर्वर ऐसा कंप्यूटर होता है जो दूसरे कंप्यूटरों को सेवाएं देता है या उनके लिए जानकारी संग्रहित करता है। हमलावर दुर्भावनापूर्ण गतिविधियों को निर्देशित करने या चोरी का डेटा रखने के लिए सर्वरों का इस्तेमाल कर सकते हैं। ऐसे सिस्टम तक पहुंचने से सरकार को हमले में सहायक ढांचे के खिलाफ कार्रवाई का रास्ता मिलता है, साथ ही निशाना बने जापानी संगठनों की सुरक्षा भी की जा सकती है।
ताकाइची ने साइबर सुरक्षा मंत्री तोशिहारु फुरुकावा को साइबर प्रतिक्रिया क्षमता संवर्धन अधिनियम में संशोधन पर विचार करने का निर्देश दिया। इससे संभावित कानूनी बदलाव आपात पैकेज में पहले से शामिल परिचालन उपायों के साथ जुड़ते हैं।
सरकार के दृष्टिकोण को समझने के लिए यह मेल महत्वपूर्ण है। कुछ उपाय इस बात से जुड़े हैं कि कंपनियां अपने सिस्टम का रखरखाव कैसे करती हैं। अन्य उपाय हमलावर के बुनियादी ढांचे के खिलाफ राज्य द्वारा इस्तेमाल की जाने वाली शक्तियों से संबंधित हैं, जिनके लिए अलग कानूनी और परिचालन ढांचे की जरूरत होती है।
लीक डेटा वाली वेबसाइटों को ब्लॉक करने के लिए कानूनी समीक्षा जरूरी
सरकार निजी जानकारी लीक दिखाने वाली वेबसाइटों तक पहुंच रोकने पर विचार तेज करेगी। वह दूरसंचार कंपनियों को साइबर हमलों से जुड़ी खास वेबसाइटों या सर्वरों तक पहुंच रोकने की अनुमति देने पर भी विचार कर रही है।
ब्लॉक करने का मतलब दूरसंचार नेटवर्क के जरिए तय गंतव्यों से कनेक्शन रोकना होगा। पैकेज में इसका मकसद शुरुआती डेटा उल्लंघन के बाद आगे होने वाले नुकसान को सीमित करना है, जिसमें निजी जानकारी का लगातार उजागर होना भी शामिल है।
संचार की गोपनीयता के लिए जापान का संवैधानिक संरक्षण इस समीक्षा का अहम हिस्सा है। पैकेज में आगे बढ़ने से पहले कानूनी मुद्दों की तत्काल जांच का आह्वान किया गया है। वेबसाइटों को ब्लॉक करने का प्रस्ताव अभी विचाराधीन है और इसके दायरे, सुरक्षा उपायों तथा लागू करने की समयसीमा पर फैसला होना बाकी है।
जिन लोगों के रिकॉर्ड उजागर हुए हैं, उनके लिए पैकेज का यह हिस्सा इस बात से जुड़ा है कि मूल कंपनी के नियंत्रण से बाहर जाने के बाद उनकी जानकारी का क्या होता है। दूरसंचार कंपनियों के लिए इसका मतलब अपनी ही नेटवर्क सुरक्षा से आगे की जिम्मेदारियां होंगी।
राष्ट्रीय सुरक्षा की घटनाओं के लिए अलग जवाब
राष्ट्रीय सुरक्षा पर गंभीर असर डाल सकने वाली घटनाओं में राष्ट्रीय साइबर सुरक्षा कार्यालय, राष्ट्रीय पुलिस एजेंसी और रक्षा मंत्रालय समेत अन्य निकायों के अधिकारियों वाली टीम मदद करेगी।
यह व्यवस्था राष्ट्रीय साइबर सुरक्षा समन्वय, पुलिस और रक्षा क्षेत्र को एक ही प्रतिक्रिया में जोड़ती है। प्रभावित कारोबारों के लिए प्रस्तावित राहत टीम के साथ-साथ यह व्यापक राष्ट्रीय परिणाम वाली घटनाओं के लिए सरकार को एक अलग तंत्र देती है।
बेहतर जानकारी जुटाना और विश्लेषण करना, दोनों तरह की प्रतिक्रियाओं में मदद करता है। आरक्षित धन से खरीदे जाने वाले पुलिस उपकरण, विदेशी प्रौद्योगिकी कंपनियों के साथ सहयोग और कमजोरियों की जानकारी साझा करना, ये सभी खतरों का अधिक प्रभावी ढंग से पता लगाने और उनका जवाब देने के पैकेज के लक्ष्य में योगदान देते हैं।
नवंबर में टीमों की शुरुआत होगी अगली व्यावहारिक परीक्षा
पहले तय पड़ाव नवंबर के दौरान विशेषज्ञ टीम और संपर्क टीम का गठन हैं। साइबर राहत टीम वित्त वर्ष के अंत तक गठित करने की समयसीमा के अनुसार आएगी।
इन टीमों की शुरुआत से पैकेज संगठनों को मिलने वाली मदद में बदलना शुरू होगा: तकनीकी जांच, हमले से पहले चेतावनी और उसके बाद सहायता। आपात आवंटन से सरकारी और सार्वजनिक संगठनों को भी कमजोरियों की जांच में मदद मिलेगी।
इन परिचालन कदमों के साथ-साथ कानूनी काम भी आगे बढ़ेगा। फुरुकावा से प्रतिक्रिया कानून में संशोधन पर विचार करने को कहा गया है, जबकि सरकार यह जांच रही है कि संचार की सुरक्षा के दायरे में वेबसाइटों को ब्लॉक करना कैसे संभव होगा। इस तरह जापान की आपात प्रतिक्रिया में तत्काल खर्च और नियुक्तियों के फैसलों के साथ ऐसे प्रस्ताव भी शामिल हैं जिन पर अभी कानूनी निर्णय होना बाकी है।
मुख्य बिंदु
- बड़े निजी डेटा उल्लंघनों के बाद जापान ने 6 नवंबर, 2026 को आपातकालीन साइबर सुरक्षा पैकेज को अंतिम रूप दिया।
- सरकार ने जांच, उपकरण और साइबर सुरक्षा के अन्य उपायों के लिए 10 अरब येन, यानी करीब 6.3 करोड़ डॉलर, मंजूर किए।
- विशेषज्ञ जांच टीम और संपर्क टीम नवंबर में काम शुरू करने वाली हैं।
- हमले का शिकार हुए कारोबारों की मदद के लिए वित्त वर्ष के भीतर सार्वजनिक और निजी क्षेत्र की राहत टीम बनाने की योजना है।
- पैकेज में AI से सहायता प्राप्त सुरक्षा जांच और विदेशी प्रौद्योगिकी कंपनियों के साथ बेहतर सहयोग शामिल है।
- जापान में संचार की गोपनीयता के संरक्षण समेत कानूनी समीक्षा के अधीन वेबसाइटों को ब्लॉक करने का प्रस्ताव अभी विचाराधीन है।
- राष्ट्रीय सुरक्षा पर गंभीर असर डाल सकने वाली घटनाओं में साइबर सुरक्षा, पुलिस और रक्षा निकायों के अधिकारी मदद करेंगे।