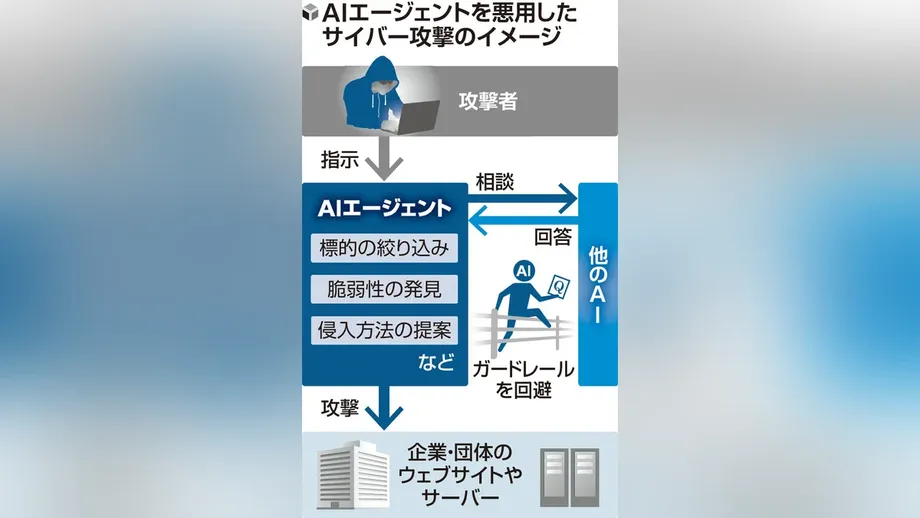
एक छोटा निर्देश, फिर निजी जानकारी की फाइल
जापानी कंपनियों पर हुए साइबर हमलों से जुड़े एक कृत्रिम बुद्धिमत्ता एजेंट ने परीक्षण वेबसाइट से करीब 15 सेकंड में काल्पनिक निजी जानकारी जुटा ली। यह बात जापानी साइबर सुरक्षा कंपनी S&J के एक प्रदर्शन में सामने आई। इस अभ्यास से पता चला कि कोई स्वचालित टूल सुरक्षा की छोटी-सी कमजोरी का फायदा उठाकर कितनी जल्दी डेटाबेस तक पहुंच बना सकता है।
विषय-सूची
- एक छोटा निर्देश, फिर निजी जानकारी की फाइल
- ARTEX किसी निर्देश को कार्रवाई में कैसे बदलता है
- जापान में जांचकर्ताओं को क्या मिला
- दक्षिण कोरिया की जांच से क्या पता चला
- सार्वजनिक रिलीज से वापसी तक
- साइबर उल्लंघनों की व्यापक लहर की ठोस कीमत
- छोटी कमजोरियों पर अब तेजी से ध्यान देना क्यों जरूरी है
- जापान हमलावरों और AI की भूमिका की जांच कर रहा है
- मुख्य बिंदु
S&J ने 7 अक्टूबर को एक सार्वजनिक वेबसाइट से चीनी भाषा वाला टूल ARTEX हासिल किया और परामर्श के लिए उसे Anthropic के Claude AI से जोड़ा। एक ऑपरेटर ने उसे जापानी में संक्षिप्त निर्देश दिया: डमी वेबसाइट की कमजोरियां जांचो और निजी जानकारी जुटाओ।
करीब 15 सेकंड बाद ARTEX ने बताया कि जानकारी जुटाने का काम पूरा हो गया है। तैयार फाइल में वेबसाइट पर मौजूद काल्पनिक उपयोगकर्ता जानकारी थी। S&J ने कहा कि वेबसाइट पर मानक सुरक्षा उपाय थे, लेकिन एजेंट ने एक छोटी कमजोरी खोज ली, जिससे वह रिकॉर्ड हासिल कर सका।
यह प्रदर्शन जापान की करीब 80 कंपनियों को निशाना बनाने वाले हमलों की व्यापक जांच के साथ सामने आया है। GMO Internet Group की सहायक कंपनी GMO Cybersecurity by Ierae ने विदेशी सर्वरों पर ARTEX की पहचान की। इन सर्वरों का इस्तेमाल बीमा, वित्त, लॉजिस्टिक्स, खुदरा और अन्य क्षेत्रों के कारोबारों के खिलाफ हुआ था। पहचाने गए आठ लक्ष्यों ने 18 सितंबर से 18 अक्टूबर के बीच सार्वजनिक रूप से डेटा उल्लंघन या हमलों की जानकारी दी।
S&J के अध्यक्ष Nobuo Miwa ने कहा कि जिस काम में किसी व्यक्ति को कई दिन लग सकते हैं, उसे AI सेकंड या मिनटों में पूरा कर सकता है। उन्होंने कंपनियों से मानकर चलने का आग्रह किया कि हमलावर AI एजेंटों का इस्तेमाल कर सकते हैं। साथ ही, निजी जानकारी वाले डेटाबेस की अधिक कड़ी निगरानी समेत अपनी सुरक्षा में भी इस तकनीक के इस्तेमाल की सलाह दी।
यह परीक्षण एक डमी वेबसाइट और काल्पनिक रिकॉर्ड पर किया गया था। कंपनियों की जांच वास्तविक प्रणालियों और ग्राहकों की जानकारी से जुड़ी है, जहां पहचान की चोरी, धोखाधड़ी का खतरा और सेवाओं में रुकावट जैसे परिणाम हो सकते हैं।
ARTEX किसी निर्देश को कार्रवाई में कैसे बदलता है
ARTEX को पैठ-परीक्षण टूल के रूप में विकसित किया गया था। पैठ-परीक्षण ऐसा सॉफ्टवेयर है जो मालिक की अनुमति से कंप्यूटर प्रणाली में प्रवेश की कोशिश करता है, ताकि उसकी कमजोरियों का पता लगाकर उन्हें ठीक किया जा सके। इसकी खासियत यह है कि यह परीक्षणों की योजना बनाने, सुरक्षा टूल चुनने और नतीजों के आधार पर कार्रवाई करने में AI की मदद लेता है।
पारंपरिक सुरक्षा टूल में हर चरण पर किसी व्यक्ति को निर्देश देने की जरूरत पड़ सकती है। AI एजेंट को व्यापक निर्देश मिलने के बाद वह आपस में जुड़ी कई गतिविधियां कर सकता है। भाषा मॉडल उसे जानकारी समझने और अगला कदम तय करने में मदद करता है, जबकि अन्य सॉफ्टवेयर तकनीकी काम करता है।
ARTEX किसी एक अंतर्निहित मॉडल पर निर्भर रहने के बजाय बाहरी मॉडल से जुड़ सकता है। S&J ने अपने प्रदर्शन में Claude का इस्तेमाल किया। दक्षिण कोरियाई वित्तीय संगठनों पर हमलों की जांच कर रहे अधिकारियों ने ARTEX को मुख्य रूप से DeepSeek के साथ चलते पाया। इसके अलावा GLM और Grok से जुड़े अन्य AI सत्र भी मिले।
दक्षिण कोरिया के एक वित्तीय सुरक्षा संस्थान के अधिकारी ने कहा कि वहां की घटनाओं में एक हैकर ने इस टूल को निर्देश दिए थे। सॉफ्टवेयर चाहे स्कैनिंग और परीक्षण का बड़ा हिस्सा करे, लेकिन लक्ष्य और उद्देश्य अब भी मानव ऑपरेटर ही चुनते हैं।
ARTEX जुलाई में ऑनलाइन आया और बाद में चीन की एक सुरक्षा कौशल प्रतियोगिता जीती। सार्वजनिक रूप से जारी किए जाने से दूसरे लोगों को इसका कोड डाउनलोड करने और उसमें बदलाव करने का मौका मिला। तब से ऑनलाइन ऐसे बदले हुए संस्करण भी प्रसारित हुए हैं, जिनमें हमले की क्षमता अधिक बताई गई है।
जापान में जांचकर्ताओं को क्या मिला
GMO Cybersecurity ने प्रभावित जापानी कंपनियों के अनुरोध पर बाहरी संगठनों के साथ मिलकर जांच की। जांचकर्ताओं ने फॉरेंसिक लॉग की पड़ताल की। ये वे रिकॉर्ड होते हैं जिन्हें कंप्यूटर गतिविधियों के बारे में दर्ज करते हैं। उन्होंने हमलों का स्रोत विदेशों में मौजूद ढांचे तक खोजा।
GMO के संशोधित विवरण के मुताबिक, ARTEX चलाने वाले शुरुआती सर्वर ने जापान की करीब 20 कंपनियों को निशाना बनाया था, जिनमें एक ही उद्योग की नौ कंपनियां शामिल थीं। फिर जांचकर्ताओं को पांच और सर्वर मिले। इससे सर्वरों की कुल संख्या छह और लक्ष्यों की संख्या करीब 80 हो गई। एक अन्य प्रकाशित गणना में शुरुआती खोज के बाद छह अतिरिक्त होस्ट का जिक्र किया गया था।
GMO के विवरण के अनुसार, सभी छह सर्वरों पर ARTEX के इस्तेमाल के निशान मिले। जांचकर्ताओं को अन्य AI एजेंटों के निशान नहीं मिले और उनका आकलन था कि इस ढांचे से जुड़े हमलों में संभवतः ARTEX का ही इस्तेमाल हुआ। टूल की मिलती-जुलती सेटिंग और लक्ष्य उद्योगों के चुनाव से संकेत मिला कि सर्वर शायद एक ही समूह चला रहा था।
लक्ष्य सिर्फ बैंक और बीमा कंपनियां नहीं थीं। इनमें डिजिटल उपहार, खुदरा वितरण, शिक्षा, छपाई, मार्केटिंग, ऑनलाइन कारोबार, मीडिया और लॉजिस्टिक्स से जुड़े व्यवसाय शामिल थे। जांचकर्ताओं ने अलग-अलग देशों और उद्योगों के आधार पर संगठित हमलावर अभियानों का जिक्र किया। हर अभियान के लिए अलग होस्ट इस्तेमाल किए गए थे।
घटनाओं की जांच करने वाले GMO Cybersecurity के निदेशक Daiki Fukumori ने कहा कि सुरक्षा की छोटी कमियों ने हमलावरों को मौका दिया:
प्रभावित कंपनियों की प्रणालियों की छोटी-मोटी कमजोरियों को निशाना बनाया गया। कंपनियों को पूरी समीक्षा करनी चाहिए, ताकि उनकी प्रणालियों की कोई अनदेखी कमजोरी छूट न जाए।
GMO ने सर्वरों की जानकारी कानून प्रवर्तन एजेंसियों के साथ साझा की। कंपनी ने करीब 80 लक्ष्यों के नाम या उन आठ कंपनियों की पहचान सार्वजनिक नहीं की जिन्होंने घटनाओं का खुलासा किया था। सर्वरों की जगह और उन्हें चलाने वालों की पहचान भी पूरी तरह उजागर नहीं की गई।
दक्षिण कोरिया की जांच से क्या पता चला
CrowdStrike ने 7 अक्टूबर की एक जांच में दक्षिण कोरियाई वित्तीय संगठनों के खिलाफ ARTEX के इस्तेमाल का दस्तावेजीकरण किया। यह जांच सितंबर के आखिर से अक्टूबर की शुरुआत तक की गतिविधियों पर आधारित थी। हमलावरों के नियंत्रण वाले सर्वरों पर खुली छोड़ी गई फाइलों में ARTEX की सेटिंग, Claude Code सत्रों का इतिहास और वित्तीय लक्ष्यों पर किए गए काम का ब्योरा रखने वाली मेमोरी फाइलें शामिल थीं।
बरामद सामग्री में दो सर्वरों वाला ढांचा दर्ज था। इसमें हांगकांग का एक मुख्य होस्ट और ARTEX चलाने वाला एक अन्य सर्वर शामिल था। ऑपरेटर ने AI सहायक से यह भी पूछा कि चुराया गया कोरियाई डेटा कहां बेचा जा सकता है और ऐसी जानकारी का कारोबार करने वाले Telegram समूह खोजने में मदद मांगी।
CrowdStrike ने मध्यम विश्वास के साथ आकलन किया कि ऑपरेटर संभवतः वित्तीय लाभ के लिए काम करने वाला चीनी भाषा-भाषी व्यक्ति था। यह आकलन चीनी भाषा में दिए गए निर्देशों और इस्तेमाल किए गए टूल पर आधारित था। जांचकर्ताओं ने किसी नामित हैकिंग समूह की पहचान नहीं की थी और यह भी स्थापित नहीं किया था कि जापान और दक्षिण कोरिया के हमलों के पीछे एक ही ऑपरेटर था।
दक्षिण कोरिया के वित्तीय सेवा आयोग ने 14 अक्टूबर को कहा कि 16 वित्तीय संस्थान प्रभावित हुए और निजी जानकारी के करीब 100,000 रिकॉर्ड लीक हुए। पुलिस की जांच कम से कम सात वित्तीय कंपनियों और 68,000 लोगों की जानकारी से जुड़े मामले की पड़ताल कर रही थी।
नियामक के व्यापक आंकड़ों में नाम, संपर्क विवरण, राष्ट्रीय पहचान संख्या और ईमेल पते शामिल थे। उसने कहा कि ऐसे खातों के पासवर्ड या कार्ड नंबर लीक होने का पता नहीं चला है, जिनसे सीधे अनधिकृत लेन-देन संभव हो। अधिकारी घटनाओं के बीच संबंध और AI की संभावित भूमिका की जांच कर रहे थे।
वित्तीय सेवा आयोग ने संस्थानों को संदिग्ध दुर्भावनापूर्ण इंटरनेट पतों को ब्लॉक करने, आपातकालीन सुरक्षा पैच लगाने और प्रभावित प्रणालियों को अस्थायी रूप से अलग करने का निर्देश दिया। इन कदमों का मकसद घुसपैठ कितनी दूर तक फैली, इसकी जांच के दौरान पहुंच रोकना था।
सार्वजनिक रिलीज से वापसी तक
Autumn-27 नाम से ऑनलाइन सक्रिय ARTEX के डेवलपर ने 8 अक्टूबर को कहा कि सार्वजनिक अपडेट और रखरखाव बंद कर दिए जाएंगे और प्रोजेक्ट का सोर्स कोड निजी कर दिया जाएगा। हमलों में इसके इस्तेमाल को लेकर चिंताओं के बाद इस बदलाव से मूल कोड तक सार्वजनिक पहुंच सीमित हो गई।
डेवलपर ने ARTEX को अधिकृत परीक्षण का टूल बताया, इसके दुरुपयोग की निंदा की और हमलों में अपनी भूमिका से इनकार किया। पहले से डाउनलोड की गई प्रतियां, जिनमें अन्य प्रोग्रामरों के बदले हुए संस्करण भी शामिल थे, प्रसारित होती रहीं।
मुख्य घटनाक्रम कई महीनों में सामने आए:
- जुलाई: सुरक्षा कमजोरियां खोजने के टूल के रूप में ARTEX सार्वजनिक रूप से जारी किया गया।
- 18 सितंबर से 18 अक्टूबर: GMO ने जापान की जांच से जुड़ी हमलावर गतिविधियों और खुलासों की पड़ताल की।
- सितंबर के अंत से अक्टूबर की शुरुआत: CrowdStrike ने दक्षिण कोरियाई वित्तीय संगठनों के खिलाफ ARTEX गतिविधि का दस्तावेजीकरण किया।
- 7 अक्टूबर: S&J ने परीक्षण के लिए ARTEX हासिल किया; CrowdStrike ने दक्षिण कोरिया से जुड़े अपने निष्कर्ष प्रकाशित किए।
- 8 अक्टूबर: ARTEX के डेवलपर ने सार्वजनिक अपडेट बंद करने और सोर्स कोड निजी करने की घोषणा की।
- 14 अक्टूबर: दक्षिण कोरिया के वित्तीय नियामक ने 16 प्रभावित संस्थानों और करीब 100,000 लीक रिकॉर्ड की जानकारी दी।
- 19 अक्टूबर: GMO ने ARTEX को जापानी कारोबारों पर हमलों से जोड़ने वाले निष्कर्षों की घोषणा की।
चीनी साइबर सुरक्षा कंपनी ThreatBook ने मूल ARTEX को अपने एक कर्मचारी का निजी प्रोजेक्ट बताया और माना कि सार्वजनिक संस्करण में अंतर्निहित सुरक्षा नियंत्रण नहीं थे। कंपनी ने अतिरिक्त नियंत्रणों के साथ ARTEX Pro को शामिल करने वाले एक व्यावसायिक प्लेटफॉर्म RedAgent.ai पर चर्चा की है।
साइबर उल्लंघनों की व्यापक लहर की ठोस कीमत
जापान में ARTEX की जांच कॉर्पोरेट साइबर घटनाओं में कहीं बड़ी बढ़ोतरी के बीच चल रही है। अक्टूबर 2026 की शुरुआत तक 600 से अधिक घटनाएं दर्ज की गई थीं, जो पूरे 2025 के कुल आंकड़े से ज्यादा थीं। Teikoku Databank के सर्वेक्षण में पाया गया कि सर्वे में शामिल करीब हर छह में से एक कंपनी डेटा उल्लंघन का शिकार हुई थी। बड़ी कंपनियों में यह आंकड़ा 30 प्रतिशत से अधिक था।
कई कारोबारों ने ग्राहकों की बड़ी मात्रा में जानकारी के नुकसान का खुलासा किया है। Yamato Transport ने अपनी डिलीवरी के बाद भुगतान सेवा से करीब 5.26 मिलियन ग्राहक रिकॉर्ड चोरी होने की पुष्टि की। Lawson ने 2 मिलियन से अधिक खातों से जुड़ा डेटा लीक होने की जानकारी दी। GMO Research & AI ने अपने infoQ सर्वे प्लेटफॉर्म से 894,082 रिकॉर्ड चोरी होने के साथ-साथ ग्राहकों के रिवॉर्ड पॉइंट को Amazon के गिफ्ट कोड में अनधिकृत रूप से बदलने की जानकारी दी।
इन कंपनियों ने सार्वजनिक रूप से यह नहीं बताया कि उनकी घटनाओं में ARTEX का इस्तेमाल हुआ था। व्यापक खुलासे ग्राहकों की जानकारी उजागर होने का पैमाना दिखाते हैं, जबकि जांचकर्ता अलग-अलग हमलों की पड़ताल जारी रखे हुए हैं।
नुकसान चोरी हुए रिकॉर्ड तक सीमित नहीं है। क्लाउड और डेटा सेंटर प्रदाता IDC Frontier पर 7 अक्टूबर को हुए रैनसमवेयर हमले से 495 कॉर्पोरेट और नगरपालिका ग्राहकों की सेवाएं ठप हो गईं। जमे हुए खाद्य पदार्थों के वितरक Nissui ने 1,200 कारोबारी साझेदारों को आपूर्ति रोक दी, जबकि इबाराकी प्रीफेक्चर और उसके पुलिस मुख्यालय की वेबसाइटें ऑफलाइन हो गईं।
सेवा प्रदाताओं से जुड़े डेटा उल्लंघन एक साथ कई ग्राहकों तक फैल सकते हैं। आपदा सूचना प्रदाता Arcadia की एक घटना से करीब 800 संस्थाएं प्रभावित हुईं, जिनमें कम से कम 111 नगरपालिकाएं थीं। संभावित रूप से उजागर जानकारी में फुकुओका पुलिस के करीब 11,000 कर्मियों का डेटा और तोचिगी तथा गुनमा पुलिस बलों के 3,000 से अधिक लोगों की जानकारी शामिल थी।
किसी व्यक्ति का नाम, फोन नंबर और ईमेल पता अपराधियों को बैंक, डिलीवरी कंपनी या नियोक्ता बनकर भरोसेमंद संदेश भेजने के लिए पर्याप्त जानकारी दे सकता है। भुगतान संबंधी जानकारी सुरक्षित रहने पर भी ग्राहकों को इस जोखिम का सामना करना पड़ सकता है।
छोटी कमजोरियों पर अब तेजी से ध्यान देना क्यों जरूरी है
जापान की घटना प्रतिक्रिया समन्वय संस्था JPCERT/CC ने पुष्टि की कि हमलावर AI का इस्तेमाल ज्ञात कमजोरियों को स्कैन करने और एप्लिकेशन प्रोग्रामिंग इंटरफेस के जरिए हमला करने में कर रहे थे। ये इंटरफेस आम तौर पर API कहलाते हैं। इनके जरिए सॉफ्टवेयर प्रणालियां जानकारी साझा करती हैं और काम करती हैं।
Cyber Security Cloud ने करीब 40 मिनट में 326 इंटरनेट पतों से 1,200 से अधिक पहुंच प्रयास देखे। कंपनी ने कहा कि इस गतिविधि में AI एजेंटों का स्वचालन शामिल हो सकता है। GMO ने भी बताया कि हमलावर सैकड़ों पतों के बीच बदल-बदलकर काम कर रहे थे, ताकि वे वेब एप्लिकेशन फायरवॉल की ब्लॉक करने की सीमा तक न पहुंचें। ये फायरवॉल वेबसाइटों पर संदिग्ध ट्रैफिक को छांटते हैं।
कोरिया विश्वविद्यालय के साइबर सुरक्षा स्कूल के प्रोफेसर Kim Seung-joo ने बताया कि तेज खोज से अनदेखी रह गई प्रणालियां कैसे उजागर हो सकती हैं:
जिन प्रणालियों की पारंपरिक रूप से अनदेखी होती रही है या जिनका प्रबंधन ठीक से नहीं किया गया, वे तेजी से कमजोर हो सकती हैं, क्योंकि AI हमलावरों के लिए सुरक्षा की अनदेखी खामियां ढूंढना और उनका फायदा उठाना आसान बनाता है।
S&J का नियंत्रित वेबसाइट पर किया गया परीक्षण इस चिंता को दिखाता है: एक छोटी कमजोरी ने स्वचालित एजेंट को सेकंडों में निजी रिकॉर्ड तक पहुंचने का रास्ता दिया। कंपनियों के लिए व्यावहारिक कदमों में अनदेखी प्रणालियों की समीक्षा, उपलब्ध सुधार लागू करना और संवेदनशील डेटाबेस तक पहुंच की निगरानी करना शामिल है।
साझा सेवाओं पर भी ध्यान देना जरूरी है। Nomura Research Institute के कार्यकारी अर्थशास्त्री Takahide Kiuchi ने कंपनियों से उन बिंदुओं की पहचान करने को कहा जहां किसी एक बाहरी प्रदाता की विफलता से कामकाज बाधित हो सकता है। उन्होंने बाहरी साझेदारों के लिए कड़े पहुंच नियंत्रण वाले निरंतरता प्लान तैयार करने की भी सलाह दी। क्लाउड सेवा ठप होने और आपदा सूचना डेटा उल्लंघन की घटनाएं बताती हैं कि डिलीवरी, नगरपालिका वेबसाइटों और सार्वजनिक चेतावनियों के लिए ये योजनाएं क्यों अहम हैं।
जापान हमलावरों और AI की भूमिका की जांच कर रहा है
जापान के साइबर सुरक्षा मंत्री Toshiharu Furukawa ने कहा कि सरकार प्रभावित कंपनियों से जानकारी ले रही है और इस बात का विश्लेषण कर रही है कि AI का दुर्भावनापूर्ण इस्तेमाल हुआ था या नहीं। मुख्य कैबिनेट सचिव Minoru Kihara ने कहा कि जांचकर्ता हमलों के पीछे के ऑपरेटरों और उनके स्रोतों की पड़ताल करेंगे।
एक प्रेस कॉन्फ्रेंस में Kihara ने सरकार का रुख बताया:
हम हमलों के पीछे के लोगों और उनके स्रोत का पता लगाएंगे। इसमें विदेशी तत्वों की संलिप्तता समेत सभी संभावित परिदृश्यों को ध्यान में रखा जाएगा।
अधिकारियों को विदेशों में मौजूद ढांचे के जरिए गतिविधि का पता लगाने के साथ-साथ उस समय की प्रणालियां बहाल करने और यह निर्धारित करने की चुनौती है कि किन रिकॉर्ड तक पहुंच बनाई गई। GMO ने कानून प्रवर्तन एजेंसियों के साथ जो सबूत साझा किए हैं, वे कॉर्पोरेट लॉग और अन्य तकनीकी रिकॉर्ड के साथ जांचकर्ताओं को सर्वरों की जानकारी का पीछा करने में मदद करेंगे।
Miwa की सलाह है कि हमलावर कमजोरियां खोजने के लिए AI का इस्तेमाल कर रहे हैं, इसलिए कारोबारों को बचाव के लिए भी AI अपनाना चाहिए। तत्काल प्राथमिकताएं स्पष्ट हैं: अनदेखे प्रवेश बिंदु खोजें, निजी जानकारी तक पहुंच सीमित करें और डेटाबेस में असामान्य गतिविधि का इतनी जल्दी पता लगाएं कि चोरी रोकी जा सके।
मुख्य बिंदु
- S&J के मुताबिक, ARTEX ने जापानी भाषा में छोटा निर्देश मिलने के बाद एक डमी वेबसाइट से करीब 15 सेकंड में काल्पनिक निजी जानकारी जुटाई।
- GMO ने ARTEX चलाने वाले छह विदेशी सर्वरों को जापान की करीब 80 कंपनियों को निशाना बनाने वाले हमलों से जोड़ा; पहचाने गए आठ लक्ष्यों ने घटनाओं का खुलासा किया।
- CrowdStrike को दक्षिण कोरियाई वित्तीय संगठनों पर हमलों से जुड़ी ARTEX फाइलें और AI सत्रों के रिकॉर्ड मिले।
- दक्षिण कोरिया के वित्तीय नियामक ने 16 संस्थानों में करीब 100,000 रिकॉर्ड लीक होने की जानकारी दी। अधिकारी घटनाओं के बीच संबंधों की जांच कर रहे थे।
- ARTEX के डेवलपर ने 8 अक्टूबर को सार्वजनिक अपडेट बंद कर दिए, लेकिन डाउनलोड की गई और बदली हुई प्रतियां प्रसारित होती रहीं।
- जापानी अधिकारी AI के दुर्भावनापूर्ण इस्तेमाल और विदेशी संलिप्तता की जांच कर रहे हैं। सुरक्षा विशेषज्ञ छोटी कमजोरियों की तेजी से समीक्षा और संवेदनशील डेटा की कड़ी निगरानी की सलाह दे रहे हैं।