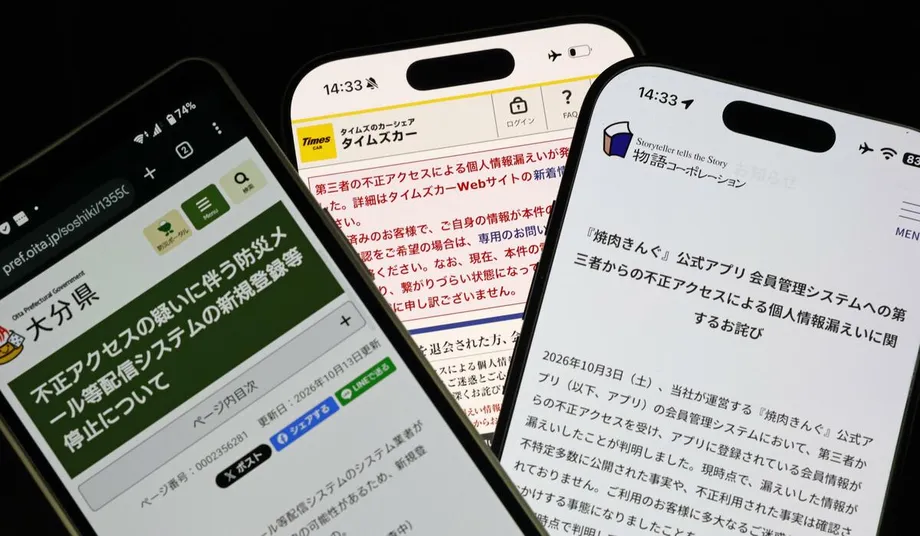
डेटा लीक से ग्राहकों को नुकसान
प्रधानमंत्री साने ताकाइची ने 26 अक्टूबर, 2026 को कहा कि जापान 2 नवंबर से शुरू होने वाले सप्ताह के अंत तक आपात साइबर सुरक्षा पैकेज तैयार करेगा। कंपनियों पर हुए हमलों में निजी जानकारी उजागर हुई और कुछ ग्राहकों को अनधिकृत वित्तीय लेन-देन से नुकसान उठाना पड़ा।
विषय-सूची
- डेटा लीक से ग्राहकों को नुकसान
- आपात पैकेज में क्या शामिल होगा
- कई मंत्रालय क्यों शामिल हैं
- जीएमओ की सेंधमारी ट्रेडिंग खातों तक कैसे पहुंची
- मुआवजा और उपयोगकर्ताओं को धमकियां
- सक्रिय साइबर रक्षा से क्या संभव है
- हस्तक्षेप का फैसला कौन करता है?
- सुरक्षा परीक्षण और हमले की जांच
- आपात प्रतिक्रिया से जुड़ी तारीखें
- मुख्य बातें
यह घोषणा जीएमओ इंटरनेट ग्रुप से जुड़े डेटा उल्लंघन के बाद हुई। कंपनी ने बताया कि 26,739 सर्वर संभावित रूप से प्रभावित हुए, जिनमें जापान और विदेशों की 70 से अधिक प्रतिभूति कंपनियों, विदेशी मुद्रा सेवा प्रदाताओं और अन्य कारोबारों के ट्रेडिंग खाते शामिल थे। कनागावा प्रांत के एक ग्राहक ने कहा कि अनधिकृत विदेशी मुद्रा कारोबार में उन्हें 60 लाख येन से अधिक का नुकसान हुआ।
ताकाइची ने टोक्यो स्थित अपने कार्यालय में साइबर सुरक्षा पर सरकार के संबंधित मंत्रियों की पहली बैठक बुलाई। उन्होंने समन्वित जवाबी कार्रवाई का आह्वान किया, जिसमें हमलावरों के सिस्टम में प्रवेश कर खतरों को निष्क्रिय करने के लिए नई कानूनी शक्तियों का इस्तेमाल और जापानी कारोबारों की अधिक सघन जांच व निगरानी शामिल हो सकती है।
मुख्य कैबिनेट सचिव मिनोरू किहारा की 26 अक्टूबर की ब्रीफिंग में शाम 6 बजे बैठक की घोषणा की गई और सरकार की मुख्य चिंता बताई गई: बार-बार बड़े पैमाने पर सूचना लीक होने के बाद अब चोरी किए गए डेटा के दुरुपयोग से और नुकसान हो रहा है। मंत्रालय अतिरिक्त उपायों और आपसी सहयोग बढ़ाने पर चर्चा करेंगे।
बैठक के बाद ताकाइची ने स्थिति की गंभीरता बताते हुए कहा कि लीक हुई जानकारी का उसके मालिकों के खिलाफ इस्तेमाल होने से नुकसान हो रहा है।
"स्थिति गंभीर है। लीक हुई जानकारी के दुरुपयोग से नागरिकों को होने वाले नुकसान को लेकर चिंताएं बढ़ रही हैं। हमें तत्काल अपने जवाबी उपाय मजबूत करने होंगे," उन्होंने कहा।
तत्काल काम केवल प्रभावित कंप्यूटरों की मरम्मत तक सीमित नहीं है। मंत्रियों को इस पर काम करना होगा कि चोरी की जानकारी ग्राहकों की धनराशि को कैसे खतरे में डाल सकती है, कारोबार सेंधमारी का पता कैसे लगाएं और हमलावर के खिलाफ राज्य को कब हस्तक्षेप करना चाहिए।
आपात पैकेज में क्या शामिल होगा
ताकाइची ने जापान की सुरक्षा मजबूत करने के उपायों में जनरेटिव आर्टिफिशियल इंटेलिजेंस के जरिए किए जाने वाले सिम्युलेटेड हमलों और छोटे व मध्यम आकार के उद्यमों तक फैले निगरानी नेटवर्क का उल्लेख किया। जनरेटिव एआई टेक्स्ट या कंप्यूटर कोड जैसी सामग्री बनाता है। नियंत्रित सुरक्षा परीक्षण में इसका इस्तेमाल ऐसे हमलों के परिदृश्य तैयार करने के लिए किया जा सकता है, जिनसे जांचा जा सके कि कोई सिस्टम कैसी प्रतिक्रिया देता है।
सिम्युलेटेड हमला एक अधिकृत अभ्यास होता है। सुरक्षा टीमें अपराधियों के फायदा उठाने से पहले कमजोरियां खोजने की कोशिश करती हैं। निगरानी नेटवर्क का काम अलग है: यह संदिग्ध गतिविधि पर नजर रखता है, ताकि संगठन किसी सेंधमारी का पता लगाकर जवाब दे सकें।
छोटे कारोबारों तक प्रस्तावित पहुंच अहम है, क्योंकि सरकार की प्रतिक्रिया बड़ी कंपनियों और सार्वजनिक संस्थाओं तक सीमित नहीं रहेगी। पैकेज के तहत हमलों का पता लगाने और चेतावनियां साझा करने के समन्वित प्रयास में अधिक कारोबारों को शामिल किया जाएगा।
ताकाइची ने मंत्रियों को उपायों और उनके वित्तपोषण की जल्द जांच करने का निर्देश दिया। उन्होंने काम में तेजी लाने के लिए पूरी सरकारी क्षमता एकजुट करने का भी आह्वान किया। पैकेज का बजट, निगरानी की विस्तृत व्यवस्था और इसे जारी करने की सटीक तारीख घोषित नहीं की गई है।
कई मंत्रालय क्यों शामिल हैं
किहारा की घोषणा में साइबर सुरक्षा, पुलिसिंग, वित्त, संचार, उद्योग, परिवहन और रक्षा की जिम्मेदारी संभालने वाले अधिकारियों के नाम थे। ताकाइची और किहारा के अलावा इनमें साइबर सुरक्षा मंत्री तोशिहारु फुरुकावा, राष्ट्रीय लोक सुरक्षा आयोग के अध्यक्ष यासुहिरो हनाशी और रक्षा मंत्री शिंजिरो कोइज़ुमी शामिल थे।
जिम्मेदारियों का यह दायरा समस्या के अलग-अलग पहलुओं को दर्शाता है। सर्वर सेवा प्रदाता पर हुई सेंधमारी से वित्तीय सेवाओं के ग्राहकों की जानकारी उजागर हो सकती है। पुलिस आपराधिक गतिविधियों की जांच कर सकती है, जबकि साइबर खतरों का मुकाबला करने के नए ढांचे के तहत रक्षा अधिकारियों की भी जिम्मेदारियां हैं।
26 अक्टूबर की बैठक का उद्देश्य मंत्रियों के बीच मौजूदा घटनाओं की साझा समझ बनाना और उनके विभागों के बीच सहयोग मजबूत करना था। इससे पहले 23 अक्टूबर को सत्तारूढ़ लिबरल डेमोक्रेटिक पार्टी के साइबर सुरक्षा रणनीति मुख्यालय ने ताकाइची को प्रस्ताव सौंपे थे।
पार्टी ने प्रधानमंत्री कार्यालय के तहत एक विशेष प्रतिक्रिया मुख्यालय बनाने, कॉरपोरेट अधिकारियों, खासकर सूचीबद्ध कंपनियों के अधिकारियों में जागरूकता बढ़ाने और साइबर सुरक्षा पेशेवरों की भर्ती व प्रशिक्षण मजबूत करने की मांग की। ताकाइची ने अपने कार्यालय के नेतृत्व में साइबर सुरक्षा पर काम करने का संकल्प लिया।
जीएमओ की सेंधमारी ट्रेडिंग खातों तक कैसे पहुंची
जीएमओ ने 24 अक्टूबर को माना कि ओनामे डॉट कॉम डेस्कटॉप क्लाउड से जानकारी चोरी की गई हो सकती है। यह एक ऐसी सेवा है जो रिमोट सर्वर तक पहुंच किराये पर देती है। ग्राहक इसका इस्तेमाल स्वचालित विदेशी मुद्रा कारोबार के लिए करते हैं, जिससे ट्रेडिंग सॉफ्टवेयर घर के कंप्यूटर पर निर्भर रहने के बजाय रिमोट कंप्यूटर पर चल सकता है।
विदेशी मुद्रा में मार्जिन ट्रेडिंग, जिसे आम तौर पर एफएक्स ट्रेडिंग कहा जाता है, में मुद्रा की कीमतों में बदलाव पर दांव लगाया जाता है और कारोबार के कुल मूल्य का केवल एक हिस्सा जमा करना होता है। लेन-देन विपरीत दिशा में जाने पर ग्राहकों को बड़ा नुकसान हो सकता है। इस मामले में ग्राहकों ने शिकायत की कि उनकी अनुमति के बिना कारोबार किया गया।
जीएमओ ने कहा कि उसके सर्वरों पर मौजूद ट्रेडिंग खातों से जुड़े पासवर्ड और अन्य जानकारी तीसरे पक्ष ने देखी हो सकती है। संभावित रूप से प्रभावित 26,739 सर्वरों में 70 से अधिक कारोबारों के खाते शामिल थे। कंपनी ने उन ग्राहकों की पुष्ट कुल संख्या नहीं बताई है जिन्हें नुकसान हुआ, न ही कुल नुकसान की राशि बताई है।
कनागावा प्रांत में रहने वाले 44 वर्षीय एक कार्यालय कर्मचारी ने कहा कि 21 अक्टूबर को हुए अनधिकृत लेन-देन में उन्हें 60 लाख येन से अधिक का नुकसान हुआ। उन्होंने अपनी प्रतिक्रिया संक्षेप में बताई:
"मैं घबरा गया था," उन्होंने कहा।
बाद में ग्राहक को "Hacking Team" नाम से भेजने वाले एक प्रेषक का ईमेल मिला, जिसमें दावा किया गया था कि उसके खाते की शेष राशि मिटा दी गई है। उनका अनुभव बताता है कि सरकार लीक हुई जानकारी के दुरुपयोग को लोगों की आर्थिक स्थिति के लिए तात्कालिक खतरा और उनका डेटा रखने वाली कंपनियों की समस्या, दोनों क्यों मान रही है।
मुआवजा और उपयोगकर्ताओं को धमकियां
जीएमओ ने कहा कि प्रभावित सेवा के हर उपयोगकर्ता को 5,000 येन दिए जाएंगे, जिनमें वे लोग भी शामिल हैं जिन्हें आर्थिक नुकसान नहीं हुआ। कंपनी ने अनधिकृत पहुंच से हुए नुकसान के रूप में आंके गए घाटे की भरपाई का भी वादा किया। इसलिए सामान्य भुगतान और मुआवजे की प्रक्रिया अलग-अलग समूहों पर लागू होगी: सभी सेवा उपयोगकर्ताओं को भुगतान मिलेगा, जबकि ट्रेडिंग में हुए नुकसान का आकलन किया जाएगा।
जीएमओ के मुख्य कार्यकारी अधिकारी मासातोशी कुमागाई ने 25 अक्टूबर को एक ब्लॉग पोस्ट में ग्राहकों की सुरक्षा में विफल रहने के लिए माफी मांगी और मुआवजे का वादा किया। उन्होंने सरकार से सक्रिय साइबर रक्षा उपाय अपनाने का अनुरोध भी किया।
जीएमओ ने कहा कि संदिग्ध हमलावर ने पैसे की मांग की और कंपनी व ग्राहकों की जानकारी सार्वजनिक करने की धमकी दी। कंपनी ने बताया कि भुगतान करने से भी ग्राहक असुरक्षित क्यों रहेंगे:
"हम मांगें मान भी लें, तो इसकी कोई गारंटी नहीं है कि हासिल की गई जानकारी मिटा दी जाएगी या उसका दुरुपयोग रोका जा सकेगा," जीएमओ ने कहा।
24 अक्टूबर को हमले के पीछे माने जा रहे एक व्यक्ति ने ग्राहकों के कंप्यूटरों पर रैनसमवेयर हमले करने की ऑनलाइन धमकी भी दी। रैनसमवेयर ऐसा दुर्भावनापूर्ण सॉफ्टवेयर है जो फाइलों या सिस्टम को लॉक करके भुगतान मांग सकता है। जीएमओ ने उपयोगकर्ताओं को अपने डेटा का बैकअप लेने और वायरस स्कैन चलाने की सलाह दी।
सक्रिय साइबर रक्षा से क्या संभव है
जापान का सक्रिय साइबर रक्षा अधिनियम मई 2025 में संसद से पारित हुआ और 1 अक्टूबर, 2026 को लागू हुआ। इसके तहत सिस्टम तक पहुंच और खतरों को निष्क्रिय करने से जुड़े प्रावधान अधिकारियों को हमलावरों के सिस्टम में प्रवेश कर साइबर खतरों को उनके स्रोत पर रोकने की कार्रवाई करने की अनुमति देते हैं।
यह तरीका केवल पीड़ित के अपने कंप्यूटरों की रक्षा करने से आगे जाता है। आने वाली गतिविधियों को रोकने या नुकसान की मरम्मत तक सीमित रहने के बजाय अधिकारी हमले के लिए इस्तेमाल किए जा रहे सिस्टम के खिलाफ कार्रवाई कर सकते हैं। इस ढांचे को लागू करने में पुलिस और आत्मरक्षा बलों की भूमिका है।
ताकाइची ने कहा कि सरकार उन साइबर हमलों के खिलाफ उपलब्ध जवाबी उपायों को रणनीतिक रूप से चुनेगी और लागू करेगी, जिनकी परिस्थितियों की पहचान की जा चुकी है। इनमें सिस्टम तक पहुंच बनाकर खतरों को निष्क्रिय करना भी शामिल है। उनके बयान में किसी भी फैसले के केंद्र में जांच और कार्रवाई से जुड़े विवेकाधिकार को रखा गया।
जीएमओ के अनुरोध ने इन शक्तियों को निजी ग्राहकों की संपत्ति से जुड़े एक ठोस विवाद के केंद्र में ला दिया। कुमागाई ने माना कि सरकारी हस्तक्षेप आम तौर पर बिजली और परिवहन कंपनियों जैसे महत्वपूर्ण बुनियादी ढांचे के संचालकों से जुड़ा होता है। उन्होंने यह भी स्वीकार किया कि कार्रवाई कब और कैसे करनी है, यह अधिकारियों का फैसला होता है।
कुमागाई ने दलील दी कि इन्हीं तरीकों से किए गए हमले निजी कंपनी की सेवाओं से आगे दूसरे बुनियादी ढांचे और निजी संपत्ति तक फैल सकते हैं। उनकी अपील का उद्देश्य नए लागू कानून को ग्राहकों द्वारा पहले से बताई जा रही वित्तीय हानि की प्रतिक्रिया का हिस्सा बनाना था।
हस्तक्षेप का फैसला कौन करता है?
किहारा ने कहा कि सिस्टम तक पहुंच बनाकर खतरों को निष्क्रिय करना उचित है या नहीं, इसका फैसला सरकार खुद करेगी। किसी कंपनी का अनुरोध अधिकारियों तक जानकारी और तात्कालिकता पहुंचा सकता है, लेकिन संबंधित कानूनी शर्तों के तहत निर्णय राज्य का होगा।
जीएमओ मामले की प्रतिक्रिया के बारे में पूछे जाने पर किहारा ने कार्रवाई के विवरण पर टिप्पणी करने से इनकार किया। उन्होंने कहा कि अलग-अलग हमलों पर चर्चा से सरकार की रणनीति उजागर हो सकती है। प्रभावित संगठनों से मिली जानकारी के बारे में उन्होंने सरकार की सामान्य प्रक्रिया बताई:
"आम तौर पर सरकार प्रभावित संगठनों से विभिन्न तरह की जानकारी हासिल करती है और हर मामले की परिस्थितियों के अनुसार जरूरी सहायता तथा उचित उपाय प्रदान करती है," उन्होंने कहा।
प्रधानमंत्री कार्यालय के एक अधिकारी ने कहा कि यह तय करने के लिए आगे विश्लेषण की जरूरत होगी कि जीएमओ का मामला कार्रवाई के योग्य है या नहीं। किसी भी अभियान का खुलासा संभवतः नहीं किया जाएगा, क्योंकि इससे सरकारी क्षमताएं उजागर हो सकती हैं। इसलिए ग्राहकों और कारोबारों के लिए हमलावरों के खिलाफ कार्रवाई का ब्योरा जानने के बजाय मुआवजे, सेवाओं की सुरक्षा और नीतिगत घोषणाओं के जरिए सरकारी प्रतिक्रिया को समझना आसान हो सकता है।
सुरक्षा परीक्षण और हमले की जांच
उद्योग मंत्री र्योसेई अकाज़ावा ने अगले महीने एथिकल हैकरों की एक टीम बनाने की योजना की भी घोषणा की। अर्थव्यवस्था, व्यापार और उद्योग मंत्रालय से संबद्ध इनोवेशन प्लेटफॉर्म एजेंसी में काम करने वाले साइबर सुरक्षा विशेषज्ञ कंप्यूटर सिस्टम की कमजोरियां पहचानेंगे।
एथिकल हैकर अनुमति लेकर सिस्टम की जांच करते हैं, ताकि कमजोरियों को ठीक किया जा सके। उनका काम प्रस्तावित सिम्युलेटेड हमलों और निगरानी नेटवर्क को पूरक करेगा: परीक्षण से कमजोर बिंदु खोजे जाते हैं, जबकि निगरानी यह पता लगाती है कि कोई उनका फायदा उठाने की कोशिश कर रहा है या नहीं।
अकाज़ावा की घोषणा ऐसे समय आई जब PHP में कमजोरियां सामने आने के बाद एहतियातन कुछ मंत्रालय की वेबसाइटों और कॉरपोरेट सेवाओं को आंशिक रूप से निलंबित कर दिया गया था। PHP वेबसाइट बनाने में व्यापक रूप से इस्तेमाल की जाने वाली प्रोग्रामिंग भाषा है। मंत्रालय ने करीब 1,000 उद्योग संगठनों और एसोसिएशनों के जरिए साइबर सुरक्षा चेतावनियां जारी की थीं।
जांचकर्ता जीएमओ में सेंधमारी से जुड़े टूल की भी जांच कर रहे थे। समूह की सहायक कंपनी जीएमओ साइबरसिक्योरिटी बाय इरे ने कहा कि उसने हमले का सुराग आर्टेक्स नाम के एक आर्टिफिशियल इंटेलिजेंस टूल तक पहुंचाया। दक्षिण कोरिया में आर्टेक्स से जुड़े हमलों की क्राउडस्ट्राइक जांच में आकलन किया गया कि उन खतरों का स्रोत संभवतः चीन था। जीएमओ हमले का स्रोत अब भी पुष्ट नहीं हुआ है।
आपात प्रतिक्रिया से जुड़ी तारीखें
अक्टूबर में सरकार की नई शक्तियां लागू हुईं, ग्राहकों को हुए नुकसान की खबरें आईं और राजनीतिक फैसले तेजी से हुए। मुख्य तारीखों से पता चलता है कि ट्रेडिंग ग्राहकों को प्रभावित करने वाली घटना कितनी जल्दी कई मंत्रालयों की प्रतिक्रिया में बदल गई।
- मई 2025: संसद ने सक्रिय साइबर रक्षा कानून पारित किया।
- 1 अक्टूबर, 2026: सिस्टम तक पहुंच बनाकर खतरों को निष्क्रिय करने के प्रावधानों समेत कानूनी ढांचा लागू हुआ।
- 21 अक्टूबर: कनागावा के ग्राहक ने कहा कि अनधिकृत एफएक्स लेन-देन से 60 लाख येन से अधिक का नुकसान हुआ।
- 23 अक्टूबर: लिबरल डेमोक्रेटिक पार्टी ने आपात प्रस्ताव सौंपे, जिनमें प्रधानमंत्री कार्यालय के तहत प्रतिक्रिया मुख्यालय बनाने की मांग शामिल थी।
- 24 अक्टूबर: जीएमओ ने ओनामे डॉट कॉम डेस्कटॉप क्लाउड से जानकारी चोरी होने की आशंका स्वीकार की। उसी दिन ग्राहकों के कंप्यूटरों को निशाना बनाने की धमकी भी ऑनलाइन सामने आई।
- 25 अक्टूबर: कुमागाई ने माफी मांगी, मुआवजे का वादा किया और सरकार से हस्तक्षेप की मांग की।
- 26 अक्टूबर: ताकाइची ने मंत्रियों की बैठक की और अगले सप्ताह के लिए आपात पैकेज तैयार करने का आदेश दिया।
पैकेज अगला सार्वजनिक नीतिगत पड़ाव है। कारोबारों और ग्राहकों के लिए इसकी व्यावहारिक उपयोगिता इस बात पर निर्भर करेगी कि मंत्री कौन से उपाय चुनते हैं, उनके लिए कितना धन तय होता है और लक्षित संगठनों तक परीक्षण, निगरानी तथा घटना-प्रतिक्रिया कितनी तेजी से पहुंचती है।
मुख्य बातें
- ताकाइची चाहती हैं कि 2 नवंबर, 2026 से शुरू होने वाले सप्ताह में आपात साइबर सुरक्षा पैकेज तैयार हो जाए।
- जीएमओ ने कहा कि 26,739 सर्वर संभावित रूप से प्रभावित हुए, जिनमें 70 से अधिक कारोबारों के ट्रेडिंग खाते शामिल थे।
- एक ग्राहक ने अनधिकृत एफएक्स लेन-देन से 60 लाख येन से अधिक का नुकसान होने की बात कही।
- जीएमओ ने प्रभावित सेवा के हर उपयोगकर्ता को 5,000 येन देने और अनधिकृत पहुंच से हुए नुकसान की भरपाई का वादा किया।
- प्रस्तावित सरकारी उपायों में जनरेटिव एआई से हमले के सिम्युलेशन और छोटे कारोबारों तक निगरानी शामिल है।
- हमलावरों के सिस्टम में प्रवेश कर खतरों को निष्क्रिय करने की नई शक्तियों का इस्तेमाल करना है या नहीं, इसका फैसला अधिकारी स्वतंत्र रूप से करेंगे।