आवासीय कंप्यूटर नेटवर्क राष्ट्रीय सुरक्षा के निशाने पर
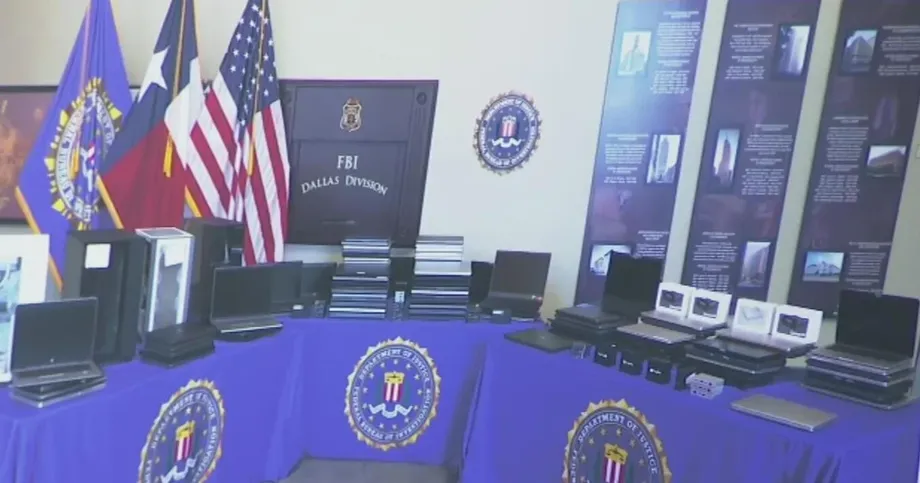
संघीय एजेंटों ने उत्तर कोरियाई रोजगार धोखाधड़ी के आरोपों की जांच के तहत 21 सितंबर से 25 सितंबर के बीच टेक्सास के 40 से अधिक घरों की तलाशी ली और करीब 187 लैपटॉप तथा अन्य इलेक्ट्रॉनिक उपकरण जब्त किए। अधिकारियों के मुताबिक, उत्तरी टेक्सास में 100 से अधिक उपकरण बरामद हुए, जहां डलास और फोर्ट वर्थ इलाके के घर विदेश में बैठे उन लोगों के अड्डों के रूप में काम कर रहे थे, जो अमेरिकी कर्मचारियों का रूप धरते थे।
विषय-सूची
- आवासीय कंप्यूटर नेटवर्क राष्ट्रीय सुरक्षा के निशाने पर
- टेक्सास में एजेंटों ने क्या जब्त किया
- लैपटॉप फार्म विदेश में बैठे कामगार को देश में मौजूद कैसे दिखाता है
- अमेरिकी मददगार कथित तौर पर कंप्यूटर से आगे भी काम करते थे
- गिरफ्तारी की खबरों में दो अमेरिकी और चीन में दस संचालकों के नाम
- धनराशि के आंकड़े अलग-अलग पैमानों को दर्शाते हैं
- कंपनी के सिस्टम तक पहुंच से अलग सुरक्षा जोखिम
- जांच टेक्सास की तलाशी से आगे तक फैली
- नियोक्ताओं को क्या सलाह दी गई और क्या अब भी अज्ञात है
- मुख्य बातें
ऑपरेशन लोन स्टार राउंडअप नामक इस कार्रवाई का निशाना दिखने में सामान्य रिमोट नौकरियों के पीछे मौजूद भौतिक सहायता नेटवर्क था। अभियोजकों का कहना है कि अमेरिकी मददगारों को नियोक्ताओं से कंप्यूटर मिले, उन्होंने विदेश से उन तक पहुंच देने वाले उपकरण या सॉफ्टवेयर लगाए और उत्तर कोरियाई संचालकों के नियंत्रण वाले खातों तक वेतन पहुंचाने में मदद की।
उत्तरी टेक्सास के अभियोजक कार्यालय का नेतृत्व करने वाले अमेरिकी अटॉर्नी रयान रेयबोल्ड ने कहा कि इस कमाई से कोरिया लोकतांत्रिक जनवादी गणराज्य के परमाणु और बैलिस्टिक मिसाइल कार्यक्रमों को समर्थन मिलता है। उन्होंने अमेरिकी वित्त विभाग के एक अनुमान का हवाला दिया, जिसके मुताबिक उत्तर कोरिया के व्यापक आईटी कामगार कार्यक्रम ने वित्त वर्ष 2024 में 800 मिलियन डॉलर से अधिक कमाए।
जब्ती के साथ हुई आपराधिक कार्यवाही के बारे में खबरों में अंतर है। मंगलवार की प्रेस कॉन्फ्रेंस के विवरण में कहा गया कि अमेरिकी मददगारों के खिलाफ अभियोग अपेक्षित थे और किसी गिरफ्तारी की घोषणा नहीं हुई थी। वहीं, 13 अक्टूबर की न्याय विभाग की घोषणा का जिक्र करने वाली दूसरी खबरों के अनुसार, दो अमेरिकियों को गिरफ्तार किया गया था और एक अभियोग में चीन में रहने वाले दस लोगों पर आरोप लगाए गए थे। इन विवरणों को एक ही, पूरी तरह मेल खाते प्रक्रियात्मक ब्यौरे के रूप में नहीं देखा जाना चाहिए।
यह अंतर अहम है: जब्त उपकरण संदिग्ध बुनियादी ढांचे को बाधित करने का प्रमाण हैं, जबकि आपराधिक आरोप विशिष्ट लोगों के खिलाफ लगाए गए आरोपों का विवरण देते हैं। न तो कंप्यूटर जब्त होने से और न ही अभियोग से किसी का दोष साबित होता है।
टेक्सास में एजेंटों ने क्या जब्त किया
राज्यभर में जब्त उपकरणों की कुल संख्या कुछ खबरों में 185 से अधिक और विस्तृत विवरणों में 187 बताई गई है। ये आंकड़े परस्पर विरोधी नहीं, बल्कि एक-दूसरे के अनुरूप हैं। तलाशी की जगहों का विवरण भी अलग-अलग है: कहीं करीब 40 स्थान तो कहीं 40 से अधिक घर बताए गए हैं।
उपकरणों में लैपटॉप और कीबोर्ड, वीडियो तथा माउस उपकरण शामिल थे, जिन्हें आम तौर पर केवीएम उपकरण कहा जाता है। इनके जरिए कोई व्यक्ति दूसरी जगह से कंप्यूटर के कीबोर्ड इनपुट, डिस्प्ले और माउस को नियंत्रित कर सकता है। रिमोट एक्सेस सॉफ्टवेयर के साथ इस्तेमाल करने पर ये विदेश में बैठे किसी व्यक्ति को अमेरिकी घर में रखे कंपनी के कंप्यूटर का संचालन करने दे सकते हैं।
अधिकारियों ने टेक्सास की संपत्तियों के पते सार्वजनिक नहीं किए। उन्होंने बताया कि इनमें से अधिकतर डलास और फोर्ट वर्थ के पास थीं और कहा कि इस क्षेत्र में रोजगार का बड़ा बाजार होने के कारण यहां जोखिम अधिक था। क्षेत्र में जब्त उपकरणों की संख्या के बारे में भी खबरों में थोड़ा अंतर है: कुछ में करीब 100 और कुछ में 100 से अधिक बताया गया है।
एफबीआई के डलास फील्ड कार्यालय के प्रभारी विशेष एजेंट आर. जोसेफ रोथरॉक ने बताया कि जांचकर्ताओं के लिए ये उपकरण क्यों अहम थे:
जब्त किए गए हर लैपटॉप का मतलब संभावित रूप से एक ऐसी कंपनी है जिसने डीपीआरके के किसी आईटी कामगार को नौकरी पर रखा है।
यह संभावित जोखिम का आंकड़ा है, अलग-अलग नियोक्ताओं की पुष्टि की गई संख्या नहीं। 187 उपकरणों में लैपटॉप के अलावा दूसरे उपकरण भी शामिल थे और कई कंप्यूटर एक ही कंपनी के हो सकते हैं। इसलिए जब्त उपकरणों की कुल संख्या को सीधे पीड़ित कंपनियों की संख्या नहीं माना जा सकता।
लैपटॉप फार्म विदेश में बैठे कामगार को देश में मौजूद कैसे दिखाता है
कथित व्यवस्था नियोक्ता के कंप्यूटर भेजने से पहले ही शुरू हो जाती है। कामगार चोरी की गई या गढ़ी हुई पहचान के साथ रिमोट आईटी पदों के लिए आवेदन करते हैं, जबकि दूसरे लोग भर्ती जांच पूरी कराने में मदद करते हैं। कंपनी को जब लगता है कि उसने अमेरिका में किसी वास्तविक कर्मचारी को रखा है, तो वह उपकरण मददगार के नियंत्रण वाले पते पर भेज देती है।
इसके बाद मददगार लैपटॉप अपने पास रखता है और रिमोट एक्सेस की व्यवस्था करता है। वर्चुअल प्राइवेट नेटवर्क (वीपीएन) और प्रॉक्सी सर्वर कनेक्ट करने वाले व्यक्ति की जगह छिपाने में मदद करते हैं। वीपीएन इंटरनेट ट्रैफिक को किसी दूसरे कनेक्शन के जरिए भेजता है, जबकि प्रॉक्सी बीच के माध्यम की तरह काम करता है। इनमें से कोई भी उपकरण अपने आप में अपराध नहीं है, लेकिन अधिकारियों का कहना है कि इस नेटवर्क ने इनका इस्तेमाल कामगारों की पहचान और ठिकाना छिपाने के लिए किया।
टेक्सास में भौतिक रूप से जुड़ा लैपटॉप रोजगार व्यवस्था को घरेलू दिखा सकता है, भले ही उसे चलाने वाला व्यक्ति विदेश में हो। स्थानीय पता, नियोक्ता का कंप्यूटर और छिपा हुआ कनेक्शन मिलकर इस छवि को बनाए रखते हैं।
कामगारों के ठिकाने को लेकर खबरों में अंतर है। कुछ विवरण उन्हें उत्तर कोरिया में बताते हैं, जबकि अभियोग के विवरणों में चीन स्थित संचालकों और विदेश में मौजूद कामगारों का व्यापक रूप से जिक्र है। कथित योजना का यह अर्थ नहीं है कि हर कामगार शारीरिक रूप से उत्तर कोरिया में ही था।
टेक्सास की जांच से पहले भी वैश्विक आईटी कामगार घोटाले की जांच हुई थी। इसमें विदेशी वेतन पाने के लिए फर्जी पहचान और अमेरिकी बिचौलियों के इस्तेमाल की बात सामने आई थी। इस कार्रवाई से उस आवासीय बुनियादी ढांचे की विस्तृत तस्वीर मिलती है, जो ऐसी नौकरियों को संभव बना सकता है।
अमेरिकी मददगार कथित तौर पर कंप्यूटर से आगे भी काम करते थे
जांचकर्ताओं के मुताबिक, मददगार भर्ती, पहचान सत्यापन और भुगतान संभालने में शामिल थे; वे सिर्फ लैपटॉप रखने की जगह देने वाले लोग नहीं थे। कुछ ने कथित तौर पर वेतन लिया और उत्तर कोरियाई कामगारों के नियंत्रण वाले खातों में धन भेजा। वहीं, कुछ अन्य लोगों ने रकम के बदले अपने नाम और निजी जानकारी इस्तेमाल करने दी।
रोथरॉक ने अधिकारियों की जांच के दायरे में आई मदद के अलग-अलग रूपों का जिक्र किया। उन्होंने ऐसे अनजान लोगों की चोरी की गई पहचान और स्वेच्छा से अपनी पहचान देने वालों के बीच का अंतर भी बताया:
वे अमेरिकी आईटी कामगारों की नौकरियां पाने के लिए अनजान अमेरिकियों की चोरी की गई पहचान का इस्तेमाल कर सकते हैं," रोथरॉक ने कहा। "कुछ मामलों में, वे लोगों को उनकी पहचान इस्तेमाल करने या दूसरे काम करने के लिए भुगतान करते हैं, जिनमें इंटरव्यू में किसी और के रूप में शामिल होना, चोरी की गई पहचान की पुष्टि करना, पैकेज भेजना, लैपटॉप अपने पास रखना और ड्रग टेस्ट या फिंगरप्रिंटिंग कराना शामिल है।
कथित गतिविधियों से पता चलता है कि जांचकर्ता सिर्फ इंटरनेट कनेक्शन की पड़ताल क्यों कर रहे हैं। इंटरव्यू में किसी की जगह लेने वाला व्यक्ति या शारीरिक जांच पूरी कराने वाला कोई शख्स विदेश में बैठे आवेदक को उन जांचों से पार करा सकता है जिन्हें सिर्फ सॉफ्टवेयर से नहीं चकमा दिया जा सकता।
रेयबोल्ड ने कहा कि उपकरणों को जानबूझकर अपने पास रखने वाले लोगों पर मुकदमा चलाया जाएगा। हालांकि, उनकी इस चेतावनी से किसी खास व्यक्ति की जानकारी या मंशा तय नहीं होती। यह संबंधित आपराधिक कार्यवाही में सबूतों के जरिए स्थापित करना होगा।
गिरफ्तारी की खबरों में दो अमेरिकी और चीन में दस संचालकों के नाम
न्याय विभाग की 13 अक्टूबर की घोषणा का विवरण देने वाली खबरों में गिरफ्तार अमेरिकियों की पहचान पेंसिल्वेनिया के माइकल जेम्स बॉस्टेल और टेक्सास के जुआन सेसिलियो पेना कैरिलो के रूप में की गई है। खबरों के अनुसार, कथित रोजगार योजना के सिलसिले में उन पर वायर धोखाधड़ी, धनशोधन और पहचान की चोरी समेत कई आरोप हैं।
इन्हीं खबरों में चीन में रहने वाले आरोपित दस लोगों के नाम सन शेंग मिंग, पेई ली गुआंग, वेंग शोउ चेंग, हान गुओ बिन, वांग जियान जुन, शेंग झांग कुन, झांग वेई पिंग, झांग ली पिंग, यू यांग और जिन लोंग बताए गए हैं।
अभियोग में कथित तौर पर कहा गया है कि चीन में बैठे संचालकों ने पेना कैरिलो, टी. माइकल नोल्टे और कम से कम चार अन्य अमेरिकियों को निर्देश दिए। अभियोग में नोल्टे का नाम था, लेकिन उस पर आरोप नहीं लगाए गए थे। आरोप है कि उसने बॉस्टेल और अन्य अमेरिकी प्रतिभागियों की भर्ती की, उनका प्रबंधन किया और उन्हें प्रशिक्षण दिया। किसी का नाम अभियोग में होना और उसका प्रतिवादी होना एक ही बात नहीं है।
इन खबरों के मुताबिक, कथित धोखाधड़ी से 70 से अधिक अमेरिकी कंपनियां प्रभावित हुईं, 25 अमेरिकियों की पहचान से समझौता हुआ, विदेश में मौजूद आईटी कामगारों ने कम से कम 3 मिलियन डॉलर कमाए और अमेरिका की कई सरकारी एजेंसियों को गलत जानकारी दी गई। खबरों में सभी प्रभावित नियोक्ताओं के नाम नहीं बताए गए और न ही यह बताया गया कि किन एजेंसियों को वह जानकारी दी गई।
इन खबरों के मुताबिक, बॉस्टेल और पेना कैरिलो के वकीलों से तुरंत संपर्क नहीं हो सका। नोल्टे की प्रतिक्रिया की भी खबर नहीं दी गई। आरोप अभी साबित नहीं हुए हैं और खबरों से यह स्पष्ट नहीं होता कि ये गिरफ्तारियां उत्तरी टेक्सास की प्रेस कॉन्फ्रेंस में बताए गए आगामी अभियोगों से प्रक्रियात्मक रूप से कैसे जुड़ी हैं।
धनराशि के आंकड़े अलग-अलग पैमानों को दर्शाते हैं
800 मिलियन डॉलर और 3 मिलियन डॉलर के आंकड़ों को जोड़कर नहीं देखना चाहिए। रेयबोल्ड का 800 मिलियन डॉलर से अधिक का अनुमान वित्त वर्ष 2024 में उत्तर कोरिया के व्यापक आईटी कामगार कार्यक्रम से जुड़ा है। कम से कम 3 मिलियन डॉलर का आरोप अभियोग से जुड़ी खबरों में वर्णित रोजगार योजना के बारे में है।
वित्त विभाग के अनुमान के विवरण में भी अंतर है। कुछ खबरों में कहा गया कि 800 मिलियन डॉलर से अधिक उत्तर कोरिया भेजे गए, जबकि अन्य में इसे कार्यक्रम से हुई कमाई बताया गया। कमाई और हस्तांतरित धन अलग-अलग माप हैं, इसलिए अतिरिक्त स्पष्टीकरण के बिना इस आंकड़े को सटीक रूप से दर्ज कुल हस्तांतरण के रूप में पेश नहीं किया जाना चाहिए।
अधिकारियों ने यह भी कहा कि कामगार अपनी कमाई का अनुमानित 85% से 90% उत्तर कोरिया भेजते थे। इस हिसाब से, हर 100 डॉलर की कमाई में से करीब 10 से 15 डॉलर भेजी गई रकम से बाहर रह जाते। इससे कथित भुगतान व्यवस्था की एक झलक मिलती है, लेकिन यह टेक्सास जांच में हर वेतन के बंटवारे को साबित नहीं करता।
धन से जुड़े आरोप बताते हैं कि अभियोजक इस मामले को रोजगार धोखाधड़ी से बढ़कर क्यों देखते हैं। अधिकारियों का कहना है कि अमेरिकी वेतन प्रतिबंधों का सामना कर रही सरकार और उसके हथियार कार्यक्रमों के लिए धन का स्रोत बन जाता है। खबरों में टेक्सास से मिले अलग-अलग वेतन भुगतानों को हथियारों की खास खरीद से नहीं जोड़ा गया है।
कंपनी के सिस्टम तक पहुंच से अलग सुरक्षा जोखिम
धोखाधड़ी से हासिल नौकरी से सिर्फ वेतन ही नहीं मिलता। रेयबोल्ड ने कहा कि कंपनी के लैपटॉप तक पहुंच से व्यावसायिक सिस्टम, संचार और वित्तीय प्लेटफॉर्म में दाखिल होने का रास्ता भी मिल सकता है। जोखिम का दायरा हर नौकरी से जुड़ी अनुमतियों पर निर्भर करेगा।
साइबर सुरक्षा कंपनी क्राउडस्ट्राइक ने कहा कि उसने एफबीआई की मदद के लिए खुफिया जानकारी और तकनीकी विश्लेषण मुहैया कराया। कंपनी इस नेटवर्क को फेमस चोलिमा नाम से ट्रैक करती है। अदालत में दायर एक आवेदन के विवरण में भी कहा गया है कि साइबर सुरक्षा की एक बड़ी कंपनी ने इस खतरा समूह को यह नाम दिया था। यह निगरानी के लिए इस्तेमाल किया जाने वाला नाम है, कोई अलग आपराधिक आरोप नहीं।
क्राउडस्ट्राइक के मुताबिक, बाधित कार्रवाइयों में जिन संगठनों की पहचान हुई, उनमें एयरोस्पेस, ऊर्जा, वित्तीय सेवाओं, स्वास्थ्य सेवा, साइबर सुरक्षा, रक्षा इंजीनियरिंग और सरकारी प्रौद्योगिकी क्षेत्र की कंपनियां शामिल थीं। यह दायरा संवेदनशील उद्योगों में संभावित जोखिम दिखाता है, लेकिन इससे यह साबित नहीं होता कि हर प्रभावित संगठन का डेटा चुराया गया था।
कंपनी ने नियोक्ताओं के उपकरणों को दूसरी जगह भेजने के लिए इस्तेमाल की गई तरकीबों का भी जिक्र किया। कुछ संचालकों ने कथित तौर पर झूठी पुलिस रिपोर्ट दर्ज कराई कि लैपटॉप चोरी हो गए हैं, ताकि उनके बदले नए उपकरण कहीं और भेजे जाएं। कुछ अन्य लोगों ने अचानक घर बदलने का दावा किया या स्टाफिंग कंपनियों के जरिए नौकरी हासिल की, जिससे वे उन कंपनियों की जानकारी के बिना कंप्यूटर दूसरी जगह भेज सके।
इन विवरणों से भर्ती में धोखाधड़ी और भौतिक लैपटॉप फार्मों के बीच का संबंध स्पष्ट होता है: कामगार को स्वीकृत पहचान भी चाहिए और नियोक्ता का कंप्यूटर नेटवर्क के नियंत्रण वाली जगह तक पहुंचाने का तरीका भी। टेक्सास कार्रवाई में कौन-सा डेटा देखा गया या चुराया गया, इसका पूरा ब्यौरा अधिकारियों ने नहीं दिया है।
जांच टेक्सास की तलाशी से आगे तक फैली
अदालती दस्तावेजों के विवरण के अनुसार, एफबीआई ने रोजगार धोखाधड़ी से कथित तौर पर जुड़े 11 गूगल खातों की पहचान की। जांचकर्ताओं ने हर खाते के बनने से लेकर 8 अक्टूबर तक की जानकारी मांगी, जिसमें ग्राहक का विवरण, पते, फोन नंबर, कनेक्शन का समय, आईपी पते और भुगतान तथा बिलिंग रिकॉर्ड शामिल थे।
खबरों के मुताबिक, उत्तरी टेक्सास की एक संघीय अदालत ने 9 अक्टूबर को आदेश दिया कि गूगल दस दिनों के भीतर रिकॉर्ड उपलब्ध कराए। इस समयसीमा के हिसाब से रिकॉर्ड देने की अंतिम तारीख 19 अक्टूबर थी। खबरों में इस बात की पुष्टि नहीं है कि गूगल ने रिकॉर्ड देना पूरा कर लिया था।
बताई गई प्रमुख तारीखें:
- 21 से 25 सितंबर: एफबीआई ने टेक्सास के 40 से अधिक घरों की तलाशी ली और संबंधित कार्रवाई की।
- 8 अक्टूबर: गूगल के 11 खातों के रिकॉर्ड की मांग में शामिल अवधि का आखिरी दिन।
- 9 अक्टूबर: खबरों के मुताबिक अदालत ने गूगल को दस दिनों के भीतर खाता रिकॉर्ड देने का आदेश दिया।
- 13 अक्टूबर: कार्रवाई की घोषणा और संबंधित आपराधिक कार्यवाही का खबरों में बताया गया दिन।
अधिकारियों ने लुइसियाना, नेवादा, केंटकी और ओहायो में भी ऐसी गतिविधियों का जिक्र किया। क्राउडस्ट्राइक ने कहा कि व्यापक कार्रवाई में ओहायो में दो गिरफ्तारियां भी हुईं, लेकिन गिरफ्तार लोगों या उन पर लगे आरोपों की पहचान नहीं बताई। टेक्सास की घोषणा में इन गिरफ्तारियों का जिक्र नहीं था, इसलिए उन्हें अपने आप दो नामित अमेरिकी गिरफ्तारियों से अलग या उन्हीं के समान नहीं माना जाना चाहिए।
नियोक्ताओं को क्या सलाह दी गई और क्या अब भी अज्ञात है
रेयबोल्ड और रोथरॉक ने नियोक्ताओं से कहा कि वे रिमोट कामगारों को नौकरी देते समय ई-वेरिफाई का इस्तेमाल करें और पहचान के कई दस्तावेज मांगें। ई-वेरिफाई रोजगार पात्रता से जुड़ी जानकारी का सरकारी रिकॉर्ड से मिलान करता है। इससे भर्ती प्रक्रिया का एक हिस्सा जांचा जाता है, जबकि इंटरव्यू में किसी और के शामिल होने और दूर से नियंत्रित लैपटॉप के कथित इस्तेमाल से पता चलता है कि काम करने वाले व्यक्ति की पहचान एक अलग चिंता है।
अधिकारियों ने प्रभावित होने की आशंका रखने वाली कंपनियों और लोगों से एफबीआई को जानकारी देने को कहा। उन्होंने नियोक्ताओं की पूरी सूची, तलाशी लिए गए घरों के पते या रोकी गई अथवा बरामद की गई मजदूरी का पूरा हिसाब सार्वजनिक नहीं किया।
जांच जारी है। उत्तरी टेक्सास की प्रेस ब्रीफिंग का विवरण देने वाली खबरों में आगे के अभियोगों, सुनवाई या मुकदमों की कोई तारीख नहीं दी गई। गिरफ्तारियों और संभावित आरोपों के परस्पर विरोधी विवरणों से घोषणाओं के बीच का सटीक संबंध अब भी स्पष्ट नहीं है।
क्राउडस्ट्राइक ने आगाह किया कि लैपटॉप फार्म बंद करने से संभवतः गतिविधियां मुख्य रूप से उन्हीं जगहों पर धीमी होंगी जहां बुनियादी ढांचा हटाया गया है; इससे व्यापक अभियान हमेशा के लिए खत्म होने की संभावना कम है। जब्ती से पता चलता है कि अधिकारी स्थानीय उपकरण नेटवर्क को बाधित कर सकते हैं। इससे यह साबित नहीं होता कि इससे जुड़े सभी कामगारों, पहचानों, खातों या मददगारों का पता लगा लिया गया है।
मुख्य बातें
- एजेंटों ने सितंबर के आखिर में टेक्सास के 40 से अधिक घरों की तलाशी ली और करीब 187 लैपटॉप तथा अन्य उपकरण जब्त किए।
- अधिकारियों ने कहा कि उत्तरी टेक्सास में 100 से अधिक उपकरण बरामद हुए, हालांकि एक खबर में यह संख्या करीब 100 बताई गई।
- कथित लैपटॉप फार्मों से विदेश में बैठे कामगार अमेरिकी घरों में रखे नियोक्ताओं के कंप्यूटर नियंत्रित कर सकते थे और देश में काम करते हुए दिख सकते थे।
- खबरों में आगामी अभियोगों की घोषणा और दो अमेरिकियों की गिरफ्तारी तथा चीन में रहने वाले दस लोगों पर आरोप लगाए जाने के विवरण अलग-अलग हैं।
- अभियोग से जुड़ी खबरों में 70 से अधिक प्रभावित कंपनियों, 25 अमेरिकियों की पहचान से समझौते और कम से कम 3 मिलियन डॉलर की कमाई का जिक्र है।
- 800 मिलियन डॉलर से अधिक का अनुमान उत्तर कोरिया के व्यापक आईटी कामगार कार्यक्रम से जुड़ा है, सिर्फ टेक्सास की जब्ती से नहीं।
- जांचकर्ताओं ने 11 गूगल खातों के रिकॉर्ड मांगे हैं और जांच जारी है।