उत्तर कोरिया की गुप्त आईटी सेना: वैश्विक घोटाले का खुलासा
जिस डिजिटल दौर में दूरस्थ काम आम हो गया है, उत्तर कोरिया ने वैश्विक टेक नौकरी बाजार को हथियार बना लिया है। हजारों उत्तर कोरियाई आईटी विशेषज्ञ फर्जी पहचान और विस्तृत मनगढ़ंत कहानियों के सहारे अमेरिका, यूरोप और अन्य जगहों की कंपनियों में घुसपैठ कर चुके हैं। उनका मकसद है: शासन के लिए विदेशी मुद्रा कमाना, अंतरराष्ट्रीय प्रतिबंधों से बचना और लाखों—कभी-कभी करोड़ों—डॉलर किम जोंग उन के परमाणु और मिसाइल कार्यक्रमों तक पहुंचाना।
विषय-सूची
- उत्तर कोरिया की गुप्त आईटी सेना: वैश्विक घोटाले का खुलासा
- घोटाला कैसे काम करता है: फर्जी पहचान-पत्र, लैपटॉप फार्म और वैश्विक छल
- मानवीय पहलू: विदेश में उत्तर कोरियाई आईटी कर्मचारी का जीवन
- दूरस्थ आईटी नौकरियां ही क्यों? प्रतिबंधों से बचने का बेहतरीन आवरण
- तरकीबों के भीतर: एआई, डीपफेक और सोशल इंजीनियरिंग
- अमेरिका से यूरोप तक: बदलते निशाने और विकसित होते तरीके
- पश्चिमी सहयोगियों की भूमिका: मददगार और बिचौलिये
- वेतन से आगे: जासूसी, डेटा चोरी और साइबर अपराध
- कंपनियां अपनी सुरक्षा कैसे करें: सबक और सुझाव
- बड़ी तस्वीर: प्रतिबंध, साइबर युद्ध और वैश्विक प्रतिक्रिया
- संक्षेप में
कानून प्रवर्तन एजेंसियों की कार्रवाइयों, साइबर सुरक्षा अनुसंधानों और दुर्लभ प्रत्यक्ष गवाहियों से उजागर हुआ यह गुप्त अभियान साइबर अपराध, पहचान की चोरी और राज्य-प्रायोजित जासूसी को जोड़ने वाले एक परिष्कृत नेटवर्क का पर्दाफाश करता है। इस योजना के पैमाने और दुस्साहस ने उद्योग जगत के जानकारों और सरकारी अधिकारियों, दोनों को चौंका दिया है और वैश्विक डिजिटल कार्यबल की सुरक्षा पर गंभीर सवाल खड़े किए हैं।
घोटाला कैसे काम करता है: फर्जी पहचान-पत्र, लैपटॉप फार्म और वैश्विक छल
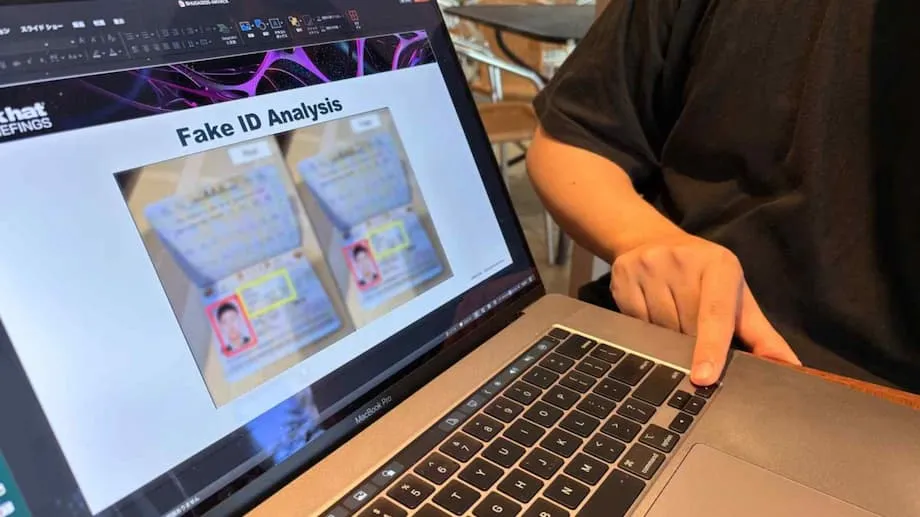
उत्तर कोरिया के अभियान के केंद्र में एक सरल लेकिन कारगर रणनीति है: दूसरे देशों के कुशल आईटी पेशेवरों का रूप धरकर विदेशी कंपनियों में दूरस्थ नौकरियां हासिल करना। इसके लिए उत्तर कोरियाई कर्मचारी चुराई गई और गढ़ी गई पहचानों, एआई से बनाए गए दस्तावेजों और डिजिटल छल-कपट का सहारा लेते हैं। वे भरोसेमंद दिखने वाली लिंक्डइन और गिटहब प्रोफाइल बनाते हैं, शैक्षणिक रिकॉर्ड में जालसाजी करते हैं और वीडियो साक्षात्कार पास करने के लिए डीपफेक तकनीक तक इस्तेमाल करते हैं।
नौकरी मिलने के बाद ये एजेंट आम तौर पर उत्तर कोरिया के भीतर से काम नहीं करते। इसके बजाय, उन्हें चीन, रूस और दक्षिण-पूर्व एशिया जैसे देशों में तैनात किया जाता है, जहां इंटरनेट की पहुंच पर कम पाबंदियां हैं और निगरानी से बचना आसान है। कुछ अफ्रीका या मध्य पूर्व से भी काम करते हैं। अपनी असली पहचान छिपाने के लिए वे वीपीएन (वर्चुअल प्राइवेट नेटवर्क), रिमोट मैनेजमेंट टूल और पश्चिमी देशों में मौजूद सहयोगियों का इस्तेमाल करते हैं, जो मध्यस्थ की भूमिका निभाते हैं—कंपनी के लैपटॉप लेते हैं, दूरस्थ पहुंच की व्यवस्था करते हैं और वेतन का प्रबंध करते हैं।
उनकी एक कुख्यात तरकीब है "लैपटॉप फार्म" का इस्तेमाल—अमेरिका या यूरोप में ऐसी जगहें, जहां दर्जनों कंप्यूटर रखे जाते हैं और विदेश में मौजूद उत्तर कोरियाई कर्मचारी उन्हें दूर से नियंत्रित करते हैं। इससे ऐसा लगता है कि कर्मचारी देश के भीतर किसी वैध स्थान से लॉग इन कर रहे हैं और बुनियादी सुरक्षा जांच से बच निकलते हैं।
अमेरिकी न्याय विभाग के मुताबिक, 80 से अधिक अमेरिकियों की पहचान इन घोटालों में इस्तेमाल करने के लिए चुराई गई है। टेक स्टार्टअप से लेकर रक्षा ठेकेदारों तक सैकड़ों कंपनियों ने अनजाने में उत्तर कोरियाई एजेंटों को नौकरी दी है। एफबीआई ने इन अभियानों से जुड़े सैकड़ों कंप्यूटर, दर्जनों वेब डोमेन और लाखों डॉलर की क्रिप्टोकरेंसी जब्त की है।
मानवीय पहलू: विदेश में उत्तर कोरियाई आईटी कर्मचारी का जीवन
"जिन-सू" जैसे दलबदलुओं की दुर्लभ गवाहियां इस छिपे हुए काम की निजी कीमत और रोजमर्रा की हकीकत उजागर करती हैं। बीबीसी से बात करने वाले जिन-सू ने बताया कि वह दूरस्थ नौकरियों के लिए आवेदन करने में सैकड़ों फर्जी पहचान-पत्र इस्तेमाल करते थे, अक्सर एक साथ कई पदों पर काम करते थे और महीने में 5,000 डॉलर तक कमाते थे—जिसमें से 85% रकम शासन को भेज दी जाती थी। उन्होंने कहा, "हम जानते हैं कि यह लूट जैसा है, लेकिन इसे अपनी किस्मत मानकर स्वीकार कर लेते हैं। यह तब से फिर भी बहुत बेहतर है, जब हम उत्तर कोरिया में थे।"
ज्यादातर उत्तर कोरियाई आईटी कर्मचारी टीमों में काम करते हैं और सरकारी निगरानीकर्ताओं की कड़ी नजर में रहते हैं। घर पर रहने वाले अपने देशवासियों की तुलना में उन्हें अधिक आजादी और पश्चिमी मीडिया तक ज्यादा पहुंच मिलती है, लेकिन देश छोड़कर भागने का जोखिम बड़ा है और उनके तथा उनके परिवारों के लिए इसके नतीजे गंभीर हो सकते हैं। खतरों के बावजूद, बहुत कम लोग भागने का फैसला करते हैं, क्योंकि वे अपनी कमाई का जो हिस्सा रख पाते हैं—भले ही वह कुल कमाई का एक अंश हो—वह उत्तर कोरियाई मानकों के हिसाब से उनकी जिंदगी बदल सकता है।
दूरस्थ आईटी नौकरियां ही क्यों? प्रतिबंधों से बचने का बेहतरीन आवरण
अंतरराष्ट्रीय प्रतिबंधों, खासकर हथियार कार्यक्रमों को निशाना बनाने वाले प्रतिबंधों ने उत्तर कोरिया की अर्थव्यवस्था को पंगु बना दिया है। विदेशी मुद्रा के पारंपरिक स्रोत—जैसे चीनी कारखानों या रूसी निर्माण स्थलों पर भेजे जाने वाले मजदूर—सूख रहे हैं। इस स्थिति में दूरस्थ आईटी काम कई फायदे देता है:
- ऊंचा वेतन: कुशल आईटी कर्मचारी सालाना 300,000 डॉलर तक कमा सकते हैं, जो विदेश में काम करने वाले मजदूरों की कमाई से कहीं अधिक है।
- कम दृश्यता: दूरस्थ काम में आम तौर पर आमने-सामने की बैठकें नहीं होतीं, जिससे असली पहचान छिपाना आसान हो जाता है।
- वैश्विक पहुंच: इंटरनेट उत्तर कोरियाई एजेंटों को अमेरिका और यूरोप से लेकर न्यूजीलैंड और यूएई तक दुनिया भर की कंपनियों को निशाना बनाने देता है।
- संवेदनशील डेटा तक पहुंच: कंपनी में घुसने के बाद ये कर्मचारी बौद्धिक संपदा, कारोबारी राज और यहां तक कि संवेदनशील रक्षा-संबंधी जानकारी भी चुरा सकते हैं।
संयुक्त राष्ट्र के अनुमानों के मुताबिक, उत्तर कोरियाई आईटी कर्मचारी शासन के लिए सालाना 250 मिलियन से 600 मिलियन डॉलर तक जुटाते हैं। यह रकम बिचौलियों, क्रिप्टोकरेंसी लेनदेन और मुखौटा कंपनियों के जाल के जरिए सफेद की जाती है, जिससे अधिकारियों के लिए इसका पता लगाना मुश्किल हो जाता है।
तरकीबों के भीतर: एआई, डीपफेक और सोशल इंजीनियरिंग
उत्तर कोरियाई आईटी एजेंट सिर्फ कुशल कोडर नहीं हैं—वे छल के भी माहिर हैं। साइबर सुरक्षा शोधकर्ताओं ने पश्चिमी पेशेवर बनकर नौकरी के साक्षात्कार पास करने के लिए इस्तेमाल की गई विस्तृत प्रश्नोत्तर स्क्रिप्ट, जाली रिज्यूमे और एआई से संपादित तस्वीरें उजागर की हैं। कुछ लोग यूरोप या अमेरिका के वास्तविक लोगों को उनकी पहचान "किराये पर देने" के लिए पैसे भी देते हैं और वैध दस्तावेजों तथा बैंक खातों तक पहुंच के बदले कमाई का हिस्सा देने की पेशकश करते हैं।
माइक्रोसॉफ्ट की थ्रेट इंटेलिजेंस टीम ने इन गतिविधियों पर "जैस्पर स्लीट" कूटनाम से नजर रखी है। टीम के मुताबिक, उत्तर कोरियाई कर्मचारी फर्जी पहचान बनाने, नौकरी के दस्तावेजों के लिए तस्वीरें बदलने और साक्षात्कार के दौरान अपनी आवाज में बदलाव करने के लिए एआई का इस्तेमाल करते हैं। सहयोगी उन्हें रोजगार सत्यापन से बचने, उपकरण हासिल करने और दूरस्थ पहुंच स्थापित करने में मदद करते हैं। असली जगह छिपाने के लिए वीपीएन, वर्चुअल प्राइवेट सर्वर और रिमोट मैनेजमेंट टूल जैसी बचाव की तरकीबें अपनाई जाती हैं।
एली सिक्योरिटी के एक हायरिंग मैनेजर रॉब हेनली ने बताया कि इन फर्जी उम्मीदवारों को पहचानना कितना मुश्किल है: "शुरू में यह कुछ हद तक खेल जैसा था—यह पता लगाने की कोशिश कि कौन असली है और कौन नकली। लेकिन बहुत जल्दी यह काफी खीझ पैदा करने लगा।" उन्होंने उम्मीदवारों से वीडियो कॉल के दौरान दिन का उजाला दिखाने को कहना शुरू किया—एक आसान तरकीब, जो अक्सर गलत समय क्षेत्र से काम कर रहे लोगों को उजागर कर देती थी।
अमेरिका से यूरोप तक: बदलते निशाने और विकसित होते तरीके
जैसे-जैसे अमेरिकी कंपनियां और कानून प्रवर्तन एजेंसियां अधिक सतर्क हुई हैं, उत्तर कोरियाई एजेंटों ने अपना ध्यान यूरोप की ओर कर लिया है, जहां भर्ती प्रक्रियाएं और पहचान जांच अक्सर कम सख्त होती हैं। गूगल के थ्रेट इंटेलिजेंस ग्रुप और साइबर सुरक्षा के अन्य विशेषज्ञों ने चेतावनी दी है कि यूरोपीय टेक कंपनियां अब प्रमुख निशाने पर हैं, खासकर वे कंपनियां जिनकी नीतियां "अपना उपकरण लाओ" (बीवाईओडी) पर आधारित हैं और जिनकी भर्ती प्रक्रिया तेज होती है।
ऐसे माहौल में उत्तर कोरियाई कर्मचारी अपने निजी उपकरणों से कंपनी के सिस्टम तक पहुंचकर सामान्य दूरस्थ कर्मचारियों की तरह घुल-मिल सकते हैं। कंपनी के भीतर पहुंचने के बाद वे डेटा चुरा सकते हैं, संवेदनशील जानकारी लीक करने की धमकी दे सकते हैं या नौकरी से निकाले जाने पर क्रिप्टोकरेंसी में भुगतान की मांग कर सकते हैं। एआई से बनाई गई पहचान और डीपफेक की वजह से उन्हें पकड़ना और मुश्किल हो गया है, क्योंकि असंगत रिज्यूमे या कमजोर अंग्रेजी जैसे पारंपरिक चेतावनी संकेत अब तकनीक की मदद से छिपाए जा रहे हैं।
पश्चिमी सहयोगियों की भूमिका: मददगार और बिचौलिये
उत्तर कोरिया की आईटी कर्मचारी योजना पश्चिमी देशों में मौजूद मददगारों के नेटवर्क पर काफी निर्भर करती है। ये सहयोगी—कभी अनजाने में, कभी मिलीभगत से—इस तरह अहम मदद पहुंचाते हैं:
- कंपनी के लैपटॉप लेकर उन्हें दूरस्थ पहुंच के लिए तैयार करना
- वेतन पाने के लिए बैंक खाते और मुखौटा कंपनियां खोलना
- फर्जी पासपोर्ट, स्थानीय फोन नंबर और संदर्भ उपलब्ध कराना
- एजेंटों को सांस्कृतिक तौर-तरीकों और नौकरी पाने की रणनीतियों के बारे में सिखाना
कई अमेरिकियों पर "लैपटॉप फार्म" चलाने या वित्तीय बिचौलिये के तौर पर काम करने के आरोप लगाए गए हैं। एक मामले में, एक अमेरिकी नागरिक पर अपने घर से लैपटॉप फार्म चलाने का आरोप लगाया गया, जिससे उत्तर कोरियाई कर्मचारी दर्जनों कंप्यूटर नियंत्रित कर सके और अपने वेतन को सफेद कर सके। अन्य लोगों पर क्रिप्टोकरेंसी चुराने और उसे हस्तांतरित करने में मदद करने के लिए मुकदमा चलाया गया है; न्याय विभाग ने लाखों डॉलर जब्त किए हैं।
इन कार्रवाइयों के बावजूद, अभियान का विशाल पैमाना और बदलते हालात के अनुकूल ढलने की इसकी क्षमता ऐसी है कि कई सहयोगी अब भी सक्रिय हैं और नए लोगों को सोशल मीडिया तथा ऑनलाइन मंचों के जरिए भर्ती किया जा रहा है।
वेतन से आगे: जासूसी, डेटा चोरी और साइबर अपराध
उत्तर कोरिया की आईटी कर्मचारी योजना का मुख्य उद्देश्य विदेशी मुद्रा कमाना है, लेकिन इसके जोखिम सिर्फ वेतन गंवाने तक सीमित नहीं हैं। किसी कंपनी में घुसने के बाद ये एजेंट:
- बौद्धिक संपदा और व्यापारिक राज चुरा सकते हैं
- निर्यात नियंत्रण के अधीन जानकारी समेत रक्षा ठेकेदारों के संवेदनशील डेटा तक पहुंच सकते हैं
- आगे होने वाले रैनसमवेयर या जासूसी अभियानों के लिए मैलवेयर डाल सकते हैं
- कुख्यात लाजरस ग्रुप जैसे उत्तर कोरियाई हैकिंग समूहों के इस्तेमाल के लिए कंपनी की आंतरिक जानकारी जुटा सकते हैं
कई दर्ज मामलों में, उत्तर कोरियाई आईटी कर्मचारियों ने अपनी पहुंच का इस्तेमाल क्रिप्टोकरेंसी चुराने, नियोक्ताओं से उगाही करने या बड़े साइबर हमलों में मदद करने के लिए किया है। माना जाता है कि अकेले लाजरस ग्रुप ने 2007 से अब तक क्रिप्टोकरेंसी में 3 अरब डॉलर से अधिक की चोरी की है, जिसमें 2025 में की गई रिकॉर्ड 1.5 अरब डॉलर की चोरी भी शामिल है।
कंपनियां अपनी सुरक्षा कैसे करें: सबक और सुझाव
उत्तर कोरियाई आईटी कर्मचारी घोटाले ने दूरस्थ कर्मचारियों की भर्ती और प्रबंधन के तरीकों में गंभीर कमजोरियां उजागर की हैं। विशेषज्ञ सुरक्षा के लिए कई स्तरों वाला तरीका अपनाने की सलाह देते हैं:
- कड़ी जांच: डिजिटल गतिविधियों का सत्यापन करें, संदर्भों की जांच करें और पहचान की पुष्टि के लिए वीडियो कॉल करें।
- असामान्य गतिविधियों पर नजर: संदिग्ध आईपी पते, साझा फोन नंबर और रिमोट मैनेजमेंट टूल के इस्तेमाल पर नजर रखें।
- बीवाईओडी जोखिम सीमित करें: एंडपॉइंट सुरक्षा लागू करें, निजी उपकरणों की पहुंच सीमित करें और संवेदनशील सिस्टम को अलग रखें।
- कर्मचारियों को प्रशिक्षित करें: मानव संसाधन और आईटी टीमों को चेतावनी के संकेत पहचानने और पहचान सत्यापन के लिए मिलकर काम करने का प्रशिक्षण दें।
- तुरंत कार्रवाई करें: उत्तर कोरियाई आईटी कर्मचारी की पहचान होने पर प्रतिक्रिया की जिम्मेदारी विश्वसनीय समूह तक सीमित रखें, सहयोगियों से उसके संबंधों का विश्लेषण करें और कानून प्रवर्तन के लिए सबूत सुरक्षित रखें।
अधिकारी कंपनियों को असामान्य रूप से कम ठेके की बोली, क्रिप्टोकरेंसी में भुगतान के अनुरोध और वीडियो साक्षात्कार से बचने या असंगत दस्तावेज देने वाले उम्मीदवारों से सावधान रहने की सलाह भी देते हैं।
बड़ी तस्वीर: प्रतिबंध, साइबर युद्ध और वैश्विक प्रतिक्रिया
विदेशों में आईटी कर्मचारियों का इस्तेमाल प्रतिबंधों से बचने और हथियार कार्यक्रमों को वित्तपोषित करने की उत्तर कोरिया की व्यापक रणनीति का हिस्सा है। संयुक्त राष्ट्र के मुताबिक, साइबर हमलों से अब उत्तर कोरिया की विदेशी मुद्रा आय का लगभग आधा हिस्सा और सामूहिक विनाश के हथियारों के लिए होने वाले खर्च का 40% हिस्सा जुटता है। शासन की बदलते हालात के मुताबिक ढलने की क्षमता—मजदूरी के काम से उच्च तकनीक वाले दूरस्थ काम की ओर और अमेरिका से यूरोप की ओर रुख—अंतरराष्ट्रीय नियामकों के सामने मौजूद चुनौती को रेखांकित करती है।
अमेरिका, जापान, दक्षिण कोरिया और यूरोप की सरकारों ने चेतावनियां जारी की हैं, कार्रवाई तेज की है और विदेशी मददगारों तथा घरेलू सहयोगियों, दोनों पर मुकदमे चलाए हैं। फ्रीलांसर मंचों और टेक कंपनियों से पहचान सत्यापन मजबूत करने और संदिग्ध गतिविधियों पर नजर रखने को कहा जा रहा है। फिर भी, एक विशेषज्ञ के शब्दों में, "मुनाफे और जासूसी के लिए पश्चिमी कंपनियों में घुसपैठ की उत्तर कोरिया की कोशिशें जारी रहेंगी। कार्रवाई से उनके अभियान बाधित होंगे, लेकिन उत्तर कोरिया के नए तरीके अपनाने की उम्मीद है।"
संक्षेप में
- उत्तर कोरिया ने फर्जी पहचान के सहारे विदेशों में हजारों आईटी कर्मचारी तैनात किए हैं, ताकि वे कंपनियों में घुसपैठ कर शासन के लिए विदेशी मुद्रा कमा सकें।
- ये एजेंट वैध दूरस्थ कर्मचारी बनकर नौकरी पाने के लिए एआई, डीपफेक और परिष्कृत सोशल इंजीनियरिंग का इस्तेमाल करते हैं; अक्सर पश्चिमी देशों के सहयोगी उनकी मदद करते हैं।
- कंपनियों के भीतर पहुंचने के बाद वे डेटा और बौद्धिक संपदा चुरा सकते हैं और साइबर हमलों में मदद कर सकते हैं। उनका वेतन और चोरी की रकम उत्तर कोरिया के हथियार कार्यक्रमों तक पहुंचाई जाती है।
- अमेरिका और अन्य देशों की कानून प्रवर्तन एजेंसियों ने लाखों की संपत्ति जब्त की है, मददगारों पर मुकदमे चलाए हैं और कंपनियों को भर्ती तथा साइबर सुरक्षा के तौर-तरीके मजबूत करने की चेतावनी दी है।
- कार्रवाई सख्त होने के साथ इस अभियान का ध्यान अमेरिका से यूरोप की ओर गया है। दुनिया भर की कंपनियों से इस बदलते खतरे के प्रति सतर्क रहने को कहा गया है।