घरेलू संचार बना अगला केंद्र
जापान अपने सक्रिय साइबर रक्षा कानूनों का दायरा बढ़ाने पर विचार कर रहा है, ताकि अधिकारी पूरी तरह देश के भीतर होने वाले संचार से जुड़ा डेटा एकत्र कर सकें। मौजूदा ढांचे में विदेशी स्थानों के बीच और जापान तथा विदेश के बीच होने वाले संचार शामिल हैं।
विषय-सूची
- घरेलू संचार बना अगला केंद्र
- सक्रिय साइबर रक्षा में क्या शामिल है
- घरेलू सीमा क्यों मायने रखती है
- कंपनियों पर हमलों के बाद आपातकालीन पैकेज
- बुनियादी ढांचे के संचालकों के लिए नई जिम्मेदारियां
- गंभीर घटनाओं की जानकारी सरकार को देनी होगी
- संवेदनशील चेतावनियां कैसे साझा होंगी
- चरणबद्ध क्रियान्वयन में कई अलग-अलग पड़ाव
- निष्कर्ष
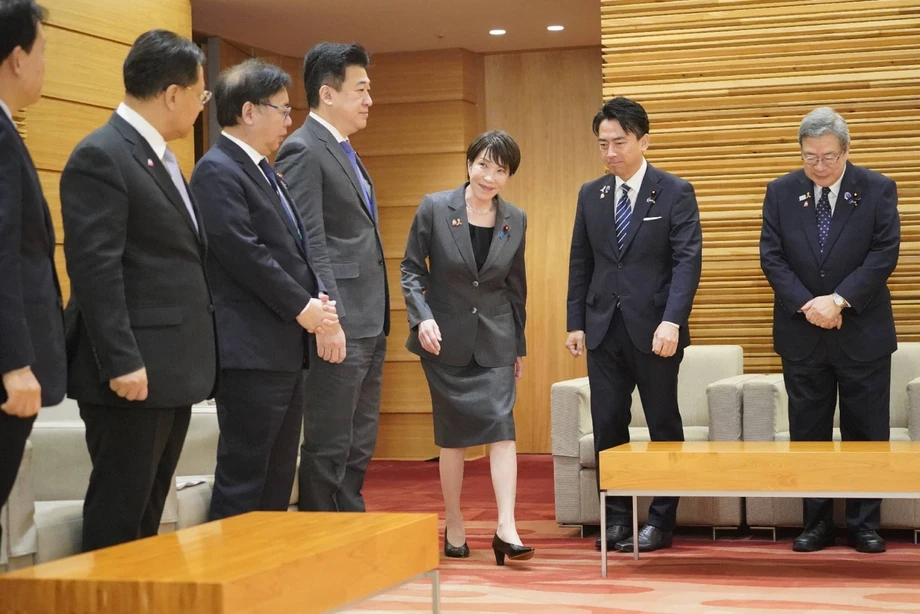
प्रधानमंत्री साने ताकाइची ने 6 नवंबर को हुई साइबर सुरक्षा बैठक में मंत्रियों को साइबर हमलों के बारे में जानकारी जुटाने की सरकार की क्षमता मजबूत करने वाले संशोधनों पर विचार करने का निर्देश दिया। सत्तारूढ़ दलों ने घरेलू संचार को शामिल करने की सिफारिश की है और सरकार इस प्रस्ताव पर विचार करने की योजना बना रही है।
यह प्रस्ताव वित्त वर्ष 2026 के आरक्षित कोष से 10 अरब येन, यानी करीब 6.3 करोड़ डॉलर, की मदद वाले आपातकालीन साइबर सुरक्षा पैकेज के साथ आया है। इस पैकेज में खतरों का पता लगाने के लिए कृत्रिम बुद्धिमत्ता, हमलों का जवाब देने वाली विशेषज्ञ टीमें और प्रभावित कंपनियों को सहायता शामिल है।
मुख्य सवाल यह है कि सरकार की सूचना जुटाने की पहुंच कितनी होगी। जापान के भीतर दो स्थानों के बीच होने वाला संचार मौजूदा सक्रिय साइबर रक्षा ढांचे में संचार निगरानी की श्रेणियों के दायरे से बाहर है। इस सीमा में बदलाव से संचार की एक नई श्रेणी संभावित दायरे में आ जाएगी।
कंपनियों के लिए इस विकसित होती व्यवस्था के साथ व्यावहारिक जिम्मेदारियां भी जुड़ी हैं। 15 क्षेत्रों के 258 महत्वपूर्ण बुनियादी ढांचा संचालकों को शामिल करने वाले चरणबद्ध क्रियान्वयन के तहत अहम कंप्यूटर प्रणालियों की जानकारी देना और गंभीर साइबर घटनाओं की रिपोर्ट करना जरूरी है। वित्तीय सेवाएं, विमानन, बिजली, दूरसंचार, बंदरगाह और क्रेडिट कार्ड इनमें शामिल हैं।
इस तरह जापान एक साथ कई बदलाव आगे बढ़ा रहा है: व्यापक कानूनी अधिकार, मजबूत तकनीकी क्षमताएं और जरूरी सेवाएं चलाने वाली कंपनियों के साथ करीबी सहयोग। घरेलू संचार को शामिल करने का प्रस्ताव अभी विचाराधीन है। संशोधन पेश करने या पारित करने की कोई तारीख नहीं बताई गई है।
सक्रिय साइबर रक्षा में क्या शामिल है
सक्रिय साइबर रक्षा, जिसे अक्सर संक्षेप में एसीडी कहा जाता है, गंभीर नुकसान होने से पहले साइबर हमलों की पहचान करने और उन्हें रोकने का प्रयास करती है। यह किसी संगठन के सेंधमारी का पता लगाने और फिर उसे उबरने में मदद देने तक सीमित रहने से आगे जाती है।
जापान के ढांचे में खतरों के बारे में जानकारी जुटाना और, कानूनी शर्तों के तहत, पुलिस या आत्मरक्षा बलों को हमलावरों द्वारा इस्तेमाल किए जा रहे सर्वरों में प्रवेश कर दुर्भावनापूर्ण प्रोग्राम रोकने की अनुमति देना शामिल है। सर्वर ऐसा कंप्यूटर होता है जो दूसरे कंप्यूटरों को सेवाएं या डेटा उपलब्ध कराता है। हमलावर इसका इस्तेमाल पीड़ित के नेटवर्क में मौजूद हानिकारक सॉफ्टवेयर को निर्देश भेजने के लिए कर सकते हैं।
ऐसे प्रोग्राम को रोकने से हमला बाधित हो सकता है। हालांकि, संबंधित सर्वर का पता लगाने के लिए यह जानकारी जरूरी है कि हमला कैसे किया जा रहा है और कौन-सी प्रणालियां इसमें शामिल हैं। इससे समझ आता है कि सरकार कार्रवाई करके हमले बाधित करने की अपनी क्षमता के साथ-साथ खुफिया जानकारी जुटाने के अधिकारों की भी समीक्षा क्यों कर रही है।
घरेलू संचार का प्रस्ताव इस बात से जुड़ा है कि अधिकारी कहां संचार संबंधी जानकारी जुटा सकते हैं। सर्वर में हस्तक्षेप के प्रावधान इस बात से जुड़े हैं कि अधिकारी किसी हमले में इस्तेमाल बुनियादी ढांचे के खिलाफ क्या कर सकते हैं। दोनों सक्रिय साइबर रक्षा का हिस्सा हैं, लेकिन उनकी भूमिकाएं अलग हैं।
घरेलू सीमा क्यों मायने रखती है
मौजूदा ढांचा विदेशी स्थानों को जोड़ने वाले संचार, जापान को किसी दूसरे देश से जोड़ने वाले संचार और पूरी तरह जापान के भीतर होने वाले संचार में अंतर करता है। पहली दो श्रेणियां शामिल हैं; तीसरी इस निगरानी ढांचे से बाहर है।
साइबर हमलों में हमलावर और पीड़ित के बीच एक सीधे संपर्क के बजाय कई कंप्यूटर शामिल हो सकते हैं। संक्रमित मशीन निर्देश या दुर्भावनापूर्ण ट्रैफिक आगे भेज सकती है। जांचकर्ताओं के लिए, यह ट्रैफिक ले जाने वाले कंप्यूटरों का स्थान तय करता है कि कौन-से कानूनी अधिकार उपलब्ध हैं।
ढांचे को घरेलू संचार तक बढ़ाने से जापान के भीतर प्रणालियों के जरिए हमले का पता लगाते समय अधिकारी संभावित रूप से अधिक जानकारी की जांच कर सकेंगे। इसका व्यावहारिक दायरा संशोधन की भाषा और उसके संचालन नियमों पर निर्भर करेगा। इनमें शामिल डेटा, उस तक पहुंच की शर्तें और एकत्रित जानकारी का प्रबंधन शामिल हैं।
घरेलू संचार में लोग और कंपनियां भी शामिल हैं, जो अपने ही देश में सेवाओं का उपयोग करते हैं। इसलिए चयन, पहुंच, जानकारी को सुरक्षित रखने और निगरानी से जुड़े नियम यह समझने के लिए अहम होंगे कि विस्तारित व्यवस्था रोजमर्रा की जिंदगी में कैसे काम करेगी।
कंपनियों पर हमलों के बाद आपातकालीन पैकेज
व्यक्तिगत डेटा के बड़े पैमाने पर लीक होने की घटनाओं के बाद ताकाइची की सरकार ने उनकी अध्यक्षता में हुई बैठक में आपातकालीन उपायों को मंजूरी दी। जीएमओ इंटरनेट ग्रुप को निशाना बनाकर किए गए रैनसमवेयर हमले के बाद उन्होंने पिछले सप्ताह यह पैकेज तैयार करने का आदेश दिया था।
रैनसमवेयर ऐसा दुर्भावनापूर्ण सॉफ्टवेयर है, जिसका इस्तेमाल डेटा या कंप्यूटर प्रणालियों को बंधक बनाने के लिए किया जाता है। आमतौर पर इसके साथ भुगतान की मांग भी की जाती है। प्रभावित कंपनी को घुसपैठ रोकनी पड़ सकती है, यह तय करना पड़ सकता है कि कौन-सी प्रणालियां सुरक्षित हैं और यह जांचते हुए सेवाएं बहाल करनी पड़ सकती हैं कि कहीं जानकारी चुराई तो नहीं गई।
आपातकालीन पैकेज में चार क्षेत्र शामिल हैं: कृत्रिम बुद्धिमत्ता के जरिए सुरक्षा में सुधार, खुफिया जानकारी जुटाने की क्षमता मजबूत करना, हमलों का रणनीतिक जवाब देना और पीड़ितों को बेहतर सहायता देना। 10 अरब येन के आवंटन का एक हिस्सा पुलिस की खुफिया जानकारी जुटाने की क्षमताएं मजबूत करने में इस्तेमाल होगा।
सरकार हमलावरों से निपटने के लिए साइबर सुरक्षा विशेषज्ञों की एक टीम बनाने की भी योजना बना रही है। सार्वजनिक और निजी क्षेत्रों के विशेषज्ञों से बनी एक अलग सहायता टीम हमले झेल चुकी कंपनियों की मदद करेगी, जबकि एक अन्य इकाई संभावित खतरों का सामना कर रहे कारोबारों को सलाह देगी।
ये टीमें किसी घटना के अलग-अलग चरणों में काम आएंगी। खतरा सामने आते ही सलाह से कंपनी को कदम उठाने में मदद मिल सकती है; विशेषज्ञों का हस्तक्षेप जारी हमले का जवाब देने में सहायक हो सकता है; और बहाली सहायता प्रभावित कंपनी को उसके नतीजों से निपटने में मदद दे सकती है। कंप्यूटर प्रणालियों की कमजोरियां पहचानने के लिए कृत्रिम बुद्धिमत्ता का भी इस्तेमाल होगा।
बुनियादी ढांचे के संचालकों के लिए नई जिम्मेदारियां
कैबिनेट सचिवालय के राष्ट्रीय साइबर सुरक्षा कार्यालय और कैबिनेट कार्यालय ने 30 सितंबर को साइबर प्रतिक्रिया कानून के चरणबद्ध क्रियान्वयन की जानकारी देने वाली सामग्री प्रकाशित की। संगठनों से जुड़ी व्यवस्थाएं और महत्वपूर्ण बुनियादी ढांचा संचालकों के साथ सहयोग 1 अक्टूबर से शुरू हुआ।
इस व्यवस्था में 15 क्षेत्रों के 258 निर्धारित संचालक शामिल हैं। उनकी सेवाएं साइबर सुरक्षा को रोजमर्रा की जिंदगी से जोड़ती हैं: व्यवधान से भुगतान, बिजली, संचार, परिवहन या बंदरगाहों के जरिए माल की आवाजाही प्रभावित हो सकती है।
शामिल संचालकों को अपने क्षेत्र के प्रभारी मंत्री को निर्धारित महत्वपूर्ण कंप्यूटर प्रणालियों की जानकारी देनी होगी, जिसमें उत्पादों के नाम भी शामिल हैं। क्रियान्वयन कार्यक्रम के मुताबिक पहले से इस्तेमाल हो रही प्रणालियों की जानकारी देने की समय-सीमा अगले वर्ष मार्च है। नई शुरू की गई प्रणालियों की रिपोर्ट चार महीने के भीतर देनी होगी।
सरकार इन सूचियों की तुलना उन कमजोरियों से जुड़ी जानकारी से करने की योजना बना रही है, जिन्हें अभी सार्वजनिक नहीं किया गया है। भेद्यता सॉफ्टवेयर या उपकरण की ऐसी कमजोरी होती है जिसका हमलावर फायदा उठा सकता है। यह जानने से कि कौन-सा संचालक प्रभावित उत्पाद इस्तेमाल करता है, अधिकारी जरूरतमंद कंपनी को लक्षित चेतावनी भेज सकते हैं।
गंभीर घटनाओं की जानकारी सरकार को देनी होगी
1 अक्टूबर से शामिल संचालकों को अपने निर्धारित महत्वपूर्ण कंप्यूटर सिस्टम को प्रभावित करने वाली गंभीर साइबर घटनाओं की रिपोर्ट अपने क्षेत्र के प्रभारी मंत्री और प्रधानमंत्री, दोनों को देनी होगी। इन घटनाओं में दुर्भावनापूर्ण सॉफ्टवेयर चलना और अनधिकृत पहुंच शामिल हैं।
इस जिम्मेदारी से सरकार को जरूरी सेवाओं पर होने वाले गंभीर हमलों की जानकारी मिल सकेगी। किसी घटना से जुड़े तकनीकी विवरण फिर अन्य संचालकों के साथ साझा किए जा सकते हैं। इसमें प्रभावित संगठन की निजता का ध्यान रखा जाएगा, ताकि वे मिलती-जुलती गतिविधियों के खिलाफ अपनी सुरक्षा मजबूत कर सकें।
योजना के तहत बनने वाली सूचना-साझाकरण परिषद में करीब 100 संगठन शामिल होंगे, जिनमें मुख्य रूप से महत्वपूर्ण बुनियादी ढांचे के संचालक होंगे। इसका उद्देश्य सरकारी खतरे संबंधी जानकारी को परिचालन प्रणालियों की सुरक्षा के जिम्मेदार कारोबारों से जोड़ना है।
सरकार का तरीका दो तरह की जानकारी को जोड़ता है: संचालक किन उत्पादों का इस्तेमाल करता है और किन खतरों का पता लगाया जा रहा है। उत्पादों की सूची से पता चल सकता है कि चेतावनी किसे चाहिए, जबकि घटना की जानकारी बता सकती है कि संचालक को अपनी प्रणालियों में क्या देखना चाहिए।
संवेदनशील चेतावनियां कैसे साझा होंगी
सरकारी खतरे संबंधी जानकारी में ऐसे विवरण हो सकते हैं जिनसे खुफिया जानकारी के स्रोत का पता चले या किसी खास कंपनी की पहचान हो जाए। इसे संचालकों को भेजने से पहले अधिकारी गोपनीय विवरण हटाने या पहचान बताने वाली जानकारी को गुमनाम करने की योजना बना रहे हैं। इस प्रक्रिया को संवेदनशील जानकारी हटाना कहा जाता है।
किसी उपयोगी चेतावनी में हमले के तकनीकी संकेत रखे जा सकते हैं, जबकि अधिकारियों को जानकारी मिलने के तरीके से जुड़े विवरण हटा दिए जा सकते हैं। मकसद संवेदनशील सामग्री की रक्षा करते हुए कारोबारों तक तुरंत कार्रवाई के योग्य जानकारी पहुंचाना है।
अधिक संवेदनशील जानकारी वर्गीकृत जानकारी, अलग-अलग कंपनियों या ट्रस्टेड ग्रुप्स कहे जाने वाले सीमित समूहों से जुड़ी व्यवस्थाओं के जरिए साझा की जाएगी। इन व्यवस्थाओं के तहत जानकारी कितने व्यापक स्तर पर बांटी जा सकती है, उसके अनुसार अलग-अलग माध्यम बनाए जाएंगे।
संचालकों के लिए इसका व्यावहारिक लाभ ऐसी चेतावनी पाना है जिस पर कार्रवाई की जा सके। उत्पादों के नाम, तकनीकी संकेत और कंपनी की प्रणालियों की जानकारी सामान्य चेतावनी को केंद्रित जांच या मरम्मत में बदलने में मदद कर सकती है।
चरणबद्ध क्रियान्वयन में कई अलग-अलग पड़ाव
जापान के कानूनी बदलाव, संगठनात्मक तैयारियां और तकनीकी संचालन अलग-अलग समय-सारिणी के अनुसार आगे बढ़ेंगे। कानून के कुछ हिस्से अक्टूबर में लागू हुए, जबकि क्रियान्वयन समय-सारिणी के मुताबिक संचार संबंधी जानकारी का परिचालन उपयोग अगले वर्ष की शरद ऋतु या उसके बाद शुरू होगा।
सरकार की क्रियान्वयन योजना और बाद की घोषणाओं में बताए गए मुख्य पड़ाव इस प्रकार हैं:
- 30 सितंबर: राष्ट्रीय साइबर सुरक्षा कार्यालय और कैबिनेट कार्यालय ने क्रियान्वयन सामग्री प्रकाशित की।
- 1 अक्टूबर: निर्धारित बुनियादी ढांचा संचालकों के साथ संगठनात्मक व्यवस्थाएं और सहयोग शुरू हुआ। इसमें गंभीर घटनाओं की रिपोर्ट देने की जिम्मेदारियां भी शामिल हैं।
- 6 नवंबर: ताकाइची ने सक्रिय साइबर रक्षा के लिए जानकारी जुटाने की क्षमता मजबूत करने वाले संशोधनों पर विचार करने का मंत्रियों को निर्देश दिया।
- अगले वर्ष मार्च: क्रियान्वयन कार्यक्रम के तहत मौजूदा निर्धारित कंप्यूटर प्रणालियों की जानकारी देनी होगी।
- शुरुआत के चार महीने के भीतर: संचालकों को नई शुरू की गई निर्धारित प्रणालियों की रिपोर्ट देनी होगी।
- अगले वर्ष की शरद ऋतु या उसके बाद: संचार संबंधी जानकारी का परिचालन उपयोग शुरू होने का कार्यक्रम है।
चरणबद्ध तरीके का अर्थ है कि संचार संबंधी जानकारी जुटाने की व्यवस्था के सभी हिस्सों के चालू होने से पहले ही कंपनियों पर रिपोर्टिंग और तैयारी की जिम्मेदारियां लागू होंगी। घरेलू संचार को शामिल करने के प्रस्ताव के लिए इस चरणबद्ध क्रियान्वयन के साथ एक और कानूनी बदलाव जरूरी होगा।
निष्कर्ष
- जापान घरेलू संचार को पूरी तरह सक्रिय साइबर रक्षा सूचना-संग्रह ढांचे में शामिल करने पर विचार कर रहा है।
- सत्तारूढ़ दल की सिफारिश के बाद ताकाइची ने 6 नवंबर की मंत्रिस्तरीय बैठक में कानूनी संशोधनों पर विचार करने का आदेश दिया।
- आपातकालीन पैकेज में साइबर सुरक्षा उपायों के लिए वित्त वर्ष 2026 के आरक्षित कोष से 10 अरब येन आवंटित किए गए हैं। इसमें पुलिस की खुफिया क्षमताएं मजबूत करना भी शामिल है।
- विशेषज्ञ प्रतिक्रिया टीमें, कारोबारों को सहायता और कृत्रिम बुद्धिमत्ता इस पैकेज का हिस्सा हैं।
- बुनियादी ढांचे की क्रियान्वयन योजना में 15 क्षेत्रों के 258 संचालक शामिल हैं। उन्हें प्रणालियों की सूची देने और गंभीर घटनाओं की रिपोर्ट करने की जिम्मेदारी है।
- संचार संबंधी जानकारी के परिचालन उपयोग की समय-सारिणी शुरुआती संगठनात्मक और रिपोर्टिंग उपायों के बाद की है।