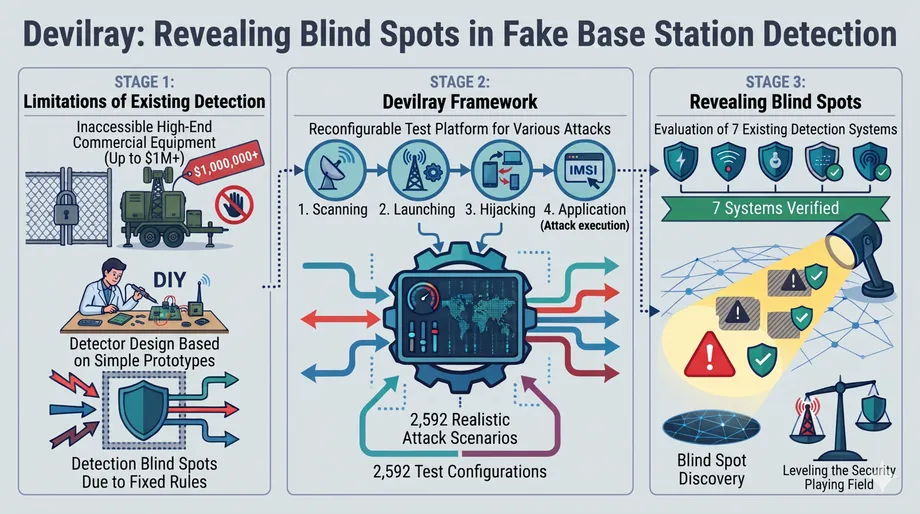
फोन की सुरक्षा जांचने के 2,592 तरीके
KAIST की एक शोध टीम ने नकली मोबाइल बेस स्टेशन के काम करने के 2,592 तरीकों को दोहराया और सात मौजूदा पहचान प्रणालियों पर उनकी जांच की। हर डिटेक्टर कम से कम 192 कॉन्फ़िगरेशन पहचानने में नाकाम रहा। इससे निगरानी, लोकेशन ट्रैकिंग और फ़िशिंग में इस्तेमाल होने वाले उपकरणों की पहचान के लिए बने टूल्स की खामियां उजागर हुईं।
विषय-सूची
- फोन की सुरक्षा जांचने के 2,592 तरीके
- परिचित जांच में खामियां क्यों रह जाती हैं
- LTE में प्रतिरूपण की गुंजाइश कैसे बनती है
- हमलों की यथार्थपरक श्रृंखला तैयार करना
- छोटे बदलाव चेतावनी संकेतों को नाकाम कर सकते हैं
- बेहतर पहचान के साथ गलत चेतावनियां भी बढ़ीं
- दक्षिण कोरिया का अनुभव इस शोध को जरूरी बनाता है
- निजी 5G नेटवर्क भी जांच के दायरे में
- नियंत्रित पहुंच और अगली सार्वजनिक प्रस्तुति
- मुख्य बिंदु
KAIST ने इस शोध की घोषणा 4 नवंबर, 2026 को की। स्कूल ऑफ इलेक्ट्रिकल इंजीनियरिंग के प्रोफेसर योंगडे किम के नेतृत्व में शोधकर्ताओं ने एक व्यावसायिक निगरानी उपकरण, पहले के शोध और अंतरराष्ट्रीय मोबाइल संचार मानकों का अध्ययन करके Devilray नाम का परीक्षण मंच बनाया। उन्होंने हर कॉन्फ़िगरेशन की असली स्मार्टफोन पर जांच की, ताकि पुष्टि हो सके कि उसकी संचार प्रक्रियाएं काम करती हैं।
कम से कम जितने कॉन्फ़िगरेशन डिटेक्टरों से छूटे, वे जांचे गए 2,592 कॉन्फ़िगरेशन का लगभग 7.4 प्रतिशत हैं। लेकिन मुख्य निष्कर्ष इस आंकड़े से आगे जाता है: परिचित चेतावनी संकेतों पर बने डिटेक्टर उन हमलावरों को नहीं पकड़ पाते जो संदेशों का क्रम बदलकर या कम ध्यान खींचने वाले रेडियो सिग्नल से वही नतीजा हासिल करते हैं।
नकली बेस स्टेशन को IMSI कैचर, सेल-साइट सिम्युलेटर या StingRay भी कहा जाता है। ये वैध मोबाइल टावरों का रूप धरते हैं और आसपास के फोन को इनसे जुड़ने के लिए प्रेरित करते हैं। सरकारें इनका इस्तेमाल निगरानी के लिए करती हैं। अपराधी भी इन्हें वाहनों में लेकर शहर की सड़कों पर घूमे हैं और बैंक या डिलीवरी कंपनियों के नाम से संदेश भेजे हैं।
फोन उपयोगकर्ताओं के लिए इसके नतीजों में सब्सक्राइबर पहचान उजागर होना, लोकेशन ट्रैकिंग, सेवा बाधित होना या सामान्य कैरियर संदेश सेवा से बाहर धोखाधड़ी वाले संदेश मिलना शामिल हो सकते हैं। कैरियर और जांचकर्ताओं के लिए Devilray हर महंगे और प्रतिबंधित व्यावसायिक उपकरण को हासिल किए बिना संदिग्ध गतिविधियों की अधिक व्यापक जांच का तरीका देता है।
परिचित जांच में खामियां क्यों रह जाती हैं
शोधकर्ता नकली बेस स्टेशन पहचानने के तरीके करीब 20 साल से विकसित कर रहे हैं। हालांकि, व्यावसायिक निगरानी उपकरण महंगे हैं और उनकी खरीद व संचालन पर प्रतिबंध हैं। विश्वविद्यालयी टीमों को अक्सर अपने नकली टावर बनाने, उनके व्यवहार का अध्ययन करने और उन्हीं अवलोकनों के आधार पर डिटेक्टर तैयार करने पड़े हैं।
जिन मान्यताओं के आधार पर उपकरण बनाया गया हो, उन्हीं पर जांचने से डिटेक्टर अच्छा प्रदर्शन कर सकता है, लेकिन दूसरे तरीकों को पहचानने में नाकाम रह सकता है। हमलावर संदेशों का क्रम बदल सकता है, कोई दूसरी फ्रीक्वेंसी चुन सकता है या प्रसारण शक्ति कम कर सकता है और फिर भी वांछित जानकारी हासिल कर सकता है।
अध्ययन का नेतृत्व करने वाले KAIST के इलेक्ट्रिकल इंजीनियरिंग प्रोफेसर किम ने समस्या को इस तरह बताया:
पहचान की व्यवस्था उन हमलों के आधार पर बनी है जिन्हें हम पहले से जानते हैं। असली हमलावर उन्हीं तक सीमित नहीं रहते। अब तक मुकाबले का पलड़ा उनकी ओर झुका हुआ था।
Devilray जांच की शुरुआत का नजरिया बदलता है। यह पूछने के बजाय कि डिटेक्टर किसी खास नकली टावर को पहचानता है या नहीं, यह हमलावर के पास उपलब्ध विकल्पों की एक पूरी श्रृंखला तैयार करता है और जांचता है कि डिटेक्टर इन बदलावों को पकड़ता है या नहीं।
इस सहयोग में दक्षिण कोरिया का नेशनल सिक्योरिटी रिसर्च इंस्टीट्यूट, क्युंग ही यूनिवर्सिटी, यूनिवर्सिटी ऑफ फ्लोरिडा और मोबाइल नेटवर्क कंपनी Cape शामिल थे। शोधकर्ताओं के अनुसार, कानून प्रवर्तन और खुफिया एजेंसियों को बेचे जाने वाले व्यावसायिक नकली बेस स्टेशन का विश्लेषण करने वाला यह पहला अकादमिक अध्ययन है।
LTE में प्रतिरूपण की गुंजाइश कैसे बनती है
LTE, जिसे आम तौर पर 4G मोबाइल सेवा से जोड़ा जाता है, फोन को नेटवर्क की पहचान की पुष्टि करने से पहले कुछ नेटवर्क संदेशों पर कार्रवाई करने देता है। शुरुआती कनेक्शन प्रक्रिया के दौरान नकली टावर इस खामी का फायदा उठाकर फोन की अगली कार्रवाई को प्रभावित कर सकता है।
नकली टावर स्थायी सब्सक्राइबर पहचान मांग सकता है, जिससे मोबाइल सब्सक्रिप्शन को किसी व्यक्ति से जोड़ा जा सकता है। इलेक्ट्रॉनिक फ्रंटियर फाउंडेशन का Rayhunter डिटेक्टर ऐसी मांगों पर नजर रखता है। एक दूसरी प्रक्रिया अस्वीकृति संदेश का इस्तेमाल करके फोन को दोबारा कनेक्ट करा सकती है और बिना उसी सीधे अनुरोध के उसकी पहचान उजागर करवा सकती है।
इसलिए, सीधे अनुरोध पर नजर रखने वाला डिटेक्टर उसी जानकारी तक पहुंचने का दूसरा तरीका चूक सकता है। यह कमजोरी LTE मानक में अनुमत प्रक्रियाओं से पैदा होती है, इसलिए समस्या किसी एक फोन मॉडल या निर्माता के सॉफ्टवेयर की त्रुटि से कहीं व्यापक है।
5G फोन इस्तेमाल करने वालों के लिए भी LTE प्रासंगिक है। कई 5G नेटवर्क अब भी LTE पर निर्भर हैं, और 5G कवरेज न होने पर या हमलावर के बदलाव करवाने पर फोन LTE पर लौट सकते हैं। 5G-सक्षम फोन खरीदने से LTE कनेक्शन प्रक्रिया से जुड़ा जोखिम खत्म नहीं होता।
हमलों की यथार्थपरक श्रृंखला तैयार करना
टीम द्वारा जांचा गया व्यावसायिक उपकरण वैध टावर की पहचान की नकल कर सकता था, फ्रीक्वेंसी बदल सकता था और एक साथ दो नेटवर्क चला सकता था। यह अपनी प्रसारण शक्ति घटाकर सिर्फ कुछ मीटर के दायरे को भी कवर कर सकता था। यह उन डिटेक्टरों की जांच के लिए अहम क्षमता है जो मानते हैं कि संदिग्ध टावर असामान्य रूप से तेज सिग्नल प्रसारित करेंगे।
शोधकर्ताओं ने इन अवलोकनों को पहले के अध्ययनों और 3GPP की विशिष्टताओं के साथ मिलाया। 3GPP वह साझेदारी है जो अंतरराष्ट्रीय मोबाइल संचार मानक विकसित करती है। टीम ने किसी ऑपरेशन को चार चरणों में बांटा: आसपास के नेटवर्क का सर्वेक्षण, नकली सेल शुरू करना, फोन को कनेक्शन के लिए आकर्षित करना और हमला करना।
इन चरणों में टीम ने सात ऐसे आयाम पहचाने जिनमें हमलावर बदलाव कर सकता है। हर विकल्प को सीधे मिलाने से ऐसे संयोजन भी बनते जो वास्तविक संचार में साथ काम नहीं कर सकते। इसलिए शोधकर्ताओं ने असंगत संयोजनों को हटाने के लिए निर्भरता के 21 नियम लागू किए।
इससे 2,592 कॉन्फ़िगरेशन का सेट बना। हर कॉन्फ़िगरेशन को असली स्मार्टफोन पर जांचा गया, जिससे मानकों और व्यावसायिक उपकरणों पर आधारित मूल्यांकन की व्यावहारिक पुष्टि भी हुई। यह संख्या टीम द्वारा तैयार की गई जांच की सीमा बताती है; अध्ययन यह नहीं बताता कि वास्तविक हमलों में ये कॉन्फ़िगरेशन कितनी बार इस्तेमाल होते हैं।
रक्षा करने वालों के लिए दोहराई जा सकने वाली जांच इसलिए अहम है क्योंकि सॉफ्टवेयर में बदलाव के बाद डिटेक्टर की फिर से जांच की जा सकती है। डेवलपर उन्हीं परिचालन स्थितियों का इस्तेमाल करके देख सकता है कि अपडेट पहले छूटे व्यवहार को पकड़ता है या नहीं और कहीं दूसरी जगह समस्याएं तो पैदा नहीं करता।
छोटे बदलाव चेतावनी संकेतों को नाकाम कर सकते हैं
जांचे गए सात सिस्टमों ने कई तरह के साक्ष्यों का इस्तेमाल किया, जिनमें सिग्नलिंग संदेश, बेस स्टेशनों से प्रसारित जानकारी, रेडियो सिग्नल, सांख्यिकीय पैटर्न और मशीन लर्निंग शामिल थे। हर सिस्टम में कुछ खामियां थीं, जो अक्सर उसके डिजाइनरों द्वारा चुने गए खास संकेतों से जुड़ी थीं।
संदेशों पर नजर रखने वाले डिटेक्टर उस प्रक्रिया को चूक सकते थे जो किसी दूसरे संदेश आदान-प्रदान के जरिए पहचान जुटाती है। बहुत तेज सिग्नल खोजने वाले डिटेक्टर व्यावसायिक उपकरण के कम शक्ति पर चलने पर उसे नहीं पकड़ सकते थे। छोटे इलाके को कवर करने वाले पास के हमलावर के पास पूरे मोहल्ले में प्रसारण करने की कोई खास वजह नहीं होती।
सांख्यिकीय डिटेक्टर के सामने एक और समस्या आई। वह इस बात पर नजर रखता था कि फोन से उनकी पहचान बताने के लिए कितनी बार कहा जाता है, लेकिन हमलावर धीरे-धीरे पहचान जुटा सकता था और आसपास के कुछ ही फोन को निशाना बना सकता था। इससे बना पैटर्न निगरानी के अनुरोधों की साफ-साफ बौछार के बजाय बस टर्मिनल की सामान्य गतिविधि जैसा लग सकता था।
ये उदाहरण बताते हैं कि नकली टावरों को ढूंढना संदिग्ध संदेशों की सूची बनाए रखने से कहीं ज्यादा जटिल है। हमलावर समय, शक्ति और संचार प्रक्रियाओं में बदलाव कर सकते हैं, जबकि उनका व्यवहार वैध नेटवर्कों पर होने वाली गतिविधि के करीब ही रहता है।
बेहतर पहचान के साथ गलत चेतावनियां भी बढ़ीं
टीम ने यह भी जांचा कि क्या मशीन लर्निंग खामियों को दूर कर सकती है। शोधकर्ताओं ने पहले छूटे हमलों के आधार पर डिटेक्टरों को फिर से प्रशिक्षित किया और फिर सामान्य कैरियर ट्रैफिक पर सही पहचान और गलत चेतावनियों, दोनों को मापा।
Radio Resource Control यानी RRC संदेशों की जांच करने वाले मॉडल में पहचान दर 51 प्रतिशत से बढ़कर 96 प्रतिशत हो गई। RRC संदेश फोन और नेटवर्क के बीच रेडियो कनेक्शन को प्रबंधित करने में मदद करते हैं। इसकी गलत चेतावनी दर भी 1.4 प्रतिशत से बढ़कर 5.3 प्रतिशत हो गई, जो पहले की दर से करीब चार गुना थी।
Non-Access Stratum यानी NAS संदेशों की जांच करने वाले मॉडल में पहचान दर 27 प्रतिशत से बढ़कर 63 प्रतिशत हो गई। NAS सिग्नलिंग फोन और मोबाइल कोर नेटवर्क के बीच रजिस्ट्रेशन और मोबिलिटी जैसे काम संभालती है। इसकी गलत चेतावनी दर 4.7 प्रतिशत से बढ़कर 8.8 प्रतिशत हो गई। जांचे गए सबसे कठिन मामले में NAS मॉडल की गलत चेतावनी दर 15 प्रतिशत तक पहुंच गई।
सरल शब्दों में कहें तो, 5.3 प्रतिशत की गलत चेतावनी दर का मतलब है कि इन परीक्षण स्थितियों में जांचे गए हर 1,000 वैध उदाहरणों पर करीब 53 चेतावनियां मिलेंगी, जबकि 1.4 प्रतिशत दर पर यह संख्या करीब 14 थी। इससे किसी व्यक्ति या सिस्टम को जांचने के लिए सामान्य गतिविधियों की संख्या बढ़ जाती है।
RRC डिटेक्टर की पहचान दर 45 प्रतिशत अंक बढ़ी, जबकि NAS डिटेक्टर की 36 प्रतिशत अंक। दोनों सुधारों के साथ गलत चेतावनियां भी बढ़ीं। इसलिए शोधकर्ताओं का कहना है कि मूल्यांकन में पहचान और गलत चेतावनी दरों को साथ दिखाना चाहिए, ताकि उपयोगकर्ता यह तय कर सकें कि रोजमर्रा के इस्तेमाल में हमलों की बेहतर पहचान व्यावहारिक है या नहीं।
दक्षिण कोरिया का अनुभव इस शोध को जरूरी बनाता है
दक्षिण कोरिया में अवैध सेलुलर उपकरणों से जुड़ा वित्तीय नुकसान पहले भी हो चुका है। KT से जुड़ी एक घटना की सरकारी जांच, जो अगस्त 2025 में सार्वजनिक हुई, में 368 पीड़ित और अनधिकृत छोटे भुगतानों से करीब 200 मिलियन वॉन का नुकसान दर्ज किया गया।
इस घटना में अवैध फेम्टोसेल शामिल थे। फेम्टोसेल एक छोटा बेस स्टेशन होता है, जिसका इस्तेमाल आम तौर पर कवरेज बेहतर करने या मोबाइल नेटवर्क पर ट्रैफिक का दबाव घटाने के लिए किया जाता है। उस मामले में हमलावरों ने उपयोगकर्ताओं की जानकारी पकड़ने और अनधिकृत शुल्क लगाने के लिए नकली उपकरणों का इस्तेमाल किया।
किम ने 8 अप्रैल को .HACK Conference 2026 में मोबाइल नेटवर्क परीक्षण पर चर्चा की। उनकी प्रयोगशाला के काम में LTE स्निफर भी शामिल था, जो फोन और बेस स्टेशनों के बीच आदान-प्रदान होने वाले रेडियो संदेशों को सुनता है। शोधकर्ताओं ने पाया कि बिना एन्क्रिप्शन भेजी गई जानकारी से किसी उपकरण की भौतिक लोकेशन का पता लगाने में मदद मिल सकती है।
मेटाडेटा, जैसे पहचानकर्ता और कनेक्शन का विवरण, संदेश या बातचीत के शब्दों के बजाय संचार के बारे में जानकारी देता है। संदेशों की सामग्री एन्क्रिप्टेड होने पर भी, उजागर कनेक्शन जानकारी किसी उपकरण और उसकी गतिविधियों के बारे में उपयोगी विवरण बता सकती है।
प्रयोगशाला ने नकली आपातकालीन अलर्ट से जुड़े प्रयोग भी किए और Devilray का इस्तेमाल करके SMS ब्लास्टर हमलों तथा SigOver हमलों को दोहराया, जो उपकरणों को इंटरनेट सेवा से डिस्कनेक्ट कर देते हैं। इन प्रदर्शनों से उन संभावित नतीजों की व्यापकता दिखती है जिनकी जांच शोधकर्ता करना चाहते हैं, भ्रामक संदेशों से लेकर फोन का कनेक्शन बाधित होने तक।
निजी 5G नेटवर्क भी जांच के दायरे में
अप्रैल में किम की प्रस्तुति में चिंता का दायरा खास संगठनों या औद्योगिक स्थलों के लिए बनाए गए निजी 5G नेटवर्क तक बढ़ाया गया। रक्षा प्रतिष्ठान, औद्योगिक परिसर और चिकित्सा संस्थान इनके उपयोगकर्ताओं में शामिल हैं, इसलिए उपकरणों और लोकेशन की जानकारी की सुरक्षा व्यावहारिक रूप से अहम है।
उन्होंने चेतावनी दी कि उपकरणों के सॉफ्टवेयर की कमजोरियां और मोबाइल संचार प्रक्रियाओं की कमजोरियां मिलकर जानकारी पकड़ने या दुर्भावनापूर्ण सॉफ्टवेयर पहुंचाने के रास्ते बना सकती हैं। उनकी चिंताओं में बेसबैंड घटक भी शामिल थे, जो किसी उपकरण के सेलुलर रेडियो संचार को संभालने वाले हार्डवेयर और सॉफ्टवेयर होते हैं।
प्रयोगशाला अपने स्निफर का 5G संस्करण विकसित कर रही थी, जो अप्रैल की प्रस्तुति के समय करीब 90 प्रतिशत पूरा बताया गया था। किम ने इस चिंता का भी जिक्र किया कि उजागर मेटाडेटा से कोई व्यक्ति किसी प्रतिष्ठान के भीतर मौजूद उपकरणों की मौजूदगी और लोकेशन का अनुमान लगा सकता है।
Devilray का डिटेक्टर मूल्यांकन LTE पर केंद्रित था। 5G पर समानांतर काम नए नेटवर्कों की जांच करने के प्रयोगशाला के प्रयास को दिखाता है, साथ ही उस तकनीक पर भी ध्यान देता है जो मोबाइल ट्रैफिक ढोती रहती है और 5G के कई नेटवर्कों को सहारा देती है।
नियंत्रित पहुंच और अगली सार्वजनिक प्रस्तुति
शोध टीम Devilray की पहुंच जांचे गए शोधकर्ताओं और संगठनों तक सीमित रखती है और इस पर नियंत्रण रखती है, क्योंकि हमले के व्यवहार को दोहराने की इसकी क्षमता का दुरुपयोग हो सकता है। इसके संभावित उपयोगकर्ताओं में कैरियर, जांचकर्ता और डेवलपर शामिल हैं, जिन्हें उपकरणों के व्यवहार की व्यापक विविधता के खिलाफ सुरक्षा प्रणालियों की जांच करनी है।
टीम ने Rayhunter से छूटे हमलों के मामले इलेक्ट्रॉनिक फ्रंटियर फाउंडेशन के साथ साझा किए, जो उनकी पहचान के तरीके विकसित कर रहा है। मोबाइल ऑपरेटरों के वैश्विक संगठन GSMA ने भी शोधकर्ताओं को अपने Fraud and Security Group के सामने Devilray पेश करने का निमंत्रण दिया, जहां उद्योग और मानक प्रतिनिधियों ने पहचान के तरीकों पर चर्चा की।
यह शोध arXiv पर प्रकाशित किया गया है और ACSAC 2026 के लिए स्वीकार किया गया है। इसकी प्रस्तुति 7–11 दिसंबर के सम्मेलन के दौरान लॉस एंजिलिस में निर्धारित है। इससे जुड़े मुख्य सार्वजनिक पड़ाव कई महीनों में फैले हैं:
- 8 अप्रैल, 2026: किम ने .HACK Conference 2026 में प्रयोगशाला का मोबाइल नेटवर्क परीक्षण ढांचा पेश किया।
- 4 नवंबर, 2026: KAIST ने Devilray और सात पहचान प्रणालियों के मूल्यांकन की घोषणा की।
- 7–11 दिसंबर, 2026: लॉस एंजिलिस में ACSAC 2026 में शोध की प्रस्तुति निर्धारित है।
किम का समूह ऐसा डिटेक्टर भी विकसित कर रहा है जो फोन, कैरियर नेटवर्क और स्वतंत्र रेडियो स्निफर से मिले अवलोकनों को मिलाकर नकली बेस स्टेशनों की पहचान और उनकी लोकेशन का पता लगाएगा। यह काम किसी एक चेतावनी संकेत पर निर्भर रहने के बजाय कई अवलोकन बिंदुओं की जानकारी को साथ लाता है।
किम ने परीक्षण मंच का उद्देश्य इस तरह बताया:
Devilray का मकसद मौजूदा डिटेक्टरों को नाकाम करना नहीं है। यह रक्षकों को वही विकल्प देता है जो हमलावरों के पास पहले से हैं, ताकि हमले और बचाव आखिरकार साथ-साथ आगे बढ़ सकें।
मुख्य बिंदु
- Devilray नकली बेस स्टेशन के 2,592 कॉन्फ़िगरेशन दोहराता है और हर कॉन्फ़िगरेशन की असली स्मार्टफोन पर जांच की गई है।
- जांचे गए सभी सात डिटेक्टर कम से कम 192 कॉन्फ़िगरेशन नहीं पकड़ पाए, जो परीक्षण सेट का करीब 7.4 प्रतिशत है।
- हमलावर परिचित चेतावनी संकेतों से बचने के लिए संदेश, सिग्नल की शक्ति और जानकारी जुटाने के तरीके बदल सकते हैं।
- मशीन लर्निंग के दो मॉडलों को फिर से प्रशिक्षित करने से पहचान बेहतर हुई, लेकिन वैध ट्रैफिक पर गलत चेतावनियां भी बढ़ीं।
- Devilray की पहुंच जांचे गए उपयोगकर्ताओं तक सीमित है और शोध की प्रस्तुति दिसंबर में ACSAC 2026 के लिए निर्धारित है।