मलेशिया और म्यांमार में एआई घोटालों में तेज़ उछाल
इस साल मलेशिया और म्यांमार में ऑनलाइन धोखाधड़ी के मामलों में तेज़ वृद्धि दर्ज की गई है। अपराधी समूह सामाजिक तौर पर लोगों को बहलाने-फुसलाने के तरीके बड़े पैमाने पर अपनाने और जांच से बचने के लिए कृत्रिम बुद्धिमत्ता (एआई) का इस्तेमाल कर रहे हैं। मंगलवार को जारी एक नए अध्ययन में जटिल निवेश धोखाधड़ी, प्रेम-जाल और पहचान की चोरी का ज़िक्र किया गया, जिनमें अब हर चरण पर एआई उपकरणों का उपयोग हो रहा है। यह बदलाव दोनों देशों की तेज़ी से बढ़ती डिजिटल अर्थव्यवस्थाओं के लिए खतरा है।
विषय-सूची
- मलेशिया और म्यांमार में एआई घोटालों में तेज़ उछाल
- एआई दक्षिण-पूर्व एशिया के घोटालों को कैसे बढ़ावा दे रहा है
- मलेशिया और म्यांमार को अभी क्यों निशाना बनाया जा रहा है
- धोखाधड़ी के कारखानों का कारोबार
- डीपफेक, पिग बुचरिंग और ठगी के नए तरीके
- कानून लागू करने और नीतिगत कदम
- बैंक और प्रौद्योगिकी कंपनियां सुरक्षा मजबूत कर रही हैं
- उपभोक्ता और कारोबार अभी क्या कर सकते हैं
- मुख्य बातें
यह उछाल पूरे क्षेत्र में दिख रहे व्यापक रुझान का हिस्सा है। संयुक्त राष्ट्र मादक पदार्थ एवं अपराध कार्यालय (यूएनओडीसी) ने दर्ज किया है कि पूर्वी और दक्षिण-पूर्वी एशिया में संगठित नेटवर्क ने अपने अभियानों में जनरेटिव एआई, डीपफेक और मैलवेयर को शामिल कर लिया है। साथ ही, वे नए भूमिगत बाज़ार और क्रिप्टो चैनल बना रहे हैं, जिनके ज़रिये धन को वैध दिखाया जाता है। यूएनओडीसी का अनुमान है कि 2023 में पूर्वी और दक्षिण-पूर्वी एशिया के लोगों को निशाना बनाकर किए गए घोटालों से 18 से 37 अरब डॉलर का नुकसान हुआ। निगरानी वाले मंचों पर इस क्षेत्र को निशाना बनाने वाली आपराधिक गतिविधियों से जुड़े डीपफेक कंटेंट के उल्लेख 2024 की पहली छमाही में 600 प्रतिशत से अधिक बढ़े।
स्वतंत्र विश्लेषण के मुताबिक, घोटालों की व्यापक अर्थव्यवस्था का आकार इससे भी बड़ा है। सीएसआईएस के शोधकर्ताओं का अनुमान है कि दक्षिण-पूर्वी एशिया से जुड़े साइबर घोटालों से सालाना 43.8 अरब डॉलर से अधिक की कमाई होती है। एशिया-प्रशांत क्षेत्र में डीपफेक के ज़रिये धोखाधड़ी तेज़ी से बढ़ी है। एक अध्ययन में 2022 से 2023 के बीच इसमें 1,530 प्रतिशत की वृद्धि दर्ज की गई। मलेशिया और उसके पड़ोसी सिंगापुर तथा इंडोनेशिया के अधिकारियों ने एआई के ज़रिये पहचान का रूप धरने वाली उन योजनाओं को लेकर सार्वजनिक चेतावनी जारी की है, जो स्थानीय लोगों और विदेशों में रहने वाले पीड़ितों को निशाना बनाती हैं।
एआई दक्षिण-पूर्व एशिया के घोटालों को कैसे बढ़ावा दे रहा है
आधुनिक धोखाधड़ी गिरोह अब बड़े भाषा मॉडल का इस्तेमाल कर मलय, बर्मी, अंग्रेज़ी और चीनी में त्रुटिहीन संदेश लिखते हैं, लोगों से लंबी बातचीत करते हैं और मौके के मुताबिक अपनी स्क्रिप्ट बदलते हैं। स्वचालित उपकरण बड़े डेटासेट छांटते हैं, संभावित पीड़ितों की प्रोफाइल बनाते हैं और मैसेजिंग ऐप तथा सोशल नेटवर्क पर संपर्क करने का समय तय करते हैं। नतीजतन, लोगों को लगातार ऐसे खास तौर पर तैयार निमंत्रण, फर्जी नौकरी के प्रस्ताव और अमीर बनने के प्रलोभन मिलते हैं, जो निजी तौर पर भेजे गए लगते हैं।
डीपफेक किसी वीडियो या आवाज़ को विश्वसनीय बना देते हैं। आवाज़ की नकल से बॉस के नाम पर फर्जी फोन कॉल और मुसीबत में फंसे रिश्तेदार का बहाना बनाकर ठगी करना संभव हुआ है। वीडियो डीपफेक प्रेम-जाल और फर्जी लाइव चैट को बढ़ावा देते हैं, जिनमें पैसे मांगने से पहले भरोसा जीता जाता है। पहचान सत्यापन करने वाली कंपनियों के आंकड़े बताते हैं कि धोखाधड़ी के तौर-तरीके अधिक जटिल हुए हैं। 2025 में जटिल, कई तकनीकों वाले हमलों का हिस्सा तेज़ी से बढ़ा, जबकि बुनियादी धोखाधड़ी के कुल प्रयासों की संख्या स्थिर रही। एक रिपोर्ट में सिंथेटिक पहचान, एआई, डिवाइस से छेड़छाड़ और अलग-अलग चैनलों के ज़रिये हेरफेर को मिलाकर किए गए जटिल पहचान-संबंधी हमलों में 180 प्रतिशत की वृद्धि दर्ज की गई।
पैसा एक समानांतर वित्तीय नेटवर्क से होकर गुजरता है। कम नियमन वाली ऑनलाइन जुआ साइटें और उच्च जोखिम वाले वर्चुअल एसेट सेवा प्रदाता अपराध से हासिल धन को बदलने और अलग-अलग परतों में छिपाने में मदद करते हैं। स्टेबलकॉइन और मिक्सर लेनदेन तेज़ करते हैं, जबकि भूमिगत बैंकिंग नेटवर्क डिजिटल और नकदी के चैनलों को जोड़ते हैं। यूएनओडीसी के मुताबिक, इससे अपराधियों के लिए सेवाओं की एक अर्थव्यवस्था बनी है, जहां मैलवेयर लेखक, डेटा दलाल, कॉल सेंटर प्रबंधक, धन पहुंचाने वाले लोग और क्रिप्टो के ज़रिये अवैध धन को वैध दिखाने वाले अपनी सेवाएं किसी भी गिरोह को किराये पर देते हैं। इससे ऐसे अपराधों में उतरने के लिए ज़रूरी तकनीकी क्षमता की बाधा कम हुई है।
मलेशिया और म्यांमार को अभी क्यों निशाना बनाया जा रहा है
मलेशिया क्षेत्रीय व्यापार के चौराहे पर स्थित है। वहां मोबाइल इंटरनेट का उपयोग बहुत अधिक है और तुरंत भुगतान तथा डिजिटल वॉलेट तेज़ी से अपनाए जा रहे हैं। अपराधियों ने इसके मुताबिक अपने तरीके बदले हैं और तथाकथित अधिकृत घोटाले चला रहे हैं, जिनमें पीड़ितों को खुद ही धनराशि भेजने के लिए राज़ी किया जाता है। इससे हैकिंग के कम निशान बचते हैं। मैसेजिंग ऐप और सोशल मंचों पर निवेश घोटाले, पार्सल डिलीवरी के बहाने ठगी और सरकारी अधिकारियों का रूप धरना आम तरीके हैं।
नए आंकड़े यह भी दिखाते हैं कि देश में पहचान-संबंधी धोखाधड़ी बढ़ रही है। उद्योग के एक अध्ययन में पाया गया कि 2025 में मलेशिया में साल-दर-साल सबसे बड़ी वृद्धि दर्ज हुई, जो 197 प्रतिशत थी। घोटाला गिरोह असली और गढ़े हुए डेटा को मिलाकर सिंथेटिक पहचान बनाते हैं और फिर जांच से बचने के लिए उनमें एआई से तैयार दस्तावेज़ और चेहरे जोड़ते हैं। स्थानीय लोगों और प्रवासियों को एआई से लिखे बेहद स्थानीय संदर्भ वाले संदेश मिलते हैं, जो अक्सर बोलचाल की भाषा में बिल्कुल स्वाभाविक लगते हैं।
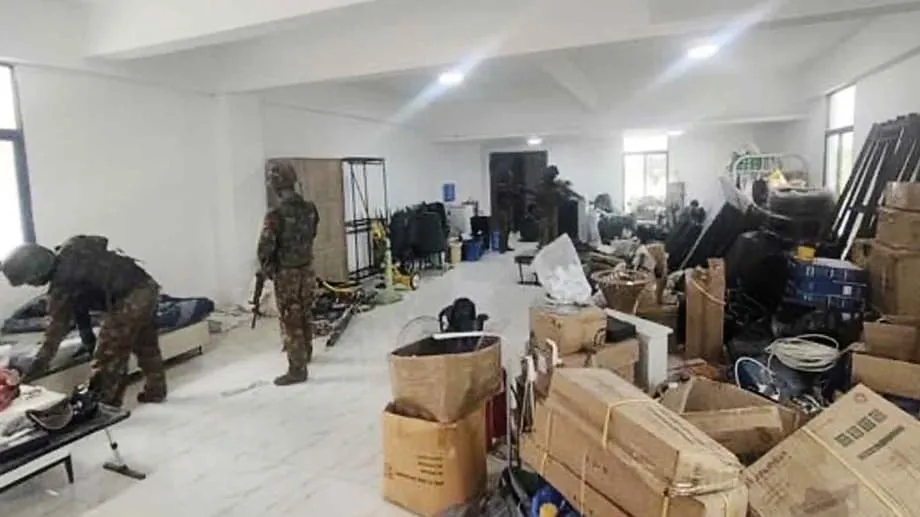
म्यांमार में जोखिमों का स्वरूप अलग है। ऑनलाइन जुए और विशेष आर्थिक क्षेत्रों से जुड़े घोटाला परिसर सीमावर्ती इलाकों में जम गए हैं, जहां कानून लागू करने वाली एजेंसियों की पहुंच सीमित है। महामारी के दौरान कारोबार गंवाने वाले कुछ कैसीनो और होटलों को इन परिसरों में बदल दिया गया। उपग्रह इंटरनेट और सीमा पर सीमित नियंत्रण के कारण विदेशों में पीड़ितों को निशाना बनाकर चौबीसों घंटे काम करना संभव है। कई पीड़ितों को फर्जी नौकरी के विज्ञापनों से फंसाकर लाया जाता है और दुर्व्यवहार की धमकी देकर उनसे फोन और चैट पर लोगों को निशाना बनाने के लिए मजबूर किया जाता है। पड़ोसी देशों की कार्रवाई के बाद संचालक दूसरी जगह चले गए हैं। स्थानीय सशस्त्र समूहों और दलालों के साथ गठजोड़ से उन्हें सुरक्षा और कामकाज के लिए मदद मिलती है।
धोखाधड़ी के कारखानों का कारोबार
जांचकर्ताओं के मुताबिक, यह विविधतापूर्ण उद्योग किसी बहुराष्ट्रीय सेवा क्षेत्र की तरह दिखता और काम करता है। कैसीनो मालिक, भुगतान प्रोसेसर और क्रिप्टो संचालक बुनियादी ढांचा देते हैं। भर्ती करने वाले कर्मचारी ढूंढते हैं। तकनीकी विशेषज्ञ फ़िशिंग किट, खुद इस्तेमाल किए जा सकने वाले डीपफेक उपकरण और मैलवेयर मुहैया कराते हैं। प्रबंधक लक्ष्य और स्क्रिप्ट तय करते हैं, जबकि बिचौलिए सीमाओं के पार धन पहुंचाते हैं। यही नेटवर्क साझा मार्गों से नशीले पदार्थों, हथियारों और वन्यजीवों की तस्करी भी करते हैं, जिससे उनका प्रभाव और पहुंच बढ़ती है।
इंटरपोल के मुताबिक, 2023 से अब तक कम-से-कम 66 देशों के लोगों को घोटाला केंद्रों में काम करने के लिए तस्करी कर लाया गया है। इनमें से करीब तीन-चौथाई को दक्षिण-पूर्व एशिया के केंद्रों में ले जाया गया। पुलिस ने फिलीपींस से नामीबिया तक दूर-दूर के स्थानों पर परिसरों पर छापे मारे हैं, कर्मचारियों को बचाया है और सैकड़ों उपकरण जब्त किए हैं। इंटरपोल ने इन ठिकानों को दोहरा खतरा बताया है: यहां अपराध करने के लिए मजबूर लोगों को भी नुकसान पहुंचता है और ऑनलाइन धोखा दिए जाने वाले लोगों को भी।
यूएनओडीसी ने सरकारों को चेताया है कि अपराध का यह तंत्र मौजूदा सुरक्षा उपायों से तेज़ी से विकसित हो रहा है। मेकांग क्षेत्र के लिए अपने दिशा-निर्देशों में एजेंसी ने धन के प्रवाह को रोकने, उच्च जोखिम वाले ऑनलाइन वित्त पर नियमन मजबूत करने और सीमा-पार संपत्ति की वसूली बेहतर बनाने की ज़रूरत पर ज़ोर दिया।
सरकारों के लिए इस सचमुच वैश्विक खतरे की गंभीरता, व्यापकता और पहुंच को पहचानना पहले से कहीं अधिक ज़रूरी है। साथ ही, उन्हें क्षेत्र में तेज़ी से बदलते अपराध तंत्र से निपटने वाले समाधानों को प्राथमिकता देनी चाहिए।
कंबोडिया, लाओ पीडीआर, म्यांमार और फिलीपींस के कुछ हिस्सों में कानून लागू करने वाली एजेंसियों का दबाव बढ़ने से कुछ अभियान क्षेत्र के भीतर और दूर-दराज़ के नए व्यावसायिक पार्कों तथा इलाकों में चले गए हैं। यूएनओडीसी के मुताबिक, बड़े पैमाने पर चलने वाले घोटाला केंद्रों का सालाना मुनाफा अब 40 अरब डॉलर के करीब पहुंच गया है। एशियाई नेतृत्व वाले समूह अन्य अपराधी सेवा प्रदाताओं के साथ गठजोड़ करके अफ्रीका, दक्षिण एशिया, मध्य पूर्व, प्रशांत क्षेत्र और इससे आगे विस्तार कर रहे हैं।
डीपफेक, पिग बुचरिंग और ठगी के नए तरीके
लंबे समय तक भरोसा जीतकर किए जाने वाले निवेश घोटालों को पिग बुचरिंग कहा जाता है। इनकी शुरुआत अक्सर किसी डेटिंग ऐप या सोशल मंच पर दोस्ताना संदेश से होती है। ठग हफ्तों तक रिश्ता बनाता है और फिर पीड़ित को किसी चमकदार ट्रेडिंग ऐप या वेबसाइट पर ले जाता है, जहां खाते में फर्जी रकम दिखाई जाती है। अब चैट का अधिकांश हिस्सा एआई लिखता है, जो विश्वसनीय स्क्रीनशॉट बनाता और डैशबोर्ड की नकल करता है। डीपफेक वीडियो और आवाज़ें फर्जी सलाहकारों या प्रेम-संबंधों को विश्वसनीय बनाती हैं। जब पीड़ित पैसे निकालने की कोशिश करते हैं, तो उनकी पहुंच बंद हो जाती है और ठग गायब हो जाते हैं।
इसी दौरान पहचान-संबंधी धोखाधड़ी के तौर-तरीके भी बदल रहे हैं। सत्यापन विशेषज्ञों का कहना है कि 2025 में साधारण धोखाधड़ी के प्रयासों की कुल दर स्थिर रही, लेकिन जटिल धोखाधड़ी बढ़ी। एआई से तैयार दस्तावेज़ों, डिवाइस से छेड़छाड़ और सामाजिक हेरफेर को मिलाकर किए जाने वाले कई चरणों के हमलों को पकड़ना अधिक मुश्किल है। डेटिंग मंच और ऑनलाइन मीडिया इस रुझान के वैश्विक केंद्र बन गए हैं, साथ ही प्रेम-जाल और जबरन वसूली के मामले भी बढ़े हैं। पिछले साल कई देशों में डीपफेक हमलों में विस्फोटक वृद्धि देखी गई और निगरानी में शामिल देशों में पहचान-संबंधी धोखाधड़ी की सबसे बड़ी बढ़ोतरी मलेशिया में हुई।
कानून लागू करने और नीतिगत कदम
पुलिस और अभियोजक इन अपराधियों तक पहुंचने की कोशिश तेज़ कर रहे हैं। इंटरपोल ने 2023 में घोटाला केंद्रों को लेकर ऑरेंज नोटिस जारी किया और उसके बाद से कई देशों की संयुक्त छापेमारी में समन्वय किया है। संगठन आई ग्रिप को भी बढ़ावा देता है। यह ऐसा तंत्र है जो पीड़ितों की जल्द सूचना मिलने पर सीमाओं के पार धनराशि को रोकने और वापस पाने में मदद करता है। अमेरिका में संघीय एजेंसियों और अभियोजकों ने प्रतिबंधों, संपत्ति जब्ती और क्षेत्र के सहयोगियों के साथ करीबी तालमेल के ज़रिये कार्रवाई तेज़ की है। ब्लॉकचेन विश्लेषण से क्रिप्टो नेटवर्क के ज़रिये धन के प्रवाह का पता लगाने में मदद मिलती है।
इंटरपोल में पुलिस सेवाओं के कार्यवाहक निदेशक सिरिल गूट ने सरकारों, नागरिक समाज और मंचों के बीच लगातार तालमेल की अपील की है। उन्होंने तस्करी, साइबर धोखाधड़ी और ऑनलाइन दुर्व्यवहार के मेल को ऐसा सीमा-पार का संकट बताया, जिससे कोई भी एजेंसी अकेले नहीं निपट सकती।
इस खतरे से निपटने के लिए वास्तविक अंतरराष्ट्रीय सहयोग ज़रूरी है। इसका अर्थ है देशों के बीच खुफिया जानकारी साझा करना, पीड़ितों की मदद करने वाले गैर-सरकारी संगठनों के साथ साझेदारी और उन प्रौद्योगिकी कंपनियों के साथ करीबी सहयोग, जिनके मंचों का घोटालों के लिए दुरुपयोग किया जाता है।
अपराध में मददगारों पर प्रतिबंध, उच्च जोखिम वाले वर्चुअल एसेट के प्रवाह पर कड़ी निगरानी और अधिक संयुक्त वित्तीय जांच को गति मिल रही है। भ्रष्टाचार और राजनीतिक अस्थिरता के कारण परिसरों तक पहुंच मुश्किल होने वाले क्षेत्रों में सफलता अब भी असमान है, फिर भी समन्वित अभियानों से पीड़ितों को छुड़ाया जा रहा है और बुनियादी ढांचा जब्त किया जा रहा है। पीड़ितों की गवाही अहम है। बैंक, क्रिप्टो एक्सचेंज और पुलिस को तुरंत सूचना देने से खातों की कई परतों के ज़रिये धन गायब होने से पहले उसे रोकने की संभावना अक्सर बढ़ जाती है।
बैंक और प्रौद्योगिकी कंपनियां सुरक्षा मजबूत कर रही हैं
एशिया-प्रशांत क्षेत्र के वित्तीय संस्थान अपनी व्यवस्थाएं बदल रहे हैं। पिछले दो वर्षों में लगभग सभी ने अनुपालन टीमों का विस्तार किया है और कई अब धोखाधड़ी का पता लगाने, ग्राहकों को जोड़ने और मनी लॉन्ड्रिंग रोकने में एआई का इस्तेमाल कर रहे हैं। हांगकांग, सिंगापुर और ऑस्ट्रेलिया के बैंक स्कैमेटर अलर्ट, साझा दायित्व के नियमों और विभिन्न उद्योगों के समझौतों जैसे नए उपभोक्ता सुरक्षा उपाय लागू कर रहे हैं। यह क्षेत्र आईएसओ 20022 मैसेजिंग को अपनाने में भी शुरुआती दौर में है। इससे प्रणालियों को असामान्य गतिविधियों का पता लगाने के लिए अधिक विस्तृत डेटा मिलता है और धन पहुंचाने वाले नेटवर्क तथा सिंथेटिक खातों का जोखिम घट सकता है।
प्रौद्योगिकी कंपनियां भी इस मुकाबले का हिस्सा हैं। कंपनियां एआई से धोखाधड़ी वाली वेबसाइटों को खोजती हैं, संदेशों और कॉल में फ़िशिंग को चिह्नित करती हैं और सिंथेटिक मीडिया पर लेबल लगाती हैं। टेक अगेंस्ट स्कैम्स जैसे गठबंधन मंचों, क्रिप्टो एक्सचेंजों और वित्तीय सेवा कंपनियों को काम के तरीके और खतरे के संकेत साझा करने में मदद करते हैं। टेक फॉर गुड इंस्टीट्यूट और उसके सहयोगियों का कहना है कि साझा परिभाषाएं और सीमाओं के पार वास्तविक समय में जानकारी साझा करने से प्रवर्तन की खामियां दूर होंगी। वहीं, वॉटरमार्किंग और कंटेंट की उत्पत्ति बताने वाले मानकों समेत जिम्मेदार एआई ढांचे डीपफेक के असर को कम कर सकते हैं।
उपभोक्ता और कारोबार अभी क्या कर सकते हैं
अधिकांश घोटालों की शुरुआत किसी संदेश, फोन कॉल या वेबसाइट से होती है। व्यवहार में छोटे बदलाव भी जाल पहचानने की संभावना बढ़ा सकते हैं।
- पहचान की पुष्टि किसी दूसरे माध्यम से करें। पैसे या लॉगिन जानकारी मांगे जाने पर केवल आवाज़ या वीडियो पर भरोसा न करें।
- बिना मांगे आए किसी भी निवेश या प्रेम-संबंध के प्रस्ताव पर संदेह करें, खासकर जब कोई आपसे बातचीत को मंच से बाहर या किसी नए ऐप पर ले जाने का दबाव डाले।
- वेबसाइट के यूआरएल, ऐप की अनुमतियां और समीक्षाएं जांचें। बाहरी स्रोत से ऐप इंस्टॉल न करें और अपने उपकरणों को अपडेट रखें।
- जहां उपलब्ध हों, बैंक और दूरसंचार कंपनियों के स्कैमेटर जैसे जोखिम अलर्ट सहित धोखाधड़ी-रोधी उपकरण इस्तेमाल करें। लेनदेन अलर्ट चालू करें, धन भेजने की सीमा तय करें और मजबूत प्रमाणीकरण का उपयोग करें।
- घटना की सूचना तुरंत अपने बैंक, क्रिप्टो एक्सचेंज और पुलिस को दें। खाते को तुरंत फ्रीज करने या लेनदेन वापस बुलाने का अनुरोध करें। संदेशों, वेबसाइटों और वॉलेट पतों के सबूत सुरक्षित रखें।
- कारोबारों को सामाजिक हेरफेर पर कर्मचारियों के प्रशिक्षण के साथ स्वचालित असामान्य गतिविधि पहचान प्रणाली का इस्तेमाल करना चाहिए। सिंथेटिक पहचानों पर नज़र रखें और सिर्फ दस्तावेज़ नहीं, व्यवहार का भी विश्लेषण करें।
- क्रिप्टो उपयोगकर्ता पहले छोटी रकम भेजकर जांच करें, मंचों की पुष्टि करें और अनधिकृत दलालों तथा बिना लाइसेंस वाली वर्चुअल एसेट सेवाओं से बचें।
मुख्य बातें
- मैसेजिंग ऐप, सोशल मंचों और वित्तीय सेवाओं में एआई-संचालित घोटालों के फैलने के साथ मलेशिया और म्यांमार में ऑनलाइन धोखाधड़ी के मामले तेजी से बढ़े हैं।
- यूएनओडीसी का अनुमान है कि 2023 में पूर्वी और दक्षिण-पूर्वी एशिया में घोटालों से 18 से 37 अरब डॉलर का नुकसान हुआ। इसी दौरान डीपफेक गतिविधि में भी तेज़ वृद्धि दर्ज की गई।
- स्वतंत्र शोध के मुताबिक, क्षेत्रीय घोटाला अर्थव्यवस्था सालाना 40 अरब डॉलर से बड़ी है और डीपफेक के ज़रिये धोखाधड़ी अभूतपूर्व दर से बढ़ रही है।
- मेकांग क्षेत्र के घोटाला परिसर मानव तस्करी और जबरन श्रम पर निर्भर हैं। कार्रवाई तेज़ होने के साथ उनका विस्तार हुआ है या वे दूसरी जगह चले गए हैं।
- 2025 में मलेशिया में पहचान-संबंधी धोखाधड़ी साल-दर-साल 197 प्रतिशत बढ़ी। इस बीच धोखाधड़ी के हमले अधिक जटिल और पकड़ने में कठिन हो रहे हैं।
- इंटरपोल ने तत्काल चेतावनियां जारी की हैं और छापेमारी का समन्वय किया है। दुनिया भर की एजेंसियां प्रतिबंध, संपत्ति जब्ती और सीमा-पार वित्तीय जांच तेज़ कर रही हैं।
- एशियाई बैंक और नियामक असामान्य गतिविधियों का पता लगाने और नुकसान घटाने के लिए एआई-आधारित सुरक्षा, उपभोक्ता अलर्ट उपकरण और आईएसओ 20022 विश्लेषण लागू कर रहे हैं।
- पहचान की पुष्टि करने, धोखाधड़ी-रोधी उपकरण इस्तेमाल करने, तुरंत सूचना देने और सामाजिक हेरफेर के खिलाफ नियंत्रण मजबूत करने से उपभोक्ता और कंपनियां जोखिम घटा सकते हैं।