बैंक डेटा सुरक्षा की परीक्षा बना दोषसिद्धि का मामला
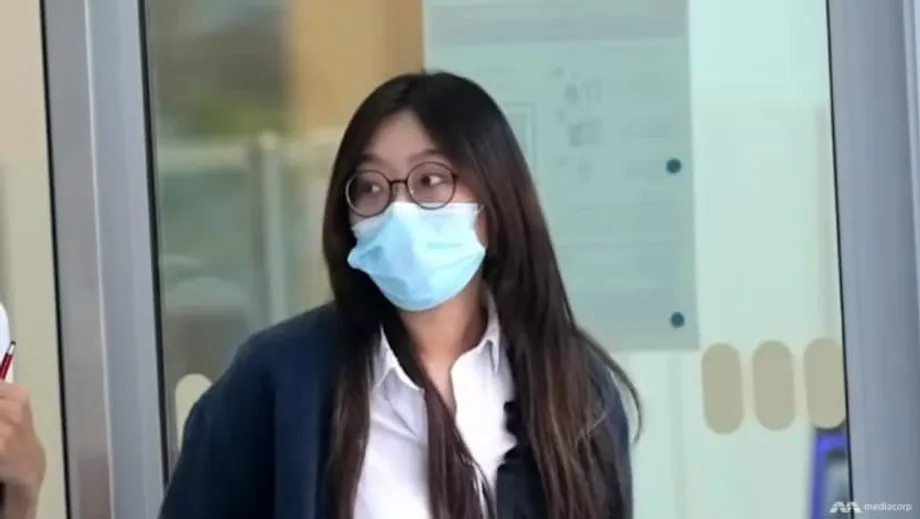
यूनाइटेड ओवरसीज़ बैंक की एक पूर्व कनिष्ठ अधिकारी को 1,000 से अधिक ग्राहकों की निजी जानकारी ऐसे व्यक्ति को देने का दोषी ठहराया गया है, जिसने चीनी पुलिस अधिकारी होने का दावा किया था। मार्च 2021 में धोखेबाजों के संपर्क करने से शुरू हुआ यह मामला अक्टूबर 2025 में दोषसिद्धि पर जाकर खत्म हुआ। यह दिखाता है कि किसी अंदरूनी कर्मचारी पर नियम तोड़ने का दबाव डालकर सोशल इंजीनियरिंग आंतरिक नियंत्रणों को कैसे नाकाम कर सकती है। आरोपी, 30 वर्षीय सिंगापुर की स्थायी निवासी और चीनी नागरिक काओ वेनछिंग को कंप्यूटर दुरुपयोग अधिनियम के तहत 14 और बैंकिंग अधिनियम के तहत 13 आरोपों में दोषी पाया गया। सजा दिसंबर में सुनाए जाने की उम्मीद है।
विषय-सूची
- बैंक डेटा सुरक्षा की परीक्षा बना दोषसिद्धि का मामला
- बैंक की प्रणाली में क्या हुआ
- पहचान का धोखा देने की योजना कैसे काम करती थी
- कानूनी निष्कर्ष और अदालत का फैसला
- UOB की प्रतिक्रिया और ग्राहकों के लिए सुरक्षा उपाय
- अंदरूनी कर्मचारियों द्वारा डेटा के दुरुपयोग को रोकना मुश्किल क्यों है
- सिंगापुर में पहचान के धोखे वाले घोटाले, लगातार बना खतरा
- जोखिम घटाने के लिए आप क्या कर सकते हैं
- बैंकों और नियामकों के लिए इस मामले के संकेत
- मुख्य बिंदु
अदालत के निष्कर्षों के अनुसार, काओ ने अपने वैध कार्य लॉगिन के जरिए ग्राहकों के गोपनीय रिकॉर्ड देखे, चुने हुए रिकॉर्ड एक स्प्रेडशीट में संकलित किए और मैसेजिंग ऐप के जरिए उनके चित्र ऐसे व्यक्ति को भेजे जिसने शंघाई पुलिस का कप्तान होने का दावा किया था। बाद में उसने अधिकारियों को बताया कि उसे लगा था कि उसकी जांच चल रही है और उसे निर्देश मानने के लिए मजबूर महसूस हुआ। अदालत ने इसे कानूनी बचाव के रूप में स्वीकार नहीं किया। उसने कहा कि काओ को गोपनीयता संबंधी प्रशिक्षण मिला था और डेटा लीक होने के बाद तक उसने फोन करने वालों की पहचान की पुष्टि नहीं की।
बैंक की प्रणाली में क्या हुआ
काओ UOB के मॉर्गेज विभाग में काम करती थी, जहां उसे बैंक के डेटाबेस तक केवल काम के लिए पहुंच की अनुमति थी। मार्च 2021 में दो लोगों ने उसे फोन किया, खुद को चीनी पुलिस बताया और कहा कि एक मामले में उसका नाम आया है। उनके निर्देश पर उसने आम चीनी उपनाम वाले ग्राहकों को खोजा, उनमें से चीनी नागरिकों को छांटा और उनके नाम, पहचान संख्या, मोबाइल नंबर और बैंक बैलेंस एक एक्सेल फाइल में कॉपी किए। फिर उसने स्प्रेडशीट की तस्वीरें खींचकर WhatsApp पर भेज दीं। कहने पर उसने कुछ खास ग्राहकों को भी खोजा और उनकी प्रोफाइल के स्क्रीनशॉट भेजे।
उसके द्वारा देखे गए डेटाबेस में नाम, राष्ट्रीयता, पते, पहचान संख्या, खाता संख्या और बैलेंस जैसे विवरण थे। घटना के तुरंत बाद UOB ने कहा कि ग्राहकों के खाता नंबर उजागर नहीं हुए और बैंक की प्रणालियां सुरक्षित रहीं। खाता नंबर न होने पर भी नाम, पहचान संख्या, मोबाइल नंबर और बैलेंस का मेल अत्यंत संवेदनशील है। अपराधी ऐसी जानकारी का इस्तेमाल भरोसेमंद लगने वाली सोशल इंजीनियरिंग की चालें चलने, पीड़ितों को धोखा देकर उनके खातों पर कब्जा करने या अन्य लीक हुए डेटा के साथ मिलाकर धोखाधड़ी करने में कर सकते हैं।
अप्रैल 2021 में इसी तरह के एक घोटाले के बारे में पढ़ने और खुद शंघाई पुलिस से संपर्क करने के बाद काओ को समझ आया कि उसे धोखा दिया गया था। गिरफ्तारी के दिन ही उसने सिंगापुर पुलिस बल में रिपोर्ट दर्ज कराई। जांचकर्ताओं ने बाद में पाया कि उसने 3,000 से अधिक ग्राहक प्रोफाइल देखे थे और 1,000 से कहीं अधिक ग्राहकों का विवरण भेजा था।
पहचान का धोखा देने की योजना कैसे काम करती थी
फोन करने वालों ने अपने अधिकार, तात्कालिकता और डर का सहारा लिया। सरकारी अधिकारी बनकर किए जाने वाले घोटाले अक्सर इस दावे से शुरू होते हैं कि पीड़ित की जांच चल रही है। इसके बाद उस पर गुप्त रूप से सहयोग करने का दबाव डाला जाता है। पीड़ितों से कहा जाता है कि वे फोन पर हुई बातचीत किसी को न बताएं और तुरंत निर्देश मानें। इनमें निजी जानकारी साझा करना या पैसे ट्रांसफर करना शामिल हो सकता है। इन तरीकों का मकसद कानूनी कार्रवाई या नौकरी जाने की आशंका पैदा करके व्यक्ति की सोचने-समझने की क्षमता को दरकिनार करना है।
जांचकर्ताओं ने कहा कि काओ ने इसलिए निर्देश माने क्योंकि उसे कथित चीनी पुलिस की पूछताछ का डर था और वह नौकरी खोना या चीन वापस भेजा जाना नहीं चाहती थी। दबाव डालकर किए जाने वाले फोन घोटालों में यह एक आम तरीका है। लगातार मांगें, कानूनी कार्रवाई की धमकियां और केवल कुछ खास ऐप पर बात करने के निर्देश, सरकारी प्रक्रिया होने का झूठा आभास पैदा कर सकते हैं। ऐसी स्थिति में सबसे भरोसेमंद बचाव स्वतंत्र रूप से पुष्टि करना है। फोन काटें, आधिकारिक नंबर का इस्तेमाल करके संबंधित एजेंसी को कॉल करें और पता करें कि क्या वाकई कोई मामला है।
कानूनी निष्कर्ष और अदालत का फैसला
अदालत ने निष्कर्ष निकाला कि काओ जानती थी कि ग्राहकों का डेटा गोपनीय है और उसे देखने की अनुमति केवल काम के लिए थी। उसे बैंकिंग गोपनीयता और डेटा प्रबंधन का प्रशिक्षण दिया गया था। न्यायाधीश ने पाया कि जिन लोगों ने उससे संपर्क किया था, उनकी पहचान की पुष्टि न करना अनुचित था, खासकर इसलिए कि ऐसे घोटालों के बारे में मीडिया रिपोर्ट पढ़ने के बाद उसने खुद उनकी पहचान की पुष्टि की थी। अदालत ने यह भी कहा कि काओ जानती थी कि उसके काम आंतरिक नीति और सिंगापुर के कानून का उल्लंघन करते हैं। इससे उसका यह दावा कमजोर हुआ कि उसने दबाव में और सद्भावना से ऐसा किया। फैसला: कंप्यूटर दुरुपयोग अधिनियम के 14 और बैंकिंग अधिनियम के 13 आरोपों में दोषी।
कंप्यूटर दुरुपयोग अधिनियम के तहत कंप्यूटर सामग्री तक अनधिकृत पहुंच एक आपराधिक अपराध है। बैंकिंग अधिनियम बैंक कर्मचारियों और सेवा प्रदाताओं को कुछ स्पष्ट रूप से परिभाषित परिस्थितियों को छोड़कर ग्राहकों की जानकारी साझा करने से रोकता है। आरोप के अनुसार दंड अलग-अलग हो सकते हैं, लेकिन इनमें जुर्माना और जेल की सजा शामिल हो सकती है। काओ को दिसंबर में सजा सुनाई जानी है।
UOB की प्रतिक्रिया और ग्राहकों के लिए सुरक्षा उपाय
UOB ने कहा कि डेटा लीक का पता चलने के बाद उसने सिंगापुर पुलिस बल और अन्य एजेंसियों के साथ काम किया। बैंक ने सभी प्रभावित ग्राहकों से संपर्क किया, इंटरनेट और मोबाइल बैंकिंग की पहुंच बंद की और उनके डिजिटल लॉगिन विवरण रीसेट करने में मदद की। उसने निगरानी बढ़ाई, कम मूल्य के ऑनलाइन ट्रांसफर के लिए SMS अलर्ट जोड़े और लॉगिन के समय चल रहे घोटालों के बारे में चेतावनी दिखाई। बैंक ने माफी मांगी और कहा कि ग्राहकों की सुरक्षा उसकी सर्वोच्च प्राथमिकता है।
UOB ने यह भी कहा कि उसकी प्रणालियां सुरक्षित थीं और खाता नंबर उजागर नहीं हुए थे। इससे सीधे अनधिकृत निकासी का जोखिम घटता है, लेकिन उजागर जानकारी ग्राहकों को फिशिंग, कॉल स्पूफिंग और सोशल इंजीनियरिंग का निशाना बना सकती है। एहतियात के तौर पर बैंक ने ग्राहकों को सतर्क रहने की सलाह दी और किसी भी संदिग्ध गतिविधि की तुरंत रिपोर्ट करने की जरूरत पर जोर दिया।
बैंक ने कहा कि वह कानून प्रवर्तन एजेंसियों और संबंधित अधिकारियों के साथ सहयोग कर रहा है। घटना पर एक सार्वजनिक सूचना आधिकारिक बयान के रूप में उपलब्ध कराई गई, जिसमें बैंक की तत्काल कार्रवाई और ग्राहकों के लिए मार्गदर्शन दिया गया। बैंक की सूचना यहां पढ़ें: आधिकारिक बयान।
अंदरूनी कर्मचारियों द्वारा डेटा के दुरुपयोग को रोकना मुश्किल क्यों है
बैंक बाहरी सेंधमारी और अंदरूनी दुरुपयोग, दोनों को रोकने के लिए कई स्तरों वाली सुरक्षा में निवेश करते हैं। पहुंच नियंत्रण, ऑडिट लॉग और निगरानी उपकरण यह सीमित करते हैं कि कौन क्या देख सकता है और असामान्य गतिविधि को चिह्नित करते हैं। चुनौती यह है कि ग्राहकों की सेवा के लिए कर्मचारियों को अक्सर संवेदनशील जानकारी तक पहुंच चाहिए होती है। जब कोई अंदरूनी कर्मचारी नियम तोड़ता है या उसे ऐसा करने के लिए बहकाया जाता है, तो यह दुरुपयोग सामान्य कामकाज जैसा दिख सकता है।
यह मामला एक आम कमजोर कड़ी दिखाता है। बैंक डेटा के बड़े पैमाने पर निर्यात को रोकने के लिए कंटेंट फिल्टर लगाए, तब भी कोई दृढ़ निश्चयी अंदरूनी कर्मचारी निजी फोन से स्क्रीन की तस्वीरें खींचकर जानकारी जुटा सकता है। इस जोखिम को घटाने के लिए तकनीकी और प्रक्रियागत सुरक्षा उपायों का मेल जरूरी है। इनमें समय-सीमित अनुमतियां, कौन किन विवरणों को खोज सकता है इस पर कड़ा नियंत्रण, वॉटरमार्क और स्क्रीन कैप्चर नियंत्रण तथा संवेदनशील कार्यस्थलों में उपकरणों के इस्तेमाल पर पाबंदियां शामिल हैं। रियल-टाइम अलर्ट असामान्य पैटर्न वाली खोजों को चिह्नित कर सकते हैं, जैसे कई शाखाओं में हजारों असंबंधित रिकॉर्ड खोजना या काम के किसी दर्ज उद्देश्य के बिना राष्ट्रीयता के आधार पर छंटाई करना।
प्रशिक्षण और कार्यस्थल की संस्कृति भी मायने रखते हैं। कर्मचारियों को पहचान का धोखा देने की चालें पहचानने, रुककर पुष्टि करने और संदिग्ध अनुरोधों की जानकारी प्रबंधकों या सुरक्षा टीमों को देने के लिए तैयार किया जाना चाहिए। दबाव या संदिग्ध फोन कॉल की रिपोर्ट करने के स्पष्ट माध्यम होने से कर्मचारियों के लिए नुकसान होने से पहले मदद मांगना आसान हो सकता है।
सिंगापुर में पहचान के धोखे वाले घोटाले, लगातार बना खतरा
सरकारी अधिकारी बनकर किए जाने वाले घोटाले सिंगापुर में सबसे अधिक नुकसान पहुंचाने वाले धोखाधड़ी के तरीकों में शामिल हो गए हैं। धोखेबाज अक्सर पुलिस या किसी विदेशी कानून प्रवर्तन एजेंसी का अधिकारी होने का दावा करते हैं, नकली दस्तावेज या वारंट कार्ड दिखाते हैं और आधिकारिक माहौल जैसे दिखने वाले पर्दों के सामने खड़े होकर बात करते हैं। वे पीड़ितों से “जांच” के लिए पैसे ट्रांसफर करने, बैंकिंग जानकारी साझा करने, वन-टाइम पासवर्ड भेजने या रिमोट कंट्रोल सॉफ्टवेयर इंस्टॉल करने को कह सकते हैं। कई पीड़ित उनकी बात मान लेते हैं क्योंकि फोन आधिकारिक लगता है और धमकियां असली महसूस होती हैं।
जनता के लिए जारी चेतावनियों में कहा जाता है कि असली अधिकारी फोन या मैसेजिंग ऐप पर बैंकिंग लॉगिन विवरण, वन-टाइम पासवर्ड या पैसे ट्रांसफर करने को नहीं कहते। वे आपको बैंकिंग वेबसाइटों के लिंक पर क्लिक करने का निर्देश भी नहीं देंगे। बातचीत गुप्त रखने, आपके उपकरणों तक रिमोट पहुंच मांगने या बचत को “सुरक्षित खातों” में भेजने के अनुरोध खतरे के साफ संकेत हैं। संदेह होने पर फोन काट दें और जिस बैंक या एजेंसी के नाम से संपर्क किया गया है, उसकी आधिकारिक हेल्पलाइन पर कॉल करें।
हाल के वर्षों में सिंगापुर ने घोटालों से बचाव की शिक्षा और जनता को कॉल और संदेश पहचानने में मदद देने वाले उपकरणों में निवेश किया है। बैंकों ने लेनदेन अलर्ट, नए भुगतानकर्ताओं को जोड़ने पर प्रतीक्षा अवधि और “किल स्विच” जैसी सुविधाएं शुरू की हैं, जिनसे ग्राहकों को खाता खतरे में लगने पर डिजिटल पहुंच तुरंत बंद करने की सुविधा मिलती है। ये उपाय जोखिम घटाते हैं, लेकिन उसे पूरी तरह खत्म नहीं करते। अपराधी गिरोह अपने तरीके बदलते रहते हैं और ग्राहकों तथा कर्मचारियों, दोनों को निशाना बनाते हैं।
जोखिम घटाने के लिए आप क्या कर सकते हैं
कुछ व्यावहारिक कदम ऐसे मामलों में इस्तेमाल होने वाली आम चालों को रोक सकते हैं।
- अधिकारी होने के दावे की पुष्टि करें। कोई खुद को पुलिस अधिकारी या बैंक कर्मचारी बताए, तो फोन काटकर आधिकारिक नंबर से एजेंसी या बैंक को कॉल करें। संदेश में दिए नंबर पर वापस कॉल न करें।
- लॉगिन विवरण सुरक्षित रखें। फोन या मैसेजिंग ऐप पर बैंकिंग जानकारी, Singpass लॉगिन विवरण, कार्ड नंबर या वन-टाइम पासवर्ड कभी साझा न करें।
- तात्कालिकता और गोपनीयता की मांग से सतर्क रहें। बातचीत गुप्त रखने, जल्दबाजी में फैसला लेने या पैसे को “सुरक्षित खाते” में भेजने के अनुरोध खतरे के स्पष्ट संकेत हैं।
- बैंक अलर्ट का इस्तेमाल करें। ट्रांसफर और प्रोफाइल में बदलाव के लिए कम मूल्य वाले SMS अलर्ट चालू करें। लेनदेन की सीमा तय करें और अपने बैंक विवरणों की नियमित समीक्षा करें।
- अपने उपकरण सुरक्षित रखें। अपडेट इंस्टॉल करें, आधिकारिक ऐप स्टोर का इस्तेमाल करें और रिमोट एक्सेस टूल इंस्टॉल करने से बचें, जब तक कि आपने खुद किसी भरोसेमंद तकनीशियन से संपर्क न किया हो और वह आपको ऐसा करने का निर्देश न दे।
- जल्दी रिपोर्ट करें। डेटा या खाते से छेड़छाड़ का संदेह हो, तो तुरंत अपने बैंक को कॉल करें और पुलिस में रिपोर्ट दर्ज कराएं। तुरंत कार्रवाई से पैसे को रोका या वापस पाया जा सकता है।
बैंकों और नियामकों के लिए इस मामले के संकेत
वित्तीय संस्थान गोपनीयता और प्रौद्योगिकी जोखिम के सख्त मानकों के तहत काम करते हैं। सिंगापुर में बैंकिंग अधिनियम के तहत तय परिस्थितियों को छोड़कर ग्राहक की जानकारी गोपनीय रखनी होती है और सिंगापुर का मौद्रिक प्राधिकरण प्रौद्योगिकी जोखिम प्रबंधन के लिए विस्तृत अपेक्षाएं तय करता है। इनमें पहुंच का प्रबंधन, गतिविधियों की निगरानी, घटना पर प्रतिक्रिया और सुरक्षा प्रशिक्षण शामिल हैं। अंदरूनी दुरुपयोग वाले मामलों के बाद आम तौर पर डेटा तक पहुंच के नियमों, निगरानी की सीमाओं और कर्मचारियों की प्रक्रियाओं की समीक्षा की जाती है।
UOB का मामला दिखाता है कि डर या दबाव के आगे प्रशिक्षण बेअसर होने पर एक अंदरूनी कर्मचारी कई ग्राहकों को जोखिम में डाल सकता है। यह भी दिखाता है कि घटना पर तुरंत काबू पाना, ग्राहकों से सीधे संपर्क करना और सुरक्षा उपायों की जानकारी देना, ऐसी घटना के बाद भरोसा कायम करने में मदद करता है। पुष्टि करने की संस्कृति में लगातार निवेश, बड़ी संख्या में रिकॉर्ड खोजने पर कड़े नियंत्रण और तुरंत प्रतिक्रिया देने की क्षमता से धोखेबाजों के लिए अंदरूनी कर्मचारियों को अनचाहा मददगार बनाना मुश्किल हो सकता है।
मुख्य बिंदु
- UOB की पूर्व कर्मचारी को 1,000 से अधिक ग्राहकों का डेटा लीक करने पर कंप्यूटर दुरुपयोग अधिनियम के 14 और बैंकिंग अधिनियम के 13 आरोपों में दोषी ठहराया गया।
- उसने ग्राहकों के नाम, पहचान संख्या, मोबाइल नंबर और बैलेंस संकलित किए और फिर चीनी पुलिस अधिकारी होने का दावा करने वाले व्यक्ति को WhatsApp के जरिए तस्वीरें भेजीं।
- न्यायाधीश ने कहा कि वह नियम जानती थी, उसने फोन करने वालों की पहचान की पुष्टि नहीं की और यह समझने के बावजूद काम किया कि उसका आचरण नीति और कानून का उल्लंघन था।
- UOB ने प्रभावित ग्राहकों से संपर्क किया, डिजिटल पहुंच बंद की, अलर्ट जोड़े और अधिकारियों के साथ काम किया। बैंक ने कहा कि खाता नंबर उजागर नहीं हुए और प्रणालियां सुरक्षित थीं।
- दिसंबर में सजा सुनाई जाएगी। कंप्यूटर दुरुपयोग अधिनियम और बैंकिंग अधिनियम, दोनों के तहत जुर्माना और जेल की सजा हो सकती है।
- पहचान का धोखा देकर किए जाने वाले घोटाले अब भी व्यापक हैं। सरकारी एजेंसियां और बैंक फोन या मैसेजिंग ऐप पर बैंकिंग लॉगिन विवरण या पैसे ट्रांसफर करने को नहीं कहते।
- ग्राहक फोन करने वालों की स्वतंत्र रूप से पुष्टि करके, अपने लॉगिन विवरण सुरक्षित रखकर, लेनदेन अलर्ट चालू करके और संदिग्ध गतिविधि की तुरंत रिपोर्ट करके जोखिम घटा सकते हैं।