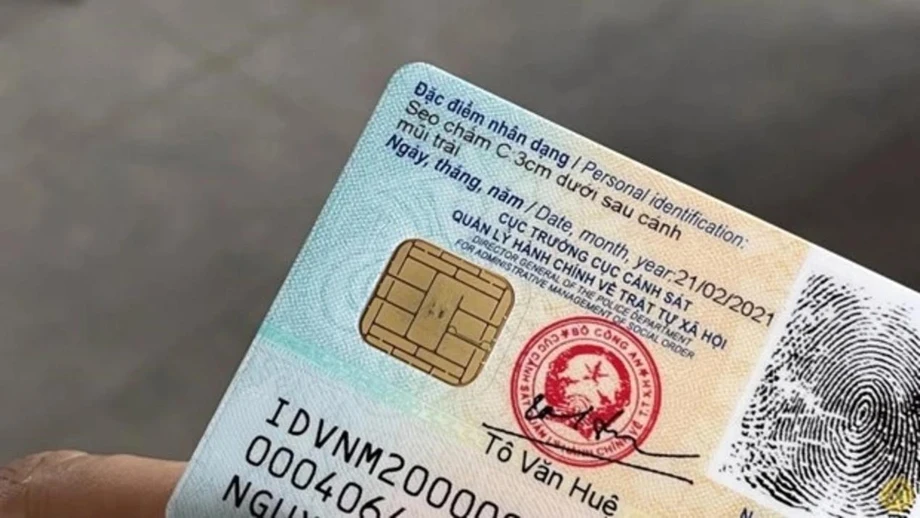
अनिवार्य पहचान जांच ने सहमति को बहस के केंद्र में रखा
वियतनाम के प्रस्तावित इलेक्ट्रॉनिक पहचान और प्रमाणीकरण कानून के तहत 11 क्षेत्रों में ऑनलाइन लेनदेन के लिए राष्ट्रीय डिजिटल आईडी जांच अनिवार्य होगी। इनमें बैंकिंग और स्वास्थ्य सेवा से लेकर क्रिप्टो परिसंपत्तियां और ऑनलाइन गेम शामिल हैं। 4 नवंबर, 2026 को सांसदों को जवाब देते हुए सार्वजनिक सुरक्षा मंत्री Lương Tam Quang ने कहा कि प्रणाली केवल जरूरी जानकारी जुटाएगी, इसके लिए सहमति ली जाएगी और लेनदेन का विवरण समन्वित पहचान रिकॉर्ड में शामिल नहीं होगा।
विषय-सूची
- अनिवार्य पहचान जांच ने सहमति को बहस के केंद्र में रखा
- निजता पर मंत्री का आश्वासन
- किन सेवाओं के लिए प्रमाणीकरण जरूरी होगा?
- स्वचालित पहचान और राज्य की पहचान व्यवस्था का दायरा
- एक अलग डिक्री में खातों के लिए समय-सीमा तय
- सांसद बायोमेट्रिक जांच से आगे के नियम क्यों चाहते हैं
- सहायक विधेयक में जोखिम के अनुरूप सुरक्षा
- एआई डेटा और विदेश में हस्तांतरण के लिए अलग दायित्व
- VNeID का पैमाना इन बारीकियों को अहम बनाता है
- मुख्य बातें
प्रस्ताव राज्य एजेंसियों को डिजिटल पहचान स्वतः बनाने की अनुमति भी देगा, बशर्ते राष्ट्रीय या विशेषीकृत डेटाबेस में पहले से पूरी और सटीक जानकारी मौजूद हो। इस प्रावधान के दायरे में आने वाले लोगों और संगठनों को वही विवरण दोबारा देने या अलग से पंजीकरण कराने की जरूरत नहीं होगी।
इन दोनों विशेषताओं ने संसदीय बहस के केंद्र में एक व्यावहारिक सवाल खड़ा किया है: जब किसी सेवा के इस्तेमाल के लिए प्रमाणीकरण जरूरी हो और राज्य के पास पहले से मौजूद जानकारी से पहचान बनाई जा सकती हो, तब लोग सहमति कैसे दे पाएंगे? Quang ने निजता सुरक्षा उपायों की रूपरेखा पेश की, जबकि सांसदों ने जानकारी जुटाने की स्पष्ट सीमाएं, प्रौद्योगिकी प्रदाताओं की अधिक जवाबदेही और सामान्य गतिविधियों तथा अधिक जोखिम वाले लेनदेन में फर्क करने वाले नियम मांगे।
इस प्रस्ताव पर 16वीं नेशनल असेंबली के दूसरे सत्र में डेटा सुरक्षा कानून के मसौदे के साथ विचार हो रहा है। दोनों विधेयक डिजिटल पहचान बनाने, उसके उपयोगकर्ता की पहचान जांचने और संबंधित डेटा की सुरक्षा के नियम तय करेंगे।
निजता पर मंत्री का आश्वासन
पहचान विधेयक पेश करने वाले मंत्रालय के प्रमुख Quang ने सांसदों से कहा कि निजता सुरक्षा उपाय जुटाई जाने वाली जानकारी और पहचान प्रणालियों के बीच उसके आदान-प्रदान, दोनों पर लागू होंगे। उन्होंने प्रस्तावित सुरक्षा उपायों को इस तरह बताया:
न्यूनतम डेटा जुटाने के लिए डेटा विषय की सहमति जरूरी होगी; लेनदेन का विवरण समन्वित नहीं किया जाएगा; और प्रमाणीकरण के नतीजे अनुमत दायरे से बाहर साझा नहीं किए जाएंगे।
डेटा विषय वह व्यक्ति है जिसकी जानकारी पर प्रक्रिया की जा रही है। आम तौर पर कहें तो Quang के आश्वासन का अर्थ है कि प्रणाली किसी व्यक्ति की पहचान की पुष्टि के लिए केवल जरूरी जानकारी जुटाएगी और लेनदेन का विवरण समन्वित पहचान डेटा से अलग रखेगी।
Quang ने यह भी कहा कि व्यक्तिगत डेटा के प्रसंस्करण को नियंत्रित करने वाले सिद्धांत, शर्तें, दायरा और उद्देश्य मौजूदा व्यक्तिगत डेटा संरक्षण कानून के अधीन रहेंगे। इलेक्ट्रॉनिक पहचान और प्रमाणीकरण को संविधान का पालन करना होगा और व्यक्तियों, संगठनों तथा राज्य एजेंसियों के अधिकारों एवं हितों की रक्षा करनी होगी।
सहमति का तरीका उपयोगकर्ताओं के लिए अहम मुद्दा बना हुआ है। संसदीय चर्चाओं में यह स्पष्ट नहीं किया गया कि जब डेटा जुटाने से इनकार करने पर प्रमाणीकरण जरूरी वाले लेनदेन को पूरा करना संभव न हो, तो व्यक्ति के पास कौन से विकल्प होंगे।
किन सेवाओं के लिए प्रमाणीकरण जरूरी होगा?
अनुच्छेद 23 की धारा 5 के तहत निम्नलिखित क्षेत्रों के लेनदेन का प्रमाणीकरण राष्ट्रीय इलेक्ट्रॉनिक पहचान के जरिए करना और उसे उससे जोड़ना जरूरी होगा:
- प्रतिभूतियां।
- दूरसंचार।
- बैंकिंग।
- डाक सेवाएं।
- ई-कॉमर्स।
- स्वास्थ्य सेवा।
- भुगतान मध्यस्थ।
- डिजिटल वॉलेट।
- क्रिप्टो परिसंपत्तियां।
- ऑनलाइन वीडियो गेम।
- डोमेन नाम का पंजीकरण, पट्टे पर लेना और इस्तेमाल।
प्रमाणीकरण का अर्थ है यह जांचना कि किसी सेवा का इस्तेमाल करने वाला व्यक्ति वही है जिसका वह दावा करता है। जोड़ने का अर्थ सेवा खाते या लेनदेन को उस व्यक्ति की राष्ट्रीय इलेक्ट्रॉनिक पहचान से संबद्ध करना है। ग्राहकों के लिए प्रस्ताव के तहत यह पहचान वित्तीय, व्यावसायिक और डिजिटल गतिविधियों की एक व्यापक श्रेणी तक पहुंच का हिस्सा बन जाएगी।
मंत्री और मंत्री स्तर के एजेंसी प्रमुख दूसरे क्षेत्रों के लेनदेन को भी इसमें शामिल कर सकते हैं, अगर उनमें अधिक जोखिम हो या वे बड़ी कानूनी जिम्मेदारियां पैदा करते हों। इसलिए प्रणाली का दायरा विधेयक में नामित 11 क्षेत्रों से आगे भी बढ़ सकता है।
Vĩnh Long के सांसद Thạch Phước Bình ने लेनदेन को उनके जोखिम के आधार पर वर्गीकृत करने का प्रस्ताव दिया। उनके उदाहरण बताते हैं कि यह बारीकी क्यों मायने रखती है: चिकित्सा जांच के लिए समय लेना, मेडिकल रिकॉर्ड देखने की तुलना में अलग स्तर की संवेदनशीलता रखता है; ठीक वैसे ही जैसे बैंक खाता देखना और बड़ी रकम भेजना एक जैसी गतिविधियां नहीं हैं।
स्वचालित पहचान और राज्य की पहचान व्यवस्था का दायरा
अनुच्छेद 7 और 8 यह बताते हैं कि किसे या किस चीज को इलेक्ट्रॉनिक पहचान दी जा सकती है और राज्य एजेंसियां किन श्रेणियों की पहचान करेंगी। इन श्रेणियों में व्यक्ति और संगठन ही नहीं, बल्कि स्थान, क्षेत्र, मुख्य या महत्वपूर्ण डेटा से जुड़ी इकाइयां, उच्च जोखिम वाली मानी जाने वाली वस्तुओं के स्वामित्व या इस्तेमाल के लिए प्रमाणित इकाइयां और राज्य के गोपनीय मामलों से जुड़ी इकाइयां भी शामिल हैं।
सरकार उन इकाइयों की सूची जारी करेगी जिनकी राज्य पहचान की जाएगी और इसे लागू करने की समय-सारणी तय करेगी। अनुच्छेद 8 के तहत निर्दिष्ट इकाइयों के लिए, यदि राष्ट्रीय या विशेषीकृत डेटाबेस में पूरी और सटीक जानकारी पहले से मौजूद हो, तो एजेंसियां स्वतः पहचान बनाएंगी और राष्ट्रीय पहचान कोड जारी करेंगी।
प्रशासनिक लाभ सीधा है: किसी संगठन या व्यक्ति को वह जानकारी देने की जरूरत नहीं होगी जो राज्य के पास पहले से है। निजता से जुड़ी बहस श्रेणियों के व्यापक दायरे, उनसे जुड़ी जानकारी और उसके इस्तेमाल को नियंत्रित करने वाले नियमों पर है।
25 अक्टूबर के सारांश में घटनाओं, लेनदेन और व्यवहार की पहचान भी शामिल थी। वित्त मंत्रालय, न्याय मंत्रालय, उद्योग एवं व्यापार मंत्रालय और सर्वोच्च जन न्यायालय ने इस विस्तार पर स्पष्टीकरण मांगा। संशोधित विधेयक में इसकी स्थिति स्पष्ट नहीं है, क्योंकि नेशनल असेंबली में पेश पूरा पाठ सार्वजनिक नहीं किया गया था।
परामर्श के दौरान व्यापार मंडल VCCI ने चेतावनी दी कि इस शब्दावली के चलते लगभग हर सामान्य वाणिज्यिक और नागरिक लेनदेन पहचान संबंधी दायित्वों के दायरे में आ सकता है। 26 अक्टूबर को नेशनल असेंबली की राष्ट्रीय रक्षा, सुरक्षा और विदेश मामलों की समिति ने भी आगाह किया कि क्षेत्रीय एजेंसियों या सेवा प्रदाताओं को जुटाए जाने वाले डेटा क्षेत्र चुनने देने से दुरुपयोग और निजता का उल्लंघन हो सकता है।
एक अलग डिक्री में खातों के लिए समय-सीमा तय
प्रस्तावित कानून के साथ एक मौजूदा उपाय, डिक्री 320/2026, भी लागू है। यह 28 सितंबर, 2026 से प्रभावी हुई। इसके तहत कुछ इलेक्ट्रॉनिक लेनदेन खातों को वियतनाम के राष्ट्रीय इलेक्ट्रॉनिक पहचान मंच VNeID से जोड़ना और उसके जरिए प्रमाणीकरण करना जरूरी है।
दोनों उपायों में 11-11 क्षेत्रों का उल्लेख है, लेकिन सूचियां अलग हैं। डिक्री में शिक्षा, प्रतिभूतियां, दूरसंचार, बैंकिंग, ई-कॉमर्स, इलेक्ट्रॉनिक चालान, परिवहन, पर्यटन, औषधियां, स्वास्थ्य सेवा और वियतनामी सोशल नेटवर्क शामिल हैं। Facebook, TikTok और Zalo समेत मंचों के खातों पर भी उसे जोड़ने की आवश्यकताएं लागू बताई गई हैं।
शामिल सेवा खातों को जोड़ने की समय-सीमा 31 दिसंबर, 2026 है। बैंक खातों के लिए बाद की समय-सीमा 30 जून, 2027 है। सोशल नेटवर्क मसौदा कानून में 11 क्षेत्रों की सूची में नहीं हैं, जबकि मसौदे में क्रिप्टो परिसंपत्तियों, डिजिटल वॉलेट, ऑनलाइन गेम और डोमेन नाम सेवाओं को स्पष्ट रूप से शामिल किया गया है।
समय-सारणी में मौजूदा दायित्वों और प्रस्तावित बदलावों को एक साथ रखा गया है:
- जुलाई 2026: वियतनाम ने पांच साल की अवधि वाली राष्ट्रीय डिजिटल रूपांतरण रणनीति अपनाई।
- 28 सितंबर, 2026: डिक्री 320/2026 प्रभावी हुई।
- 25 और 26 अक्टूबर, 2026: मसौदे के सारांश और संसदीय समिति की चिंताओं ने पहचान व्यवस्था के दायरे को चर्चा के केंद्र में ला दिया।
- 4 नवंबर, 2026: नेशनल असेंबली ने पहचान और डेटा सुरक्षा विधेयकों पर चर्चा की।
- 21 नवंबर, 2026: संसदीय सत्र समाप्त होने का कार्यक्रम है; पहचान विधेयक उन उपायों में शामिल है जिनके पारित होने की उम्मीद है।
- 31 दिसंबर, 2026: शामिल सेवा खातों को जोड़ने की समय-सीमा।
- 30 जून, 2027: बैंक खातों को जोड़ने की समय-सीमा।
सांसद बायोमेट्रिक जांच से आगे के नियम क्यों चाहते हैं
हो ची मिन्ह सिटी के सांसद Phạm Trọng Nhân ने चेतावनी दी कि कृत्रिम बुद्धिमत्ता में प्रगति के कारण चेहरे, आवाज और उंगलियों के निशान की विश्वसनीयता को लेकर बनी धारणाएं कमजोर हो रही हैं। उन्होंने कहा कि बायोमेट्रिक जांच जरूरी है, लेकिन धोखाधड़ी रोकने का एकमात्र तरीका नहीं होनी चाहिए।
बायोमेट्रिक प्रमाणीकरण व्यक्ति से जुड़ी शारीरिक या व्यवहार संबंधी विशेषता की जांच करता है। एआई उपकरण इनमें से कुछ विशेषताओं की नकल कर सकते हैं, जिससे प्रणाली के लिए असली उपयोगकर्ता और जाली सामग्री पेश करने वाले व्यक्ति में फर्क करना मुश्किल हो जाता है।
Cần Thơ की सांसद Tô Ái Vang ने एआई प्रमाणीकरण प्रणाली से गलत नतीजा आने पर जवाबदेही स्पष्ट करने की मांग की। उन्होंने कहा कि प्रस्ताव के अनुसार नतीजों का इस्तेमाल करके निर्णय लेने वाले संगठनों या व्यक्तियों पर अंतिम जिम्मेदारी होगी, लेकिन प्रौद्योगिकी विकसित करने वाले या उपलब्ध कराने वाले के साथ जिम्मेदारी का संबंध भी स्पष्ट किया जाना चाहिए।
Cần Thơ की एक अन्य सांसद Triệu Thị Ngọc Diễm ने पहचान डेटा और प्रमाणीकरण कारकों को बिना अनुमति जुटाने, इस्तेमाल करने, उजागर करने या साझा करने पर स्पष्ट प्रतिबंध का प्रस्ताव दिया। उन्होंने अपराधियों द्वारा चेहरे और आवाज से जुड़े डेटा तथा एक बार इस्तेमाल होने वाले पासवर्ड का कारोबार करने के जोखिम का उल्लेख किया। उनका प्रस्ताव ऐसी जानकारी को लक्षित करता है जिसका इस्तेमाल किसी और के खाते में प्रवेश के लिए किया जा सकता है।
सहायक विधेयक में जोखिम के अनुरूप सुरक्षा
डेटा सुरक्षा कानून के मसौदे में डेटा सुरक्षा जोखिम के पांच स्तर प्रस्तावित हैं। नियंत्रक, यानी वे संगठन या निकाय जो तय करते हैं कि डेटा का प्रसंस्करण कैसे होगा, जोखिम वर्गीकृत करेंगे और उसके अनुरूप सुरक्षा उपाय लागू करेंगे। निगरानी मुख्य रूप से इन फैसलों के बाद निरीक्षण के जरिए होगी।
सुरक्षा डेटा के पूरे जीवनचक्र पर लागू होगी, प्रणाली के डिजाइन से लेकर जानकारी नष्ट करने तक। Quang ने कहा कि वर्गीकरण का उद्देश्य सुरक्षा दायित्वों को डेटा उल्लंघन से हो सकने वाले नुकसान के अनुरूप बनाना है, ताकि कम संवेदनशील गतिविधियों पर हल्के नियम लागू हों और अधिक खतरनाक जोखिमों के लिए मजबूत सुरक्षा मिले।
पांच जोखिम स्तर साइबर सुरक्षा कानून के तहत सूचना प्रणालियों के पांच स्तरों के अनुरूप होंगे। अनुच्छेद 8 की धारा 4 संगठनों को मौजूदा साइबर सुरक्षा जोखिम वर्गीकरण के नतीजों का फिर से इस्तेमाल करने की अनुमति देगी, जिससे एक ही प्रणाली का दो बार आकलन करने की जरूरत नहीं होगी।
प्रस्तावित जोखिम स्तर डेटा कानून में मुख्य और महत्वपूर्ण डेटा की श्रेणियों के साथ लागू होंगे। वे सुरक्षा उपाय चुनने में मार्गदर्शन करेंगे, जबकि मौजूदा श्रेणियां भी लागू रहेंगी। बहस में सार्वजनिक सुरक्षा और राष्ट्रीय रक्षा मंत्रालयों के बीच जिम्मेदारियों का बंटवारा, सुरक्षा क्रिप्टोग्राफी और पोस्ट-क्वांटम क्रिप्टोग्राफी भी शामिल थे। पोस्ट-क्वांटम क्रिप्टोग्राफी को भविष्य के क्वांटम कंप्यूटरों से होने वाले हमलों का सामना करने के लिए बनाया गया है।
एआई डेटा और विदेश में हस्तांतरण के लिए अलग दायित्व
डेटा सुरक्षा विधेयक के तहत एआई विकसित करने या इस्तेमाल करने वाले संगठनों को प्रशिक्षण डेटा और उससे तैयार डेटा के स्रोत तथा अखंडता की रक्षा करनी होगी। इसमें डेटा पॉइजनिंग और अनधिकृत निष्कर्षण पर रोक होगी तथा स्वचालित निर्णयों पर मानवीय हस्तक्षेप और निगरानी का प्रावधान होगा।
डेटा पॉइजनिंग का अर्थ है एआई प्रणाली को प्रशिक्षित करने में इस्तेमाल की जाने वाली जानकारी को जानबूझकर दूषित करना, जिससे उसके नतीजे अविश्वसनीय या भ्रामक हो सकते हैं। पहचान सेवाओं के लिए इस जानकारी की गुणवत्ता और सुरक्षा अहम है, क्योंकि स्वचालित गलतियां यह तय कर सकती हैं कि किसी व्यक्ति की पहचान स्वीकार होगी या खारिज।
सीमा पार डेटा हस्तांतरण और प्रसंस्करण के लिए जोखिम के अनुसार अलग-अलग प्रक्रियाएं होंगी। स्तर एक और दो के डेटा को इस कानून की प्रक्रियाओं से छूट होगी। स्तर तीन का डेटा संभालने वाले नियंत्रक स्वयं आकलन करेंगे और उसका रिकॉर्ड रखेंगे।
स्तर चार और पांच के डेटा के हस्तांतरण के लिए आगे बढ़ने से पहले सक्षम प्राधिकारियों का मूल्यांकन और अनुमोदन जरूरी होगा। विधेयक में विदेशी पक्षों की डेटा मांग, सीमा पार काम करने वाले सेवा प्रदाताओं के दायित्व और मौजूदा निवेश तथा प्रौद्योगिकी हस्तांतरण प्रक्रियाओं में डेटा सुरक्षा आकलन के इस्तेमाल पर भी प्रावधान हैं।
VNeID का पैमाना इन बारीकियों को अहम बनाता है
अक्टूबर तक VNeID ने वियतनामी नागरिकों को 86.4 मिलियन इलेक्ट्रॉनिक पहचान खाते जारी किए थे। मंच पर 70 से अधिक सुविधाएं थीं, 500 मिलियन से ज्यादा विजिट दर्ज किए गए और रोजाना तीन से छह मिलियन उपयोगकर्ता आए।
रोजाना के ये उपयोगकर्ता जारी किए गए खातों की संख्या के लगभग 3.5% से 6.9% के बराबर हैं। आंकड़े बताते हैं कि पंजीकरण का आधार बहुत बड़ा है, लेकिन किसी भी दिन इस्तेमाल करने वाले लोगों की संख्या उससे कम रहती है। यह स्थिति प्रस्तावित कानून के तहत जरूरी लेनदेन में मंच की भूमिका बढ़ने से पहले की है।
सरकार पहचान संबंधी उपायों को ऑनलाइन धोखाधड़ी से निपटने, डिजिटल बुनियादी ढांचे को सुरक्षित करने और अपनी राष्ट्रीय डिजिटल रूपांतरण रणनीति के तहत प्रशासनिक काम घटाने के साधन के रूप में पेश करती है। उपयोगकर्ताओं के लिए ठोस बदलाव सेवाओं तक पहुंच, पहले से मौजूद रिकॉर्ड के इस्तेमाल और पहचान जांच में गलती होने पर जवाबदेही से जुड़े हैं।
Quang ने कहा कि मसौदा तैयार करने वाली एजेंसी सांसदों की टिप्पणियों को शामिल करने और विधेयकों को अंतिम रूप देने से पहले स्थायी समिति को रिपोर्ट करने के लिए राष्ट्रीय रक्षा, सुरक्षा और विदेश संबंधों की जिम्मेदारी वाली नेशनल असेंबली समिति के साथ काम करेगी। अगला विधायी पड़ाव 21 नवंबर को सत्र की निर्धारित समाप्ति है; नए प्रस्ताव पर बहस के नतीजे से अलग, खातों को जोड़ने की मौजूदा समय-सीमाएं लागू रहेंगी।
मुख्य बातें
- प्रस्तावित पहचान कानून के तहत 11 क्षेत्रों के लेनदेन के लिए राष्ट्रीय डिजिटल आईडी प्रमाणीकरण जरूरी होगा; अधिक जोखिम वाले दूसरे लेनदेन भी इसमें जोड़े जा सकते हैं।
- Quang ने न्यूनतम डेटा जुटाने, सहमति लेने, प्रमाणीकरण के नतीजे साझा करने पर सीमा लगाने और लेनदेन का विवरण समन्वित न करने का आश्वासन दिया।
- राज्य एजेंसियां सार्वजनिक डेटाबेस में पहले से मौजूद पूरी और सटीक जानकारी का इस्तेमाल करके निर्दिष्ट पहचान स्वतः बना सकती हैं।
- एक अलग डिक्री में सेवा खातों को जोड़ने की समय-सीमा 31 दिसंबर, 2026 और बैंक खातों के लिए 30 जून, 2027 तय है।
- सांसदों ने एआई प्रदाताओं की जवाबदेही, बायोमेट्रिक धोखाधड़ी और पहचान संबंधी जानकारी के अनधिकृत इस्तेमाल पर मजबूत नियम मांगे।
- सहायक डेटा सुरक्षा विधेयक में जोखिम के पांच स्तर, स्वचालित निर्णयों पर मानवीय निगरानी और उच्चतम जोखिम स्तरों के डेटा हस्तांतरण के लिए सख्त प्रक्रियाएं प्रस्तावित हैं।