कुछ ही मिनटों में अरबों डॉलर बाहर गए, फिर उन्हें रोकने की दौड़ शुरू हुई
ब्लॉकचेन विश्लेषण फर्म TRM Labs के अनुसार, 29 अक्टूबर 2026 को Binance के वॉलेट से 10 ब्लॉकचेन पर करीब 6.36 अरब डॉलर की क्रिप्टोकरेंसी बाहर गई। इसका अधिकांश हिस्सा लगभग 20 मिनट में निकाला गया। TRM और Chainalysis ने इस हमले को उत्तर कोरिया से जुड़े हैकिंग समूह TraderTraitor से जोड़ा है। यह अब तक की सबसे बड़ी क्रिप्टोकरेंसी चोरी हो सकती है।
विषय-सूची
- कुछ ही मिनटों में अरबों डॉलर बाहर गए, फिर उन्हें रोकने की दौड़ शुरू हुई
- Binance के भीतर क्या हुआ?
- जांचकर्ताओं को TraderTraitor पर शक क्यों है
- चोरी की क्रिप्टोकरेंसी को वापस पाना क्यों मुश्किल होता जाता है
- कितनी रकम चोरी हुई और कितनी सुरक्षित की गई?
- वैश्विक क्रिप्टोकरेंसी नुकसान में बढ़ता हिस्सा
- प्योंगयांग के लिए यह रकम क्यों मायने रखती है
- हमलों के पीछे वर्षों का प्रशिक्षण
- नकली नौकरी के प्रस्ताव से सेंध का रास्ता खुल सकता है
- Sony से Binance तक: फैलते साइबर अभियान
- मुख्य बातें
Binance ने कहा कि उसने प्रभावित परिसंपत्तियों में से करीब 3 अरब डॉलर सुरक्षित कर लिए हैं और नुकसान की भरपाई के लिए कंपनी के 6.34 अरब डॉलर से अधिक अलग रखे हैं। एक्सचेंज को पहले संदेह था कि एक इंजीनियर का लैपटॉप हैक हुआ था, लेकिन बाद में उसने बताया कि जांचकर्ताओं को सुरक्षा सेंध के और व्यापक होने के संकेत मिले हैं। कंपनी ने जांच और रकम वापस पाने के प्रयासों के दौरान निकासी रोक दी थी।
संदिग्ध चोरी से दो समस्याएं जुड़ती हैं: एक प्रमुख क्रिप्टोकरेंसी एक्सचेंज में रखी रकम की सुरक्षा और विदेशी मुद्रा हासिल करने के लिए उत्तर कोरिया द्वारा साइबर अपराध का इस्तेमाल। संयुक्त राष्ट्र सुरक्षा परिषद की जांच से जुड़े अनुमानों के मुताबिक, चोरी की रकम देश की विदेशी मुद्रा आय की करीब आधी और उसके हथियार विकास की लागत का लगभग 40% है।
TRM के Binance से निकासी के अनुमान में वे परिसंपत्तियां भी शामिल हैं जिन्हें बाद में फ्रीज कर दिया गया। इसलिए तत्काल चुनौती यह है कि कितनी रकम वापस मिल सकती है, ग्राहक अपनी होल्डिंग तक दोबारा कैसे पहुंचेंगे और हमलावरों के हाथ कितनी रकम अब भी लगी हुई है। Binance ने हर नुकसान की भरपाई का वादा किया है, जबकि जांचकर्ता उसके सिस्टम में सेंध के रास्ते और इसके लिए जिम्मेदार लोगों की पहचान की पड़ताल कर रहे हैं।
Binance के भीतर क्या हुआ?
TRM के अनुसार, हमलावरों ने Binance के कई वॉलेट से रकम निकालने से पहले कम से कम 36 घंटे तक तैयारी की। इस चोरी से Ethereum, Bitcoin और Solana समेत कई नेटवर्क प्रभावित हुए। ब्लॉकचेन लेनदेन का साझा डिजिटल रिकॉर्ड होता है। कई नेटवर्क पर परिसंपत्तियां ले जाने से जांचकर्ताओं को एक साथ कई सुरागों की पड़ताल करनी पड़ती है।
Binance के सह-सीईओ Richard Teng ने कहा कि जांच का दायरा लैपटॉप पर केंद्रित शुरुआती पड़ताल से आगे बढ़ गया है:
यह किसी एक व्यक्ति का काम नहीं था। हमारी शुरुआती जांच से संकेत मिला था कि सुरक्षा घटना में एक हैक हुआ लैपटॉप शामिल हो सकता है, लेकिन बाद की जांच में सेंध के अतिरिक्त बिंदुओं का पता चला है।
Teng ने यह भी कहा कि हमलावरों ने ऐसा तरीका इस्तेमाल किया जिससे वे आगे बढ़ते हुए अपने टूल और निशान मिटाते गए। Binance ने कहा कि उसे किसी वॉलेट की निजी कुंजी लीक होने का कोई सबूत नहीं मिला। निजी कुंजी वह गोपनीय डिजिटल प्रमाण-पत्र है जिसका इस्तेमाल क्रिप्टोकरेंसी हस्तांतरण को अधिकृत करने के लिए किया जाता है। कंपनी ने अब तक सेंध की पूरी तकनीकी व्याख्या प्रकाशित नहीं की है।
जांचकर्ताओं को TraderTraitor पर शक क्यों है
Chainalysis ने रकम की आवाजाही में एक कड़ी पहचानी: Binance से चुराई गई क्रिप्टोकरेंसी ब्लॉकचेन पर पिछले महीने Bitget से चुराई गई रकम के साथ मिली-जुली दिखाई दी। सितंबर में Bitget से हुई 387 मिलियन डॉलर की चोरी का श्रेय भी शोधकर्ताओं ने उत्तर कोरियाई हैकरों को दिया है।
TRM ने तैयारियों और लेनदेन के ऐसे पैटर्न की ओर इशारा किया जो उत्तर कोरिया से जोड़े गए पहले के हमलों से मिलते-जुलते हैं। इनमें फरवरी 2025 में Bybit से हुई 1.5 अरब डॉलर की चोरी भी शामिल है। Chainalysis के सह-संस्थापक और सीईओ Jonathan Levin ने भी संभावित हमलावर के रूप में TraderTraitor की पहचान की।
TraderTraitor को उत्तर कोरियाई सरकार-समर्थित समूह बताया जाता है, जिसे 2016 या 2017 के आसपास एक खुफिया एजेंसी के तहत स्थापित किया गया था। शोधकर्ता इसे व्यापक Lazarus नेटवर्क से जोड़ते हैं। DTEX के शोधकर्ता Michael Barnhart ने इसके सदस्यों को वित्तीय हमलों में अनुभवी बताया है। इनमें APT38 से जुड़े ऑपरेटर भी शामिल हैं, जो उत्तर कोरियाई साइबर अभियानों के लिए इस्तेमाल किया जाने वाला एक अन्य नाम है।
FBI ने Bybit हमले के पांच दिन बाद औपचारिक रूप से इसका जिम्मेदार उत्तर कोरिया और TraderTraitor को ठहराया था। फिलहाल Binance सेंध के लिए जिम्मेदारी का निर्धारण ब्लॉकचेन विश्लेषण फर्मों के आकलनों पर आधारित है। Binance ने कहा कि अपराधियों की पहचान की पुष्टि के लिए वह कानून प्रवर्तन एजेंसियों के साथ काम कर रहा है। उत्तर कोरिया ने क्रिप्टोकरेंसी चोरी में शामिल होने से इनकार किया है।
चोरी की क्रिप्टोकरेंसी को वापस पाना क्यों मुश्किल होता जाता है
Chainalysis ने बताया कि Binance से चुराई गई रकम को कम समय में हजारों लेनदेन के जरिए बार-बार अलग-अलग वॉलेट में भेजा गया। जांचकर्ताओं के मुताबिक, यह गतिविधि करीब 20 मिनट के भीतर हुई और इसके पैटर्न से संकेत मिलता है कि परिसंपत्तियों को तेजी से आगे बढ़ाने में स्वचालित प्रोग्राम मदद कर रहे थे।
क्रिप्टोकरेंसी वॉलेट डिजिटल परिसंपत्तियों को नियंत्रित करने और लेनदेन अधिकृत करने का माध्यम है। चोरी की रकम को कई वॉलेट के बीच भेजने से उसकी आवाजाही का पता लगाना जटिल हो जाता है, हालांकि सार्वजनिक ब्लॉकचेन पर लेनदेन दिखाई देते रहते हैं। जांचकर्ताओं को यह पता लगाना होता है कि कौन-से हस्तांतरण हमलावरों से जुड़े हैं और एक्सचेंज या अन्य व्यवसाय उन्हें कहां रोक सकते हैं।
तेजी इसलिए भी मायने रखती है क्योंकि कुछ परिसंपत्तियों को उनके जारीकर्ता फ्रीज कर सकते हैं। Chainalysis ने बताया कि चुराए गए करीब 325 मिलियन डॉलर के स्टेबलकॉइन को लगभग 20 मिनट में ether में बदला गया। Ether, Ethereum पर इस्तेमाल होने वाली क्रिप्टोकरेंसी है। स्टेबलकॉइन ऐसे टोकन होते हैं जिनकी कीमत किसी दूसरी परिसंपत्ति, अक्सर अमेरिकी डॉलर, से जुड़ी रखने के लिए बनाई जाती है। जारीकर्ता कुछ स्टेबलकॉइन होल्डिंग को फ्रीज कर सकते हैं, जबकि ether को जारी करने वाला कोई ऐसा संस्थान नहीं है जिसके पास फ्रीज करने की वैसी शक्ति हो।
TRM के अनुसार, पारंपरिक एक्सचेंजों से बाहर कारोबार करने वाले चीनी ब्रोकर चोरी की क्रिप्टोकरेंसी को छूट पर खरीदते हैं। ऐसे ब्रोकर डिजिटल परिसंपत्तियों को खर्च की जा सकने वाली रकम में बदलने में मदद कर सकते हैं। उत्तर कोरिया के लिए यह रूपांतरण सफल कंप्यूटर सेंध और शासन के इस्तेमाल लायक रकम के बीच की कड़ी है।
कितनी रकम चोरी हुई और कितनी सुरक्षित की गई?
TRM ने परिसंपत्तियों के स्थानांतरण के समय की कीमतों के आधार पर Binance से बाहर गई रकम करीब 6.36 अरब डॉलर आंकी। इस घटना को आम तौर पर करीब 6.3 अरब डॉलर की चोरी बताया गया है। यह 2025 में Bybit से चुराए गए 1.5 अरब डॉलर से चार गुना से भी अधिक है।
शुरुआती अनुमानों के मुताबिक, TRM ने करीब 2.7 अरब डॉलर और Chainalysis ने 2.8 अरब डॉलर की रकम फ्रीज किए जाने की बात कही थी। बाद में Binance ने बताया कि करीब 3 अरब डॉलर सुरक्षित किए जा चुके हैं, जो शुरुआती निकासी का लगभग आधा है। कंपनी ने यह भी कहा कि नुकसान की भरपाई के प्रयास के तहत वह सक्रिय रूप से क्रिप्टोकरेंसी टोकन खरीद रही है।
Binance ने शुरुआत में जापान के समय के अनुसार 30 अक्टूबर को जमा और निकासी रोकने की घोषणा की थी। बाद के अपडेट में उसने कहा कि जमा पर रोक नहीं थी, जबकि निकासी बंद रही। एक्सचेंज को उम्मीद थी कि एक-दो दिन में निकासी फिर शुरू हो जाएगी, हालांकि इसे दोबारा खोलने का कोई निश्चित समय नहीं बताया गया।
Binance ने कहा कि अमेरिका में उसकी सेवाएं प्रभावित नहीं हुईं। US Secret Service ने बताया कि वह रकम की पहचान, उसे फ्रीज करने, उसकी आवाजाही का पता लगाने और उसे वापस पाने के लिए काम कर रही है। Binance ने कहा कि वह FBI के साथ सहयोग कर रहा है। प्रभावित परिसंपत्तियों में Tether और Circle के स्टेबलकॉइन समेत अमेरिकी कंपनियों से जुड़ी परिसंपत्तियां भी शामिल थीं।
तकनीकी रूप से रकम वापस पाने की कोशिश के साथ ग्राहकों के सामने कानूनी सवाल भी हैं। लंदन की कानूनी फर्म Edwin Coe के वकील Daniel Tunkel ने कहा कि रकम वापस पाने के अधिकार इस बात पर निर्भर करेंगे कि अनुबंध में क्या वादे किए गए हैं और Binance के वादा पूरा न करने पर ग्राहक उस पर कहां मुकदमा कर सकते हैं। नुकसान की भरपाई की Binance की प्रतिबद्धता से तत्काल वित्तीय बोझ कंपनी पर आता है।
वैश्विक क्रिप्टोकरेंसी नुकसान में बढ़ता हिस्सा
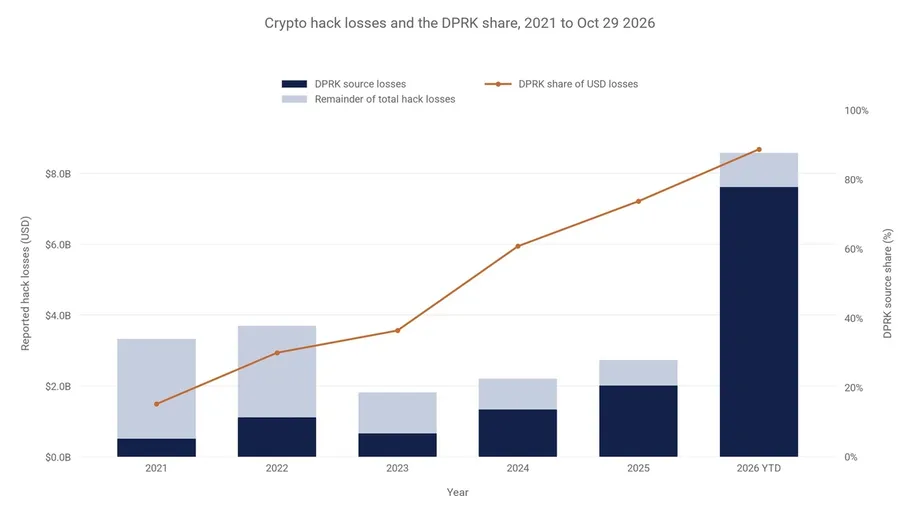
Chainalysis के अनुमान के मुताबिक, उत्तर कोरियाई हैकरों ने 2025 में 2.02 अरब डॉलर चुराए, जबकि 2024 में यह रकम 1.34 अरब डॉलर थी। यानी करीब 51% की वृद्धि। 2025 की कुल रकम का लगभग तीन-चौथाई हिस्सा अकेले Bybit की चोरी से आया।
2026 के लिए Chainalysis ने दर्ज की गई क्रिप्टोकरेंसी हैकिंग से हुई वैश्विक क्षति में उत्तर कोरिया का हिस्सा 89% आंका, जो 2021 के 15% से अधिक है। TRM ने 2026 के लिए यह हिस्सा 85% बताया, जो Binance को आंकड़े से बाहर रखने पर 45% रह जाता है। इस तरह Binance की घटना सालाना आंकड़ों में तेज उछाल का बड़ा कारण है।
Chainalysis के एक और अनुमान के मुताबिक, उत्तर कोरिया से जुड़े संदिग्ध हमलों में प्रति हमला औसत नुकसान 2021 के 50.65 मिलियन डॉलर से बढ़कर 2026 में 185.65 मिलियन डॉलर हो गया। इन आंकड़ों को बांटने पर करीब 3.7 गुना वृद्धि का पता चलता है, जो दिखाता है कि हर घटना से होने वाला वित्तीय नुकसान काफी बढ़ा है।
जनवरी 2021 से 29 अक्टूबर 2026 तक के लिए Chainalysis से जोड़े गए आंकड़ों में वैश्विक नुकसान 22.34 अरब डॉलर और उत्तर कोरिया से जुड़े नुकसान 13.24 अरब डॉलर बताए गए हैं, यानी करीब 59%। फर्म के नाम से दिए गए एक अन्य आंकड़े में ये रकम क्रमशः 22.034 अरब डॉलर और 13.024 अरब डॉलर बताई गई हैं, जो लगभग 59% ही है।
TRM ने 2017 के बाद से उत्तर कोरिया के 100 हमलों का अनुमान दिया, जिनमें 12.8 अरब डॉलर की चोरी हुई, जिसमें 2026 में चुराए गए 7.4 अरब डॉलर भी शामिल हैं। Barnhart ने कुल चोरी करीब 13.5 अरब डॉलर आंकी। इन अनुमानों में अलग-अलग समयावधियों और घटनाओं को शामिल किया गया है, इसलिए कुल रकम समझने के लिए बताई गई समय-सीमा पर ध्यान देना जरूरी है।
प्योंगयांग के लिए यह रकम क्यों मायने रखती है
संयुक्त राष्ट्र सुरक्षा परिषद के विशेषज्ञ पैनल की जांच में 2017 से 2023 के बीच क्रिप्टोकरेंसी कंपनियों पर उत्तर कोरिया के 58 संदिग्ध हमलों का पता चला, जिनमें करीब 3 अरब डॉलर का नुकसान हुआ। तब से इनका पैमाना बढ़ा है और Binance का एक संदिग्ध अभियान अब उस पहले के कुल आंकड़े से भी बड़ा है।
उत्तर कोरिया पर व्यापक अंतरराष्ट्रीय प्रतिबंध हैं, जो व्यापार और वित्त तक उसकी पहुंच सीमित करते हैं। क्रिप्टोकरेंसी की चोरी सामान्य निर्यात से बाहर विदेशी मुद्रा पाने का रास्ता देती है। संयुक्त राष्ट्र पैनल से जुड़े अनुमानों के मुताबिक, हैकिंग से मिली रकम उत्तर कोरिया की विदेशी मुद्रा आय का लगभग आधा हिस्सा है, जबकि चोरी की रकम से हथियार विकास की करीब 40% लागत पूरी होने का अनुमान है।
Binance से 6.3 अरब डॉलर की चोरी की तुलना उत्तर कोरिया की सकल राष्ट्रीय आय के करीब पांचवें हिस्से से की गई है। सकल राष्ट्रीय आय से आशय एक साल में किसी देश के निवासियों और व्यवसायों की अर्जित आय से है। यह तुलना दिखाती है कि इतनी बड़ी चोरी का महत्व एक्सचेंज के ग्राहकों से कहीं आगे तक जाता है।
उत्तर कोरिया पर विदेशी मुद्रा हासिल करने के अन्य गैरकानूनी तरीकों के आरोप भी लंबे समय से लगते रहे हैं। इनमें 1990 के दशक में 100 डॉलर के अमेरिकी नोटों की परिष्कृत जालसाजी और 2000 के दशक में मेथामफेटामाइन का उत्पादन और तस्करी शामिल हैं। साइबर अभियान शासन को कंप्यूटर नेटवर्क के जरिए विदेशों में व्यवसायों को निशाना बनाने का तरीका देते हैं।
हमलों के पीछे वर्षों का प्रशिक्षण
बताया जाता है कि उत्तर कोरिया गणित और विज्ञान में मजबूत बच्चों को चुनकर उन्हें तीन से पांच साल तक साइबर युद्ध का प्रशिक्षण देता है। होनहार छात्र बाद में विशेषज्ञ विश्वविद्यालय कार्यक्रमों में आगे बढ़ते हैं, जिससे तकनीकी रूप से प्रशिक्षित कर्मियों की लगातार आपूर्ति बनी रहती है।
Committee for Human Rights in North Korea ने प्योंगयांग के Moranbong University में पांच साल के एक पाठ्यक्रम का उल्लेख किया है, जिसमें सैन्य अध्ययन, हैकिंग और क्रिप्टविश्लेषण शामिल हैं। क्रिप्टविश्लेषण का मतलब कोड तोड़ने या जानकारी को गोपनीय रखने के लिए बनाई गई प्रणालियों को मात देने के तरीकों का अध्ययन है। बताया जाता है कि कुछ विशिष्ट ऑपरेटर चीन और रूस में आगे का प्रशिक्षण लेते हैं।
दक्षिण कोरिया के पूर्व उप रक्षा मंत्री Shin Beom-chul ने उत्तर कोरियाई हैकरों को बेहद आक्रामक और कुशल बताया। उनके मुताबिक, उन्हें शासन के विदेशी मुद्रा अभियानों के लिए प्रशिक्षित किया जाता है। सरकार का समर्थन इन टीमों को लगातार मदद देता है और उन्हें उन घरेलू अभियोजन जोखिमों के बिना काम करने देता है जिनका सामना कई अन्य अपराधियों को करना पड़ता है।
नकली नौकरी के प्रस्ताव से सेंध का रास्ता खुल सकता है
TraderTraitor के तरीके अक्सर क्रिप्टोकरेंसी वॉलेट पर सीधे हमले के बजाय लोगों को निशाना बनाने से शुरू होते हैं। यह समूह डेवलपरों और सूचना प्रौद्योगिकी कर्मचारियों को नौकरी के फर्जी प्रस्तावों, कथित कारोबारी साझेदारियों और काम के लिए जरूरी बताकर पेश किए गए दुर्भावनापूर्ण सॉफ्टवेयर के जरिए निशाना बनाता है।
FBI, Cybersecurity and Infrastructure Security Agency और US Treasury ने 2022 में संयुक्त चेतावनी जारी कर क्रिप्टोकरेंसी कंपनियों को निशाना बनाने वाले मैलवेयर और छल के तरीकों का जिक्र किया था। Barnhart ने फर्जी नौकरी साक्षात्कारों के बारे में बताया, जिनमें आवेदकों को दुर्भावनापूर्ण सॉफ्टवेयर डाउनलोड करने के लिए राजी किया जाता है। इससे उनके लॉगिन प्रमाण-पत्र और संवेदनशील जानकारी उजागर हो सकती है।
सुरक्षा विशेषज्ञ इसे सोशल इंजीनियरिंग कहते हैं: किसी व्यक्ति को ऐसा कदम उठाने के लिए राजी करना जिससे हमलावर को मदद मिले। कंप्यूटर में सेंध लगने के बाद हमलावर उसका इस्तेमाल किसी संगठन के आंतरिक सिस्टम की पड़ताल करने और रकम स्थानांतरित करने का अधिकार हासिल करने के लिए कर सकते हैं।
Nyxlab के सह-संस्थापक और सीईओ Kok Tin Gan ने सुझाव दिया कि Binance हमले में ऐसा हस्ताक्षर शामिल हो सकता है जिसने किसी टोकन को इंटरनेट से जुड़े वॉलेट तक लगातार और व्यापक पहुंच दे दी। Binance जब तक घटनाक्रम की पूरी कड़ी की जांच कर रहा है, तब तक यह उनकी ओर से पेश की गई संभावित व्याख्या है।
Sony से Binance तक: फैलते साइबर अभियान
उत्तर कोरिया के साइबर अभियानों में वित्तीय चोरी के साथ राजनीतिक स्तर पर बाधा डालने वाली कार्रवाइयां भी शामिल रही हैं। 2014 में Sony Pictures पर हुए हमले को व्यापक रूप से Kim Jong Un की हत्या की साजिश दिखाने वाली कॉमेडी के बदले की कार्रवाई माना गया। बाद की घटनाएं बड़ी क्रिप्टोकरेंसी होल्डिंग पर बढ़ते ध्यान को दिखाती हैं।
- 2014: Sony Pictures पर हुए साइबर हमले ने उत्तर कोरिया के साइबर अभियानों की ओर दुनिया का ध्यान खींचा।
- 2022: Lazarus समूह को Ronin Network से करीब 620 मिलियन डॉलर की चोरी से जोड़ा गया। यह नेटवर्क एक ब्लॉकचेन गेम को सहायता देता है।
- 2024: TraderTraitor को जापान के DMM Bitcoin एक्सचेंज से 308 मिलियन डॉलर की चोरी के लिए जिम्मेदार ठहराया गया।
- फरवरी 2025: Bybit से करीब 1.5 अरब डॉलर की चोरी हुई। FBI ने इस हमले के लिए उत्तर कोरिया को जिम्मेदार ठहराया।
- अप्रैल 2026: विश्लेषकों ने Drift से 285 मिलियन डॉलर और KelpDAO से 292 मिलियन डॉलर की चोरी का जिम्मेदार उत्तर कोरियाई हैकरों को ठहराया।
- सितंबर 2026: Bitget से करीब 387 मिलियन डॉलर की चोरी हुई, जिसे शोधकर्ताओं ने उसी नेटवर्क से जोड़ा।
- 29 अक्टूबर 2026: Binance के वॉलेट से 10 ब्लॉकचेन पर करीब 6.36 अरब डॉलर बाहर गए।
Drift और KelpDAO विकेंद्रीकृत वित्त में काम करते हैं, जिसे अक्सर DeFi कहा जाता है। इसमें ब्लॉकचेन पर चलने वाला सॉफ्टवेयर वित्तीय लेनदेन करता है। इससे हमलों के निशाने पर केवल पारंपरिक एक्सचेंज ही नहीं, बल्कि ऐसे सिस्टम भी आ जाते हैं जो स्वचालित प्रोग्राम के जरिए रकम रखते या हस्तांतरित करते हैं।
कृत्रिम बुद्धिमत्ता इन अभियानों के कुछ हिस्सों को तेज कर सकती है। साइबर सुरक्षा कंपनी StealthMole के मुख्य प्रौद्योगिकी अधिकारी Simon Choi ने चेतावनी दी कि AI हमलावरों को सुरक्षा कमजोरियां खोजने और हमलों को स्वचालित करने में मदद करता है। जांचकर्ताओं ने Binance की रकम की आवाजाही में भी स्वचालन के संकेत पहचाने हैं, जबकि कंपनी की तकनीकी जांच जारी है।
मुख्य बातें
- TRM का अनुमान है कि 29 अक्टूबर 2026 को Binance के वॉलेट से 6.36 अरब डॉलर बाहर गए, जिनमें से अधिकांश रकम करीब 20 मिनट में निकाली गई।
- TRM और Chainalysis ने संदिग्ध चोरी को उत्तर कोरिया के TraderTraitor समूह से जोड़ा।
- Binance ने कहा कि करीब 3 अरब डॉलर सुरक्षित कर लिए गए हैं और नुकसान की भरपाई के लिए 6.34 अरब डॉलर से अधिक अलग रखे गए हैं।
- Chainalysis के अनुमान के मुताबिक, 2026 में दर्ज वैश्विक क्रिप्टोकरेंसी हैकिंग नुकसान में उत्तर कोरिया का हिस्सा 89% था।
- जांचकर्ता कई प्रवेश बिंदुओं से हुई सेंध की पड़ताल कर रहे हैं। Binance ने अभी तक जांच के अपने पूरे तकनीकी निष्कर्ष प्रकाशित नहीं किए हैं।
- क्रिप्टोकरेंसी की चोरी विदेशी मुद्रा उपलब्ध कराती है, जिससे उत्तर कोरिया के हथियार कार्यक्रमों को मदद मिलने का अनुमान है।