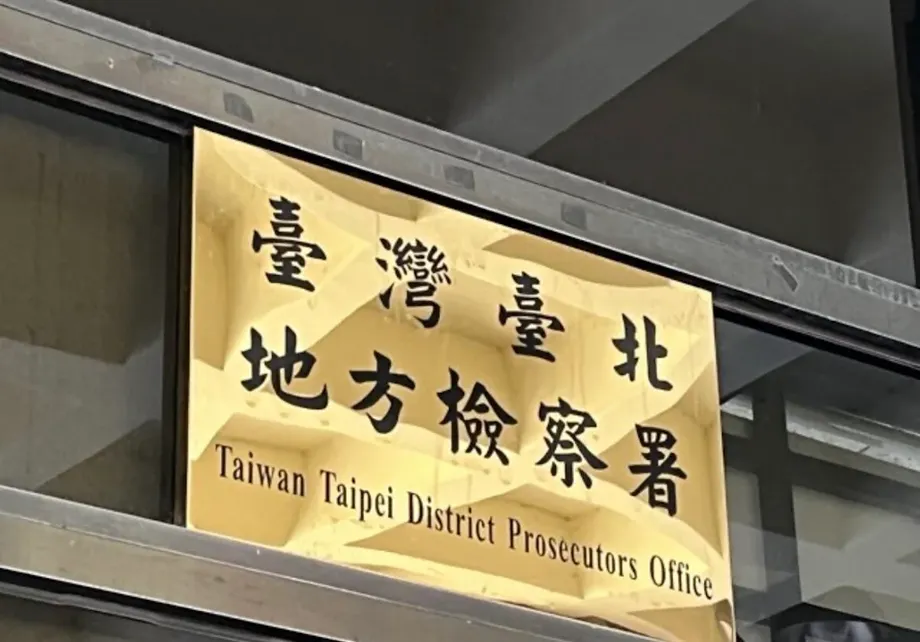
चीनी कंपनी के हस्ताक्षर मिलने के बाद तलाशी
ताइवानी अभियोजकों ने 12 अक्टूबर 2026 को 10 ठिकानों पर तलाशी के निर्देश दिए। यह जांच कई विदेशी राजनयिक मिशनों में लगाए गए सूचना परिसंपत्ति प्रबंधन सॉफ्टवेयर से जुड़ी है। मामला 2023 से 2025 के बीच दिए गए 2 करोड़ न्यू ताइवान डॉलर से अधिक के सरकारी अनुबंधों और इन आरोपों से संबंधित है कि चीनी स्रोत कोड वाले सॉफ्टवेयर को ताइवान में दोबारा पैक करके विदेश मंत्रालय को दिया गया।
विषय-सूची
- चीनी कंपनी के हस्ताक्षर मिलने के बाद तलाशी
- तीन कंपनियों ने कथित तौर पर कैसे सॉफ्टवेयर मुहैया कराया
- निरीक्षण में मंत्रालय को क्या मिला
- अनुबंधों से अक्टूबर की तलाशी तक
- कनेक्शन रिकॉर्ड की समीक्षा क्या साबित करती है और क्या नहीं
- सांसदों ने व्यापक जांच की मांग की
- अलग दस्तावेज लीक से बढ़ा दबाव
- किन सवालों के जवाब अभी बाकी हैं
- मुख्य बातें
संदिग्धों के तौर पर चार लोगों को पूछताछ के लिए बुलाया गया: आनहे टेक्नोलॉजी के प्रमुख, उपनाम लू; कुनयोउ टेक्नोलॉजी के प्रमुख, उपनाम च्यांग; कुनयोउ के बिक्री प्रतिनिधि, उपनाम चान; और यीवेई टेक्नोलॉजी के प्रमुख, उपनाम वू। जांचकर्ताओं ने कई गवाहों को भी बुलाया। तलाशी संदिग्धों से जुड़े कंपनी कार्यालयों और आवासों में की गई।
मंत्रालय के विवरण में जांच के पीछे मिले एक खास तकनीकी सुराग का उल्लेख है। दिसंबर 2025 में हुई सुरक्षा जांच के दौरान सॉफ्टवेयर की कुछ फाइलों में चीन की ग्वांगझोउ यीशिन टेक्नोलॉजी कंपनी के हस्ताक्षर पाए गए। इसके बाद मंत्रालय ने मामला जांचकर्ताओं को सौंपा और परीक्षण के लिए संबंधित प्रोग्राम उपलब्ध कराए।
मंत्रालय का कहना है कि यह सॉफ्टवेयर विदेश स्थित मिशनों के इंटरनेट से जुड़े कंप्यूटरों पर परिसंपत्ति प्रबंधन के लिए लगाया गया था और इसमें संवेदनशील जानकारी शामिल नहीं थी। उसका यह भी कहना है कि पिछले एक साल के कनेक्शन रिकॉर्ड की समीक्षा में मंत्रालय या उसके विदेशी कार्यालयों में कनेक्शन गतिविधि असामान्य नहीं पाई गई।
इन बयानों से संदिग्ध खरीद अनियमितताओं और पुष्टि किए गए सुरक्षा उल्लंघन के बीच अंतर स्पष्ट होता है। जांचकर्ता यह देख रहे हैं कि सॉफ्टवेयर कैसे विकसित किया गया, उसे किस रूप में पेश किया गया और कैसे मुहैया कराया गया। सार्वजनिक बयानों से यह साबित नहीं होता कि इस सॉफ्टवेयर ने राजनयिक जानकारी चुराई। चीनी कंपनी के हस्ताक्षर मिलना अपने आप में दुर्भावनापूर्ण गतिविधि का प्रमाण नहीं है।
तीन कंपनियों ने कथित तौर पर कैसे सॉफ्टवेयर मुहैया कराया
जांच का केंद्र आईपी-गार्ड है, जिसे एंडपॉइंट सुरक्षा और फाइल एन्क्रिप्शन प्रणाली बताया गया है। एंडपॉइंट किसी संगठन के नेटवर्क से जुड़ा व्यक्तिगत कंप्यूटर या अन्य उपकरण होता है। इस तरह का सॉफ्टवेयर कंप्यूटर गतिविधियों के प्रबंधन और फाइलों की सुरक्षा में मदद कर सकता है, इसलिए सुरक्षा समीक्षा में उसका स्रोत और वास्तविक क्षमता प्रासंगिक है।
जांचकर्ताओं को संदेह है कि आनहे टेक्नोलॉजी के प्रमुख लू ने पहले ग्वांगझोउ यीशिन टेक्नोलॉजी के साथ मिलकर आईपी-गार्ड विकसित किया था और इसका स्रोत कोड चीन से आया था। स्रोत कोड उन निर्देशों का समूह है जिनसे प्रोग्राम बनाया जाता है। इसका स्रोत उस कंपनी के स्थान से अलग बात है जो तैयार उत्पाद बेचती या उसका रखरखाव करती है।
आरोप है कि आनहे ने ताइवान में सॉफ्टवेयर को दोबारा पैक किया, जबकि कुनयोउ ने अपने नाम से निविदाएं जमा कीं और 2023 से 2025 तक मंत्रालय के सूचना परिसंपत्ति प्रबंधन अनुबंध हासिल किए। यीवेई ने कथित तौर पर यूजर इंटरफेस में बदलाव करने और रखरखाव सेवाएं देने में मदद की। ये जांच के अधीन आरोप हैं, दोषसिद्धि के निष्कर्ष नहीं।
काम के इस कथित बंटवारे के तहत तीन अलग-अलग गतिविधियों की जांच हो रही है: सॉफ्टवेयर का स्रोत, सरकारी निविदा में उसका विवरण, और खरीद के बाद किए गए बदलाव व सहायता। इंटरफेस बदलने से उपयोगकर्ताओं को दिखने वाला रूप बदलता है, लेकिन इससे अपने आप यह साबित नहीं होता कि मूल प्रोग्राम कहां विकसित हुआ था।
बताया गया है कि आनहे एंडपॉइंट सुरक्षा और दस्तावेज एन्क्रिप्शन सेवाएं देती है तथा उसे परियोजनाओं को लागू करने का 10 साल से अधिक का अनुभव है। कंपनी का यह परिचय आपूर्ति प्रक्रिया में उसकी भूमिका समझाता है, लेकिन इससे यह साबित नहीं होता कि मंत्रालय की खरीद नियमों के अनुरूप थी या नहीं।
निरीक्षण में मंत्रालय को क्या मिला
मंत्रालय का कहना है कि यह मामला दिसंबर 2025 में अंतर-एजेंसी साइबर सुरक्षा निरीक्षण दल के विदेशी मिशनों के दौरे के दौरान सामने आया। निरीक्षण में मंत्रालय ने परिसंपत्ति प्रबंधन सॉफ्टवेयर की कुछ असामान्य फाइलें पहचानीं और विश्लेषण में ग्वांगझोउ यीशिन टेक्नोलॉजी से जुड़े हस्ताक्षर मिले।
सॉफ्टवेयर हस्ताक्षर किसी फाइल से जुड़ी कंपनी की पहचान करने में मदद कर सकता है। यह प्रोग्राम के स्रोत कोड या उसके हर कार्य की पूरी जांच के बराबर नहीं है। यहां यह अंतर महत्वपूर्ण है: जांच संबंधी विवरणों में चीनी स्रोत कोड का संदेह जताया गया है, जबकि मंत्रालय का घोषित निष्कर्ष यह है कि कुछ फाइलों में एक चीनी कंपनी के हस्ताक्षर थे।
मंत्रालय का कहना है कि इस खोज के बाद उसने अपने निगरानी अधिकारियों और साइबर सुरक्षा के लिए जिम्मेदार प्राधिकरणों को सूचित किया। उसने संबंधित प्रोग्राम न्याय मंत्रालय की जांच ब्यूरो के न्यू ताइपे सिटी फील्ड ऑफिस और अन्य जांच एजेंसियों को भी सौंपे।
मंत्रालय के अनुसार, खरीद सरकारी साझा आपूर्ति अनुबंध के जरिए की गई थी। इस व्यवस्था के तहत एजेंसियां पहले से तय खरीद ढांचे के माध्यम से सामान खरीद सकती हैं। इससे खरीद का तरीका स्पष्ट होता है, लेकिन यह तय नहीं होता कि विक्रेता ने दिए गए सॉफ्टवेयर का सही विवरण दिया था या नहीं।
अनुबंधों से अक्टूबर की तलाशी तक
यह घटनाक्रम कई वर्षों में फैला है: अनुबंधों से शुरू होकर सुरक्षा निरीक्षण और आपराधिक जांच तक। दिसंबर में हुए निरीक्षण की तारीख 2025 की है, जो अक्टूबर 2026 की तलाशी से एक वर्ष पहले था।
- 2023 से 2025: कंपनियों ने कथित तौर पर मंत्रालय के सॉफ्टवेयर अनुबंध हासिल किए, जिनकी कुल कीमत 2 करोड़ न्यू ताइवान डॉलर से अधिक थी।
- दिसंबर 2025: विदेशी मिशनों में सुरक्षा निरीक्षण के दौरान सॉफ्टवेयर की ऐसी फाइलें मिलीं जिन पर ग्वांगझोउ यीशिन टेक्नोलॉजी के हस्ताक्षर थे।
- खोज के बाद: मंत्रालय ने संबंधित अधिकारियों को सूचित किया, कनेक्शन रिकॉर्ड की समीक्षा की और प्रोग्राम जांच के लिए सौंपे।
- 12 अक्टूबर 2026: अभियोजकों ने 10 ठिकानों पर तलाशी और चार संदिग्धों से पूछताछ के निर्देश दिए। कई गवाहों को भी बुलाया गया।
- उसी शाम: संदिग्धों को आगे की पूछताछ के लिए अभियोजकों के पास ले जाया जा रहा था।
ताइपे जिला अभियोजक कार्यालय जांच का निर्देशन कर रहा है, जबकि जांच ब्यूरो का न्यू ताइपे सिटी फील्ड ऑफिस जांच संबंधी काम कर रहा है। मंत्रालय ने शुरुआत में इसी फील्ड ऑफिस को अनियमितताओं की सूचना दी थी, जिसके बाद उसने अभियोजन संबंधी निर्देश मांगे।
संदिग्ध अपराधों में सरकारी खरीद अधिनियम का उल्लंघन, धोखाधड़ी और दंड संहिता के तहत दस्तावेजों की जालसाजी शामिल हैं। जांच का दायरा सॉफ्टवेयर के स्रोत से जुड़े तकनीकी सवाल से आगे तक जाता है। इसमें यह देखा जा रहा है कि निविदा और अनुबंध प्रक्रिया में गैरकानूनी दावे या दस्तावेज शामिल थे या नहीं।
पूछताछ की खबर से यह साबित नहीं होता कि किसी पर आरोप तय हुए हैं या उसे दोषी ठहराया गया है। तलाशी संबंधी बयानों में अभियोजकों के बाद के फैसले, हिरासत का नतीजा या अदालत का कोई निष्कर्ष नहीं बताया गया है। सुनवाई की तारीख या पूरी तकनीकी जांच रिपोर्ट जारी होने की तारीख भी नहीं दी गई है।
कनेक्शन रिकॉर्ड की समीक्षा क्या साबित करती है और क्या नहीं
मंत्रालय का सबसे ठोस सार्वजनिक आश्वासन यह है कि उसने एक साल के कनेक्शन रिकॉर्ड की जांच की और कोई असामान्य कनेक्शन गतिविधि नहीं पाई। उसका यह भी कहना है कि परिसंपत्ति प्रबंधन सॉफ्टवेयर में संवेदनशील जानकारी शामिल नहीं थी और इसे विदेशी मिशनों में इंटरनेट इस्तेमाल करने वाले कंप्यूटरों पर लगाया गया था।
ये बयान सामने आए जोखिम का दायरा सीमित करते हैं, लेकिन सॉफ्टवेयर से जुड़े सभी सवालों का जवाब नहीं देते। कनेक्शन लॉग की समीक्षा दर्ज नेटवर्क गतिविधि के बारे में जानकारी देती है। जरूरी नहीं कि यह प्रोग्राम की अनुमतियों, फाइलों तक स्थानीय पहुंच, कॉन्फिगरेशन या पूरे अनुबंध काल में उसके व्यवहार का संपूर्ण आकलन हो।
तारीखें भी महत्वपूर्ण हैं। खरीद अवधि 2023 से 2025 तक थी, जबकि मंत्रालय ने लगभग एक साल के कनेक्शन रिकॉर्ड की जांच का जिक्र किया है। सार्वजनिक विवरण में यह नहीं बताया गया कि समीक्षा में किन सटीक तारीखों को शामिल किया गया या क्या इसमें तीनों वर्षों की हर तैनाती शामिल थी।
इन बयानों में प्रभावित मिशनों या कंप्यूटरों की सटीक संख्या नहीं बताई गई है। यह निष्कर्ष भी सामने नहीं आया कि सॉफ्टवेयर में बैकडोर था, उसने चीन को जानकारी भेजी या राजनयिक गोपनीय सूचनाएं हासिल करने में उसका इस्तेमाल हुआ। इन संभावनाओं को स्थापित घटनाओं के रूप में पेश नहीं किया जाना चाहिए।
सांसदों ने व्यापक जांच की मांग की
कुओमिन्तांग के विधायक हुआंग च्येन-पिन ने मंत्रालय की खरीद जांच प्रक्रिया और आंतरिक सुरक्षा निरीक्षणों की समीक्षा की मांग की। उन्होंने सवाल उठाया कि चीनी कोड होने के संदेह वाला सॉफ्टवेयर मंत्रालय के सिस्टम में कैसे आया और मुद्दा सामने आने से पहले पूरे अनुबंध काल में इस्तेमाल होता रहा।
हुआंग ने यह जांचने की मांग की कि क्या सॉफ्टवेयर में रिमोट मॉनिटरिंग, डेटा तक पहुंच या जानकारी भेजने की सुविधाएं थीं और क्या संवेदनशील जानकारी चुराई गई या उजागर हुई। उन्होंने मंत्रालय से निष्कर्ष, जोखिम की सीमा और उठाए गए सुधारात्मक कदम सार्वजनिक करने को भी कहा।
इन मांगों का संबंध क्षमताओं के साथ-साथ वास्तव में देखे गए व्यवहार से भी है। किसी प्रोग्राम में ऐसी सुविधाएं हो सकती हैं जिनका इस्तेमाल न हुआ हो, जिन्हें बंद रखा गया हो या जिन पर कॉन्फिगरेशन के जरिए पाबंदी हो। वह क्या कर सकता था, यह तय करना इस सवाल से अलग है कि प्रभावित कंप्यूटरों पर उसने वास्तव में क्या किया।
कुओमिन्तांग की विधायक नियू ह्सु-टिंग ने भी जवाबदेही, कानूनी मुआवजे और बाद की निविदाओं की समीक्षा में बदलाव की मांग की। उन्होंने कहा कि महत्वपूर्ण गोपनीय दस्तावेजों की सुरक्षा के लिए मंत्रालय ने 10 करोड़ न्यू ताइवान डॉलर से अधिक खर्च कर एक अंतरराष्ट्रीय आंतरिक नेटवर्क बनाया था, फिर भी उसे सुरक्षा विवादों का सामना करना पड़ रहा है।
ये दोनों रकम अलग-अलग उद्देश्यों से जुड़ी हैं। इस जांच में 2 करोड़ न्यू ताइवान डॉलर से अधिक की राशि परिसंपत्ति प्रबंधन सॉफ्टवेयर अनुबंधों से संबंधित है। नियू की 10 करोड़ न्यू ताइवान डॉलर से अधिक की रकम एक व्यापक आंतरिक नेटवर्क के लिए है। इन्हें एक ही परियोजना का बजट नहीं माना जा सकता और न ही इनके आधार पर विवादित सॉफ्टवेयर का उस खर्च में हिस्सा निकाला जा सकता है।
अलग दस्तावेज लीक से बढ़ा दबाव
सॉफ्टवेयर जांच के बीच एक और विवाद सामने आया है, जिसमें राजनयिक दस्तावेज डार्क वेब पर बिक्री के लिए रखे गए थे। कंट्रोल युआन की एक जांच रिपोर्ट में विदेश मंत्रालय के 13 लीक हुए दस्तावेजों की पहचान किए जाने का उल्लेख है। मंत्रालय की बार-बार सामने आ रही सुरक्षा समस्याओं को हल करने की जरूरत पर जोर देते हुए नियू ने इस घटना का हवाला दिया।
दस्तावेज लीक और सॉफ्टवेयर जांच को अलग-अलग ही रखना चाहिए। इस मामले के बयानों में उन 13 लीक दस्तावेजों और आईपी-गार्ड के बीच कोई संबंध स्थापित नहीं किया गया है। मंत्रालय का यह कहना कि परिसंपत्ति प्रबंधन सॉफ्टवेयर में संवेदनशील जानकारी शामिल नहीं थी, अलग दस्तावेज लीक के विषय से भी भिन्न है।
ये विवाद मिलकर सार्वजनिक रूप से विस्तृत जानकारी देने के दबाव को समझाते हैं, लेकिन इनसे किसी साझा कारण का प्रमाण नहीं मिलता। यह स्थापित करने के लिए कि इनमें से कोई घटना सॉफ्टवेयर के व्यवहार, पहुंच नियंत्रण, खरीद फैसलों या किसी अन्य चूक से हुई, उसी घटना से जुड़े विशिष्ट साक्ष्य जरूरी हैं।
मंत्रालय का कहना है कि वह जांच में सहयोग करेगा और गैरकानूनी आचरण की पुष्टि होने पर अनुबंधों के तहत विक्रेताओं को जवाबदेह ठहराएगा। इस रुख में अनुबंध संबंधी कार्रवाई जांच के निष्कर्षों पर निर्भर है; यह घोषणा नहीं की गई है कि अनुबंध का उल्लंघन पहले ही साबित हो चुका है।
किन सवालों के जवाब अभी बाकी हैं
मुख्य अनसुलझे सवाल हैं कि विक्रेताओं ने खरीद के दौरान क्या जानकारी दी, वास्तव में कौन-सा सॉफ्टवेयर मुहैया कराया गया और क्या उसका स्रोत या उसकी कार्यक्षमता संबंधित शर्तों का उल्लंघन करती थी। सार्वजनिक बयानों में संदिग्ध अपराधों की पहचान की गई है, लेकिन निविदा की शर्तें, विक्रेताओं के घोषणापत्र या कथित रूप से झूठे किसी खास दस्तावेज की प्रति नहीं दी गई है।
बयानों में नाम को लेकर भी अंतर है। जांच संबंधी विवरणों में निविदा देने वाली कंपनी का चीनी नाम 坤侑科技 लिखते हुए उसे कुनयोउ टेक्नोलॉजी बताया गया है, जबकि मंत्रालय के खरीद संबंधी विवरण में 坤佑科技 नाम दिया गया है। आपूर्तिकर्ता के बारे में दिए गए विवरणों में दोनों नाम आए हैं। इस वर्तनी के अंतर की जांच वास्तविक अनुबंध के आधार पर होनी चाहिए; इसे दो अलग कंपनियों का प्रमाण नहीं मानना चाहिए।
अनुबंधों की बताई गई कुल कीमत 2 करोड़ न्यू ताइवान डॉलर से अधिक है, सटीक प्रकाशित राशि नहीं। अलग-अलग अनुबंधों की रकम, हर मिशन में सॉफ्टवेयर लगाए जाने की तारीखें या शामिल विदेशी कार्यालयों की सूची उपलब्ध नहीं है। यह भी नहीं बताया गया कि सॉफ्टवेयर अब हटा दिया गया है, बदला गया है या उस पर पाबंदी लगाई गई है।
अब अहम निष्कर्ष होंगे प्रोग्रामों का तकनीकी आकलन और संदिग्ध खरीद अपराधों पर अभियोजकों के फैसले। रिपोर्ट जारी होने की समयसीमा या अगली सुनवाई की तारीख नहीं बताई गई है। इन निष्कर्षों के सामने आने तक, इस मामले को सॉफ्टवेयर के स्रोत को लेकर पुष्टि हुई चिंता से शुरू हुई आपराधिक खरीद जांच के रूप में समझना उचित है; प्रोग्राम से जुड़ा डेटा उल्लंघन सार्वजनिक रूप से साबित नहीं हुआ है।
मुख्य बातें
- अभियोजकों ने 12 अक्टूबर 2026 को 10 ठिकानों पर तलाशी और चार संदिग्धों से पूछताछ के निर्देश दिए।
- जांच 2023 से 2025 के बीच दिए गए 2 करोड़ न्यू ताइवान डॉलर से अधिक के सॉफ्टवेयर अनुबंधों से जुड़ी है।
- मंत्रालय ने पुष्टि की कि सॉफ्टवेयर की कुछ फाइलों में ग्वांगझोउ यीशिन टेक्नोलॉजी के हस्ताक्षर थे।
- जांचकर्ताओं को संदेह है कि तीन ताइवानी कंपनियों की आपूर्ति व्यवस्था के जरिए चीनी स्रोत कोड को दोबारा पैक किया गया।
- मंत्रालय का कहना है कि एक साल के कनेक्शन रिकॉर्ड की समीक्षा में असामान्य गतिविधि नहीं मिली और सॉफ्टवेयर में संवेदनशील जानकारी शामिल नहीं थी।
- खरीद नियमों के उल्लंघन, धोखाधड़ी और दस्तावेजों की जालसाजी की जांच हो रही है; दोष और सॉफ्टवेयर से जुड़ा डेटा उल्लंघन स्थापित नहीं हुआ है।
- लीक हुए 13 राजनयिक दस्तावेजों से जुड़े अलग निष्कर्ष को इस सॉफ्टवेयर मामले से नहीं जोड़ा गया है।