फोन अलर्ट और एन्क्रिप्शन उन्नयन दो अलग-अलग खतरों को निशाना बनाते हैं
सिंगापुर एंड्रॉयड फोन के लिए एआई घोटाला-पहचान मॉडल विकसित कर रहा है और साथ ही ऐसे एन्क्रिप्शन की ओर लंबी अवधि के बदलाव की रूपरेखा बना रहा है, जिसे भविष्य के क्वांटम कंप्यूटरों के खतरे का सामना करने के लिए तैयार किया गया है। 14 अक्टूबर, 2026 को सिंगापुर इंटरनेशनल साइबर वीक में घोषित इन उपायों में हेरफेर से तत्काल सुरक्षा और ऐसे खतरे की तैयारी, दोनों शामिल हैं जो सामने आने में कई साल ले सकता है।
विषय-सूची
- फोन अलर्ट और एन्क्रिप्शन उन्नयन दो अलग-अलग खतरों को निशाना बनाते हैं
- फोन मॉडल कब चेतावनी देगा
- निजी चैट डिवाइस पर ही रखना
- नुकसान घटने के बावजूद स्थानीय धोखाधड़ी महंगी
- सिंगापुर सुरक्षा उपायों को जोड़ना क्यों चाहता है
- Fairwind जरूरी प्रणालियों की कमजोरियों को निशाना बनाता है
- क्वांटम जोखिमों के लिए किसी बड़ी सफलता से पहले तैयारी जरूरी
- महत्वपूर्ण अवसंरचना के लिए 2031 का लक्ष्य
- सीड ग्रांट से बदलाव के व्यावहारिक परीक्षण शुरू
- मुख्य बातें
सिंगापुर की सरकारी प्रौद्योगिकी एजेंसी (GovTech) गूगल डीपमाइंड के साथ ऐसे मॉडल पर काम कर रही है जो उपयोगकर्ता के डिवाइस पर ही बातचीत का विश्लेषण करता है और निजी संदेश बाहरी सर्वरों पर भेजे बिना संभावित घोटालों की चेतावनी देता है। अलग से, महत्वपूर्ण सूचना अवसंरचना के मालिकों से 2031 तक क्वांटम सुरक्षा की ओर बदलाव पूरा करने की अपेक्षा है। अन्य संगठनों को 2035 तक इस दिशा में काम करने में मदद देने के लिए व्यापक मार्गदर्शन की योजना है।
धोखाधड़ी का पैमाना फोन परियोजना को तात्कालिक बनाता है। गूगल डीपमाइंड की घोटाला-पहचान संबंधी घोषणा के अनुसार, 2019 से सिंगापुर में दर्ज अपराधों में आधे से अधिक घोटाले हैं और इनसे 4 अरब सिंगापुरी डॉलर (S$) से अधिक का नुकसान हुआ है। सोशल इंजीनियरिंग, जिसमें अपराधी भरोसेमंद लगने वाली बातचीत के जरिये लोगों को पैसे या संवेदनशील जानकारी सौंपने के लिए राजी करते हैं, कुल नुकसान के 80% तक के लिए जिम्मेदार है।
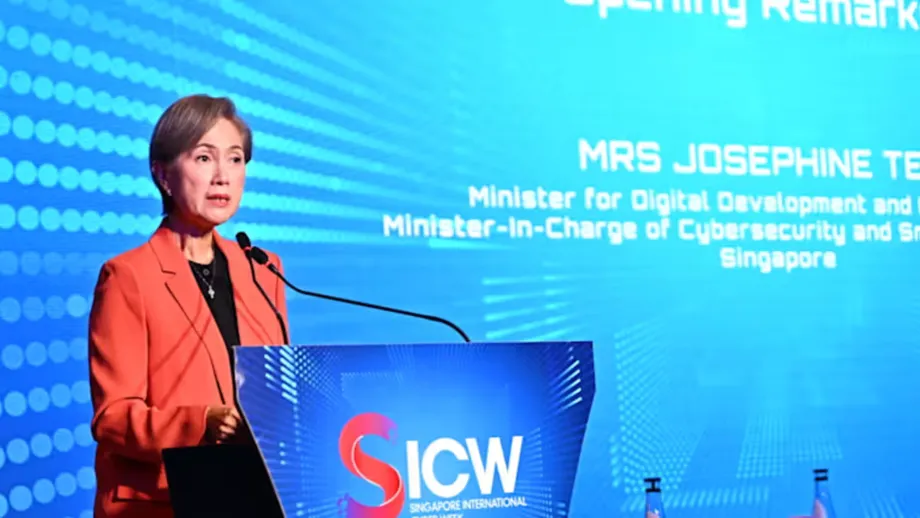
डिजिटल विकास और सूचना मंत्री तथा साइबर सुरक्षा और स्मार्ट नेशन समूह की प्रभारी मंत्री जोसेफिन तेओ ने कहा कि शुरुआती पहचान से उपयोगकर्ताओं की बातचीत की निजता बनाए रखते हुए उनकी सुरक्षा की जा सकती है।
"अगर हमारे डिवाइस हेरफेर के संकेतों को शुरुआती चरण में पहचान सकें, तो हम संभावित पीड़ितों को वित्तीय नुकसान या लॉगिन जानकारी गंवाने से बचने में मदद कर सकते हैं, और उनके निजी संदेश उनके डिवाइस पर ही रहेंगे," उन्होंने कहा।
ये घोषणाएं अलग-अलग कमजोरियों का समाधान करती हैं। घोटाला-पहचान मॉडल का लक्ष्य बातचीत के दौरान धोखे को पहचानना है। क्वांटम कार्यक्रम का उद्देश्य पर्याप्त रूप से शक्तिशाली क्वांटम कंप्यूटरों से खतरा पैदा होने से पहले कमजोर क्रिप्टोग्राफी को बदलना है।
फोन मॉडल कब चेतावनी देगा
गूगल डीपमाइंड के अनुसार, यह प्रणाली उसके हल्के Gemma मॉडल का इस्तेमाल करती है, जिसे सिंगापुर में आम घोटाला-बातचीत पहचानने के लिए अनुकूलित किया गया है। यह केवल संदिग्ध लिंक या ज्ञात दुर्भावनापूर्ण वेबसाइटों पर निर्भर रहने के बजाय, बातचीत के उन पैटर्न को पहचानती है जो किसी व्यक्ति के साथ हेरफेर किए जाने का संकेत देते हैं।
इसकी रूपरेखा दो चरणों में काम करती है। पहले, एक छोटा वर्गीकरण मॉडल बहुत कम ऊर्जा का उपयोग करते हुए आने वाले संदेशों में संभावित खतरों की छंटाई करता है। अगर वह किसी बातचीत को चिह्नित करता है, तो अनुकूलित Gemma मॉडल बातचीत के बड़े हिस्से का मूल्यांकन करता है, ताकि यह तय किया जा सके कि चेतावनी उचित है या शुरुआती संदेह गलत था।
यह बंटवारा इसलिए अहम है क्योंकि फोन की बैटरी और कंप्यूटिंग क्षमता सीमित होती है। वर्गीकरण मॉडल जानकारी को अलग-अलग श्रेणियों में बांटता है। शुरुआती जांच के लिए छोटे मॉडल का इस्तेमाल करने से हर संदेश पर अधिक संसाधन मांगने वाला संदर्भ-आधारित विश्लेषण चलाने की जरूरत नहीं पड़ती।
हेरफेर का पता चलने पर प्रणाली डिवाइस पर चेतावनी दिखाती है और संवेदनशील जानकारी साझा करने या पैसे भेजने से पहले रुकने को कहती है। इसका बताया गया काम संभावित नुकसानदायक फैसले को रोकने के लिए बीच में चेतावनी देना है, न कि भुगतान को अपने-आप रोकना या बातचीत के सुरक्षित होने की गारंटी देना।
प्रस्तावित मॉडल WhatsApp और Telegram जैसे मैसेजिंग ऐप पर लिखित बातचीत का विश्लेषण करने के लिए बनाया जा रहा है। गूगल ने इसकी जारी होने की तारीख, इंस्टॉल करने के निर्देश या इसे एंड्रॉयड का डिफॉल्ट फीचर बनाने के बारे में कोई घोषणा नहीं की है। घोषणा में पहचान की सटीकता, गलत चेतावनियों की दर या बैटरी की खपत के माप भी नहीं दिए गए हैं, इसलिए ये व्यावहारिक सवाल अनुत्तरित हैं।
निजी चैट डिवाइस पर ही रखना
इसकी निजता-संबंधी व्यवस्था इस बात पर आधारित है कि विश्लेषण कहां होता है। पारंपरिक पहचान प्रणालियों में संदेशों को जांच के लिए दूरस्थ सर्वर पर भेजा जा सकता है। यहां मॉडल बातचीत के डेटा को स्थानीय स्तर पर प्रोसेस करता है, इसलिए घोटाले का आकलन करने के लिए निजी बातचीत को फोन से बाहर भेजना जरूरी नहीं है।
यह तरीका उन मैसेजिंग सेवाओं के लिए प्रासंगिक है जिनमें एन्क्रिप्शन के चलते सिर्फ बातचीत करने वाले लोग ही संदेश पढ़ सकते हैं। प्लेटफॉर्म को अपने सर्वर पर संदेशों की जांच करने देने के बजाय, प्रस्तावित सुरक्षा वहीं काम करती है जहां उपयोगकर्ता उन्हें पहले से पढ़ सकता है: डिवाइस पर।
गूगल डीपमाइंड का कहना है कि बातचीत तक पहुंच के लिए उपयोगकर्ता की सहमति जरूरी होगी और मॉडल लागू होने पर न तो गूगल और न ही सिंगापुर सरकार उपयोगकर्ताओं की बातचीत तक पहुंच पाएगी। ये प्रस्तावित रूपरेखा के बारे में बयान हैं, इस बात की घोषणा नहीं कि यह सुविधा पहले से सभी के लिए उपलब्ध है।
GovTech के भरोसा और सुरक्षा निदेशक मार्क चेन ने इस सहयोग को निजता छोड़े बिना लक्षित घोटालों का पता लगाने की कोशिश बताया।
घोटालों से लड़ने का मतलब व्यक्तिगत निजता का त्याग करना नहीं होना चाहिए। गूगल डीपमाइंड के साथ मिलकर हम उन्नत एआई सुरक्षा सीधे नागरिकों के डिवाइस तक ला रहे हैं। इससे निजी संवाद पूरी तरह गोपनीय रखते हुए, अत्यधिक लक्षित स्थानीय घोटाले की कोशिशों को वास्तविक समय में पकड़ना संभव होगा।
गूगल डीपमाइंड मॉडल को प्रशिक्षित करने और उसका इस्तेमाल करने में भी फर्क बताता है। प्रशिक्षण GovTech के प्रबंधित Google Cloud Platform परिवेश में हुआ, जहां डेटा अलग-थलग रखा गया। उसका कहना है कि प्रशिक्षण में निजी या व्यक्तिगत पहचान योग्य जानकारी शामिल नहीं थी; इसके बजाय घोटालों की रिपोर्टों और खुफिया फीड से तैयार अनाम डेटा सेट इस्तेमाल किए गए।
नुकसान घटने के बावजूद स्थानीय धोखाधड़ी महंगी
मॉडल के प्रशिक्षण में सार्वजनिक संस्थानों, बैंकों और स्थानीय जानी-मानी हस्तियों का रूप धरने के साथ-साथ क्षेत्रीय घोटाला योजनाएं भी शामिल हैं। गूगल डीपमाइंड का कहना है कि सामान्य मॉडल धोखे के इन स्थानीय तौर-तरीकों को पहचानने में मुश्किल महसूस कर सकते हैं। इसलिए सामान्य सामाजिक बातचीत और पैसे या लॉगिन जानकारी सौंपने के दबाव के बीच फर्क करने के लिए मॉडल को अनुकूलित करना जरूरी है।
परीक्षण में कृत्रिम संवादों और स्थानीय भाषा के डेटा संग्रह का इस्तेमाल किया गया, जिनमें स्थानीय बोलचाल के तरीकों को दर्शाने के लिए तैयार बातचीत भी शामिल थी। गूगल का कहना है कि घोटालों के तरीके बदलने पर प्रशिक्षण जारी रहेगा। इसका उद्देश्य अपराधियों के संवाद के तरीके बदलने के साथ मॉडल को प्रासंगिक बनाए रखना है, ताकि वह ज्ञात तौर-तरीकों की किसी स्थिर सूची पर हमेशा निर्भर न रहे।
तेओ ने एक स्थानीय पेशेवर का उदाहरण दिया, जिसने एक मनगढ़ंत ऑनलाइन बैठक में हिस्सा लेने के बाद करीब S$5 मिलियन ट्रांसफर कर दिए। बैठक में प्रधानमंत्री लॉरेंस वोंग और अन्य वरिष्ठ अधिकारी दिखाई दिए थे। उनके मुताबिक अपराधियों ने बैठक को विश्वसनीय बनाने के लिए डीपफेक तकनीक का इस्तेमाल किया और भुगतान को एक सार्थक वैश्विक उद्देश्य में सहयोग के तौर पर पेश किया।
डीपफेक ऐसी कृत्रिम ऑडियो या वीडियो सामग्री होती है जो किसी असली व्यक्ति की नकल करती है। यह मामला दिखाता है कि किसी चीज का जाना-पहचाना लगना भरोसे का भरोसेमंद संकेत नहीं है। हालांकि, इससे यह साबित नहीं होता कि प्रस्तावित टेक्स्ट विश्लेषण मॉडल किसी मनगढ़ंत वीडियो बैठक का पता लगा लेगा।
पुलिस के आंकड़ों के अनुसार, 2026 के पहले छह महीनों में 16,821 मामलों में घोटालों से S$410.6 मिलियन का नुकसान हुआ। एक साल पहले की समान अवधि के मुकाबले मामलों में 14.4% और नुकसान में 17.9% की कमी आई। फिर भी दर्ज हर मामले में औसतन करीब S$24,410 का नुकसान हुआ, जो S$410.6 मिलियन को 16,821 से भाग देने पर निकलता है। यह औसत नहीं बताता कि नुकसान किस तरह बंटा था, लेकिन इससे बची हुई समस्या का वित्तीय पैमाना सामने आता है।
सिंगापुर सुरक्षा उपायों को जोड़ना क्यों चाहता है
फोन मॉडल व्यापक प्रतिक्रिया का एक हिस्सा है। तेओ ने घोटाले की ऐसी पूरी प्रक्रिया का जिक्र किया जो सोशल मीडिया से शुरू होकर मैसेजिंग सेवा तक जा सकती है, फिर फोन कॉल के जरिये आगे बढ़ सकती है और किसी वित्तीय संस्थान के माध्यम से पैसे ट्रांसफर करने पर खत्म हो सकती है। हर संगठन को खतरे का कोई संकेत दिख सकता है, लेकिन पूरी कड़ी नहीं।
तेओ ने कहा कि अलग-अलग संगठनों में पहचान मजबूत करना काफी नहीं होगा, जब तक एक जगह के सुरक्षा उपाय दूसरी जगह कार्रवाई शुरू न कर सकें।
इसलिए हर संगठन को घोटाले रोकने में बेहतर बना देना ही काफी नहीं है। हमें अपने सुरक्षा उपायों को आपस में जोड़ना होगा, ताकि व्यवस्था के एक हिस्से में मिला संकेत कहीं और कार्रवाई शुरू कर सके।
सिंगापुर निजी बातचीत से परे खतरों की जांच के लिए पहले से एआई का इस्तेमाल करता है। GovTech और सिंगापुर पुलिस बल का Scam Analytics and Tactical Intervention System (SATIS) रोजाना 600,000 से अधिक वेबसाइटों को स्कैन कर उनका आकलन करता है और प्रत्येक को कुछ ही सेकंड में प्रोसेस करता है। यह हर महीने करीब 20,000 दुर्भावनापूर्ण वेबसाइटों को बाधित करता है और अब संदिग्ध मोबाइल नंबरों तथा ऑनलाइन प्लेटफॉर्म को भी कवर करता है।
दोनों प्रणालियों के उद्देश्य अलग हैं। SATIS घोटालेबाजों द्वारा इस्तेमाल किए जाने वाले डिजिटल ढांचे को निशाना बनाता है; फोन मॉडल बातचीत के भीतर मनाने या बहकाने के संकेत खोजता है। दोनों मिलकर यह फर्क दिखाते हैं कि किसी दुर्भावनापूर्ण वेबसाइट को हटाना और किसी को भरोसेमंद लगने वाले संदेश पर कार्रवाई करने से पहले चेताना अलग बातें हैं। नए फोन अलर्ट को अन्य संगठनों से जोड़ने की कोई विस्तृत व्यवस्था घोषित नहीं की गई है।
सहयोग सिंगापुर से बाहर भी फैला है। सिंगापुर की पहल पर घोटाला नीतियों और सर्वोत्तम तरीकों से संबंधित ASEAN मार्गदर्शिका को 2026 की शुरुआत में सदस्य देशों ने मंजूरी दी थी। तेओ की व्यापक दलील थी कि न तो अकेली सरकार और न ही कोई एक देश, कई सेवाओं और सीमाओं के पार फैलने वाले खतरों का पूरी तरह मुकाबला कर सकता है।
Fairwind जरूरी प्रणालियों की कमजोरियों को निशाना बनाता है
गूगल ने 14 अक्टूबर को अलग से घोषणा की कि सिंगापुर उसके Fairwind कार्यक्रम में भाग लेगा। इसके तहत सरकार को कमजोरियां खोजने, उनकी पुष्टि करने और उन्हें ठीक करने के लिए उन्नत एआई साइबर सुरक्षा उपकरण मिलेंगे।
गूगल का कहना है कि ये उपकरण हफ्तों का काम मिनटों में पूरा कर सकते हैं। इसका घोषित उद्देश्य हमलावरों के उनका फायदा उठाने से पहले कमजोरियों को ठीक करना और जरूरी प्रणालियों तथा सेवाओं में व्यवधान का जोखिम घटाना है।
Fairwind और घोटाला-पहचान मॉडल अलग-अलग समस्याओं से निपटते हैं। Fairwind का संबंध सॉफ्टवेयर और प्रणालियों की कमजोरियों से है। फोन मॉडल का संबंध बातचीत के जरिये किसी व्यक्ति को धोखा देने की कोशिशों से है, भले ही मैसेजिंग सॉफ्टवेयर अपने तय तरीके से काम कर रहा हो।
गति में सुधार के दावे के साथ सिंगापुर की प्रणालियों के विस्तृत परिणाम नहीं दिए गए हैं। यह कार्यक्रम की अपेक्षित क्षमता बताता है, न कि सरकारी कामकाज में दर्ज कमी का मापा हुआ आंकड़ा। फिर भी, दोनों पहल एक ही नीतिगत विकल्प को दर्शाती हैं: अपराधी भी एआई का इस्तेमाल कर सकते हैं, इसलिए उसे छोड़ने के बजाय रक्षा के लिए इस्तेमाल करना।
क्वांटम जोखिमों के लिए किसी बड़ी सफलता से पहले तैयारी जरूरी
क्वांटम से जुड़े उपाय क्रिप्टोग्राफी पर केंद्रित हैं। ये गणितीय तकनीकें जानकारी की सुरक्षा करती हैं और यह भरोसा स्थापित करने में मदद करती हैं कि डिजिटल संवादों तथा लेन-देन पर भरोसा किया जा सकता है। पर्याप्त रूप से शक्तिशाली क्वांटम कंप्यूटर मौजूदा समय में वित्तीय लेन-देन, संवेदनशील संवाद और डिजिटल प्रणालियों की सुरक्षा में इस्तेमाल होने वाले कुछ तरीकों को तोड़ सकता है।
क्वांटम कंप्यूटिंग, पारंपरिक कंप्यूटरों से अलग तरीके से गणना करने के लिए क्वांटम भौतिकी के सिद्धांतों का इस्तेमाल करती है। चिंता यह नहीं है कि एन्क्रिप्शन के हर तरीके पर सुरक्षा खतरा पहले से मंडरा रहा है, बल्कि यह है कि जब मशीनें जरूरी क्षमता हासिल कर लेंगी, तो व्यापक रूप से इस्तेमाल होने वाले कुछ तरीके कमजोर पड़ सकते हैं।
तेओ ने समय को अनिश्चित बताते हुए समझाया कि संगठनों को अभी से तैयारी क्यों करनी चाहिए।
"हम नहीं जानते कि यह कब होगा। लेकिन हम जानते हैं कि हमें इसके लिए तैयारी करनी चाहिए। बुरे इरादे वाले लोग पहले से ही संवेदनशील एन्क्रिप्टेड डेटा चुराने की कोशिश में हैं और भविष्य में क्वांटम कंप्यूटरों से उसे डिक्रिप्ट करने का इंतजार कर रहे हैं," उन्होंने कहा।
इससे उस जानकारी के लिए मौजूदा जोखिम पैदा होता है जिसे कई वर्षों तक गोपनीय रहना जरूरी है। कोई हमलावर आज एन्क्रिप्टेड डेटा जुटाकर उसे तब तक रख सकता है, जब तक भविष्य की तकनीक से उसे डिक्रिप्ट करना संभव न हो जाए। इसलिए किसी रहस्य को गोपनीय रखने की अवधि भी उतनी ही अहम है जितनी उसकी सुरक्षा की मौजूदा मजबूती।
बड़े संगठनों को बदलाव पूरा करने में कई साल लग सकते हैं। उन्हें जोखिमों का आकलन करना, डेटा और प्रणालियों को प्राथमिकता देना, कमजोर एन्क्रिप्शन पहचानना, आपूर्तिकर्ताओं के साथ तालमेल करना, विकल्पों का परीक्षण करना और चरणबद्ध तरीके से बदलाव करना होगा। क्वांटम कंप्यूटिंग में बड़ी सफलता की पुष्टि होने तक इंतजार करने से इस काम के लिए समय कम पड़ सकता है।
महत्वपूर्ण अवसंरचना के लिए 2031 का लक्ष्य
साइबर सुरक्षा एजेंसी ऑफ सिंगापुर (CSA) ने जून में महत्वपूर्ण सूचना अवसंरचना के मालिकों के लिए बदलाव के पड़ावों से जुड़ा मार्गदर्शन जारी किया था। इनमें जरूरी सेवाओं को सहारा देने वाली कंप्यूटर प्रणालियां शामिल हैं और इनके मालिकों से 2031 तक बदलाव पूरा करने की अपेक्षा है।
इसमें ऊर्जा, पानी, बैंकिंग और वित्त, स्वास्थ्य सेवा, परिवहन, इन्फोकॉम, मीडिया, सुरक्षा और आपातकालीन सेवाएं तथा सरकार शामिल हैं। इन प्रणालियों में खराबी से उन्हें चलाने वाले संगठन से कहीं आगे तक सेवाएं प्रभावित हो सकती हैं। इसीलिए बदलाव कार्यक्रम में इन्हें प्राथमिकता दी गई है।
सिंगापुर अन्य संगठनों को 2035 तक बदलाव की दिशा में काम करने में मदद देने के लिए भी मार्गदर्शन की योजना बना रहा है। तेओ ने ऐसे संगठनों का जिक्र किया जिनके पास ऐसी जानकारी है जिसे कई वर्षों तक गोपनीय रखना जरूरी है, साथ ही संचार और डिजिटल लेन-देन जैसी अहम सेवाओं के प्रदाताओं का भी।
इन दोनों लक्ष्यों को एक जैसी अनिवार्य शर्तें नहीं समझना चाहिए। 2031 की अपेक्षा महत्वपूर्ण अवसंरचना के मालिकों के लिए CSA के मार्गदर्शन से जुड़ी है। 2035 अन्य संगठनों के लिए व्यापक बदलाव लक्ष्य है, जिसके लिए सिंगापुर मार्गदर्शन जारी करने की योजना बना रहा है। इनमें से कोई भी तारीख यह अनुमान नहीं है कि क्वांटम कंप्यूटर मौजूदा क्रिप्टोग्राफी को कब तोड़ पाएंगे।
सीड ग्रांट से बदलाव के व्यावहारिक परीक्षण शुरू
नई क्वांटम सुरक्षा किकस्टार्टर ग्रांट सीमित अवधि के लिए वित्तीय मदद देगी, ताकि संगठन योजना बनाने से आगे बढ़कर उसे लागू कर सकें। इसका मकसद व्यावहारिक मुश्किलों को सामने लाना, वास्तविक कामकाजी माहौल में समाधान आजमाना और व्यापक स्तर पर लागू करने से पहले अनुभव जुटाना है।
यह ग्रांट सभी संगठनों के लिए खुली है, लेकिन प्राथमिकता महत्वपूर्ण सूचना अवसंरचना के मालिकों को दी जाएगी। वित्तपोषित पायलट परियोजनाएं छह महीने तक चल सकती हैं और इन्हें संगठन के भीतर या समाधान प्रदाताओं के साथ मिलकर किया जा सकता है। कार्यक्रम की अवधि 1 नवंबर से 31 अक्टूबर, 2027 तक बताई गई है; ग्रांट के विवरण में शुरुआत का वर्ष स्पष्ट रूप से नहीं दिया गया है।
प्राथमिकता वाली परियोजनाओं में किसी पूरे ऐप्लिकेशन या प्रणाली को बदलना और क्रिप्टोग्राफी की पहचान कर उसकी सूची तैयार करना शामिल है। सूची तैयार करने का मतलब यह पता लगाना है कि क्रिप्टोग्राफिक तरीकों का इस्तेमाल कहां-कहां हो रहा है, ताकि संगठन तय कर सके कि किन चीजों को बदलना है और किन आपूर्तिकर्ताओं या प्रणालियों से तालमेल जरूरी है।
घोषित समय-क्रम इस प्रकार है:
- जून 2026: CSA ने महत्वपूर्ण सूचना अवसंरचना के मालिकों के लिए बदलाव के पड़ावों का मार्गदर्शन जारी किया।
- 14 अक्टूबर, 2026: सिंगापुर इंटरनेशनल साइबर वीक के दौरान फोन घोटाला-पहचान मॉडल, क्वांटम बदलाव की व्यापक योजनाओं और गूगल के साइबर सुरक्षा सहयोग की घोषणा हुई।
- 1 नवंबर: क्वांटम सुरक्षा ग्रांट कार्यक्रम शुरू होने की घोषित तारीख।
- 31 अक्टूबर, 2027: ग्रांट कार्यक्रम समाप्त होने की घोषित तारीख; प्रत्येक वित्तपोषित पायलट परियोजना छह महीने तक चल सकती है।
- 2031: महत्वपूर्ण सूचना अवसंरचना के मालिकों से बदलाव पूरा करने की अपेक्षित तारीख।
- 2035: नियोजित मार्गदर्शन के तहत अन्य संगठनों के लिए व्यापक बदलाव लक्ष्य।
घोषणा में ग्रांट की रकम नहीं बताई गई है। एंड्रॉयड मॉडल की जारी होने की तारीख भी घोषित नहीं हुई है। फिलहाल अगले कदमों में घोटाला सुरक्षा को इंस्टॉल करने और इस्तेमाल करने से जुड़ी अधिक जानकारी देना और एन्क्रिप्शन बदलाव के लिए संगठनों को तैयार करने वाले व्यावहारिक पायलट शामिल हैं।
मुख्य बातें
- GovTech और गूगल डीपमाइंड एंड्रॉयड के लिए ऐसा घोटाला-पहचान मॉडल विकसित कर रहे हैं जो बातचीत का विश्लेषण डिवाइस पर करता है और हेरफेर की चेतावनी देता है।
- इसकी रूपरेखा में उपयोगकर्ता की सहमति जरूरी है और निजी बातचीत डिवाइस पर ही रखने का लक्ष्य है।
- 2026 की पहली छमाही में सिंगापुर में घोटालों के 16,821 मामलों में S$410.6 मिलियन का नुकसान हुआ, हालांकि एक साल पहले की तुलना में आंकड़े घटे।
- गूगल का Fairwind कार्यक्रम सिंगापुर को साइबर सुरक्षा की कमजोरियां अधिक तेजी से खोजने, उनकी पुष्टि करने और उन्हें ठीक करने के लिए एआई उपकरण देगा।
- महत्वपूर्ण सूचना अवसंरचना के मालिकों से 2031 तक क्वांटम सुरक्षा की ओर बदलाव पूरा करने की अपेक्षा है। अन्य संगठनों के लिए व्यापक लक्ष्य 2035 है।
- नई ग्रांट से क्वांटम सुरक्षा के व्यावहारिक पायलट को मदद मिलेगी। ये छह महीने तक चल सकते हैं और इनमें महत्वपूर्ण अवसंरचना के मालिकों को प्राथमिकता दी जाएगी।