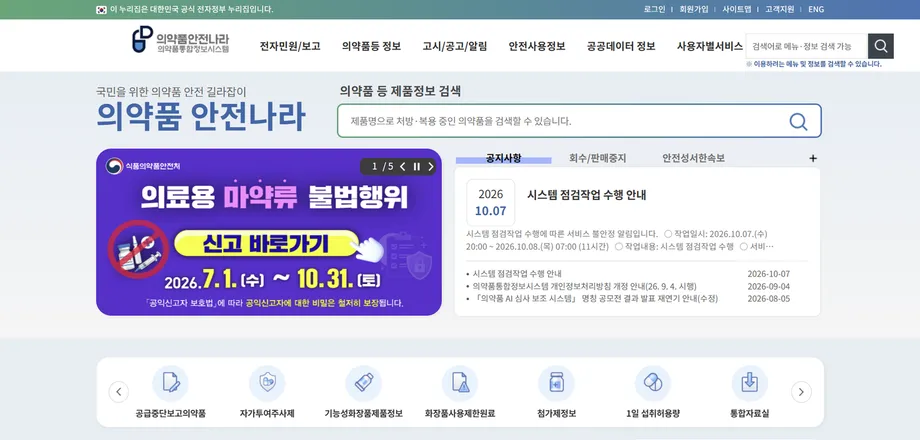
बिना लॉगिन के उपलब्ध थीं प्रतिबंधित फाइलें
दक्षिण कोरिया का खाद्य एवं औषधि सुरक्षा मंत्रालय जांच के घेरे में है। सांसद ली सोही ने बताया कि उनके कार्यालय ने नियामक की औषधि सूचना प्रणाली से 2,672 क्लिनिकल ट्रायल दस्तावेज सार्वजनिक रूप से उपलब्ध जनरेटिव आर्टिफिशियल इंटेलिजेंस सेवा का इस्तेमाल कर डाउनलोड किए। इसके लिए न तो लॉगिन करना पड़ा, न पासवर्ड डालना और न ही किसी सर्वर में सेंध लगानी पड़ी।
विषय-सूची
- बिना लॉगिन के उपलब्ध थीं प्रतिबंधित फाइलें
- दस्तावेजों की संख्या क्या बताती है
- एआई ने क्या किया और क्या अब भी अज्ञात है
- सूचना देने और पहुंच रोकने के समय पर मतभेद
- संसदीय पहुंच और जनहित का अपवाद
- जेनसेल मामला बहस में क्यों आया
- एजेंसी की प्रतिक्रिया भी जांच के घेरे में
- जांच में किन बातों का पता लगाना होगा
- मुख्य बातें
राष्ट्रीय संसद की स्वास्थ्य एवं कल्याण समिति की 13 अक्टूबर 2026 की समीक्षा में पेश आंकड़े दो अलग-अलग जोखिम दिखाते हैं। प्राप्त दस्तावेजों में से 839 में कंपनियों की गोपनीय मानी गई जानकारी थी, जबकि 2,208 में आवेदन जमा करने के जिम्मेदार कर्मचारियों के मोबाइल फोन नंबर थे। अन्य जानकारी में नाम, ईमेल पते, मूल्यांकन के नतीजे और क्लिनिकल ट्रायल विश्लेषण में शामिल प्रतिभागियों के समूह भी थे।
समिति की सदस्य और पीपल पावर पार्टी की सांसद ली ने कहा कि ये दस्तावेज दवा कंपनियों, अस्पतालों, विश्वविद्यालयों और शोध संस्थानों की ओर से जमा की गई सामग्री का हिस्सा थे। सार्वजनिक वेबसाइट पर जानकारी छिपी हुई दिखती थी, लेकिन मूल फाइलों में वह उपलब्ध थी।
नियामक ने कहा कि वह कारण और इस बात की जांच कर रहा है कि उजागर जानकारी में वास्तविक क्लिनिकल ट्रायल के नतीजे थे या नहीं। इसकी आयुक्त ओह यू-क्यॉन्ग ने संसदीय समीक्षा में बताया कि उसी सुबह तड़के पहुंच रोक दी गई थी और एजेंसी व्यापक प्रणाली की जांच कर रही थी।
मुख्य सवाल यह है कि गोपनीयता का फैसला तकनीकी रूप से लागू करने में कहां चूक हुई। ली के कार्यालय के मुताबिक, एजेंसी ने क्लिनिकल ट्रायल और मंजूरी के रिकॉर्ड के लिए संसद के अनुरोध बार-बार ठुकराए थे। उसी साल उनके कार्यालय के पांच अनुरोध भी खारिज किए गए। औपचारिक निगरानी के रास्ते जिन दस्तावेजों तक पहुंच नहीं मिल सकी, वे बाहरी तौर पर फिर भी हासिल किए जा सकते थे।
फाइलों तक पहुंचने का बताया गया तरीका सार्वजनिक नहीं किया गया। नियामक को सूचना देने और उसके यह आश्वासन देने के बाद कि इसी तरह के डाउनलोड रोक दिए गए हैं, मामले का खुलासा हुआ। इससे जांच का ध्यान इसे दोहराने के निर्देशों के बजाय उजागर हुई जानकारी के दायरे और एजेंसी की प्रतिक्रिया पर केंद्रित रहा।
दस्तावेजों की संख्या क्या बताती है
2,672 दस्तावेज ली के कार्यालय द्वारा हासिल किए गए दस्तावेजों की संख्या है; यह उन सभी फाइलों की पुष्टि की गई कुल संख्या नहीं है जिन तक पहुंच संभव थी। समीक्षा के विवरण के अनुसार, प्रभावित प्रणाली की पूरी सूची या अन्य उपयोगकर्ताओं द्वारा किए गए डाउनलोड की कुल संख्या सार्वजनिक रूप से तय नहीं की गई है।
मोबाइल फोन नंबर वाले 2,208 दस्तावेज इस संग्रह का लगभग 82.6% हैं। गोपनीय कंपनी जानकारी वाले 839 दस्तावेज लगभग 31.4% हैं। इन श्रेणियों में एक ही दस्तावेज शामिल हो सकता है, इसलिए दोनों को जोड़ने से अलग-अलग प्रभावित दस्तावेजों की सही संख्या नहीं मिलेगी।
ये दस्तावेजों की संख्या है, लोगों या कंपनियों की नहीं। एक व्यक्ति का संपर्क विवरण कई फाइलों में हो सकता है और एक दस्तावेज में एक से अधिक लोगों की जानकारी हो सकती है। इसलिए जिन लोगों का विवरण उजागर हुआ, उनकी संख्या अज्ञात है।
ली के कार्यालय के अनुसार, दस्तावेजों में संपर्क जानकारी के अलावा भी काफी कुछ था। उनमें दवा की प्रभावशीलता और गंभीर प्रतिकूल प्रतिक्रियाओं से जुड़े निष्कर्ष थे। जांची गई फाइलों में मूल्यांकन के नतीजे और विश्लेषण में शामिल प्रतिभागियों के समूहों की जानकारी भी मिली। विश्लेषण समूह उन ट्रायल प्रतिभागियों का समूह होता है जिनका डेटा किसी खास गणना में शामिल किया जाता है, जैसे प्रभावशीलता या सुरक्षा का आकलन।
यह घटना कुछ राष्ट्रीय विश्वविद्यालय अस्पतालों में मरीजों और कर्मचारियों की जानकारी उजागर होने की अलग-अलग खबरों के बाद हुई, लेकिन इन मामलों और इस घटना के बीच कोई तकनीकी संबंध स्थापित नहीं हुआ है। यह भी नहीं दिखाया गया है कि इस मामले में ऐसे ट्रायल प्रतिभागियों के रिकॉर्ड शामिल थे जिनकी पहचान की जा सकती हो। यहां खास तौर पर बताई गई निजी जानकारी कर्मचारियों और आवेदन से जुड़े संपर्कों की है।
एआई ने क्या किया और क्या अब भी अज्ञात है
समीक्षा के दौरान ली ने कहा कि दवा सूचना मंच ‘उइयाक्पुम सेफ्टी कोरिया’ से फाइलें हासिल करने के लिए चैटजीपीटी का इस्तेमाल किया गया। अन्य विवरणों में जनरेटिव एआई का अधिक सामान्य रूप से उल्लेख किया गया। ली के मुताबिक, डाउनलोड के लिए न तो प्रमाणीकरण की जरूरत थी और न ही हैकिंग की।
जनरेटिव एआई उपयोगकर्ता को सूचना सेवाओं के साथ काम करने में मदद कर सकता है, लेकिन उसकी भागीदारी से यह साबित नहीं होता कि प्रणाली ने कोई सुरक्षा नियंत्रण तोड़ा। इसके बजाय, उपलब्ध विवरण संकेत देते हैं कि वेबसाइट पर प्रतिबंधित होने के बावजूद फाइलें हासिल की जा सकती थीं। किसी वेबपेज पर जानकारी को दिखने से छिपाना और उस जानकारी वाली फाइल तक पहुंच रोकना अलग-अलग बातें हैं।
तकनीकी खामी का सटीक कारण अभी तय नहीं हुआ है। नियामक ने सार्वजनिक रूप से यह नहीं बताया कि समस्या दस्तावेजों की अनुमति, फाइलें उपलब्ध कराने के तरीके या सेवा के किसी अन्य हिस्से में थी। इसलिए किसी खास सॉफ्टवेयर खामी को पक्के तौर पर कारण बताना अभी जल्दबाजी होगी।
विदेशी प्रतिस्पर्धियों या हैकिंग समूहों के सामग्री हासिल करने की ली की चेतावनी उजागर जानकारी की संभावित पहुंच को लेकर थी। यह इस बात का सबूत नहीं थी कि इनमें से किसी ने वास्तव में फाइलें डाउनलोड कीं। किसने फाइलों तक पहुंच बनाई, यह जानने के लिए प्रणाली के रिकॉर्ड की जांच जरूरी है।
सूचना देने और पहुंच रोकने के समय पर मतभेद
संसदीय चर्चा में ली द्वारा एजेंसी को सूचना देने के समय और आयुक्त के घटना से अवगत होने के समय के बीच अंतर सामने आया। 13 अक्टूबर की समीक्षा में बताई गई घटनाओं का क्रम इस प्रकार था:
- 11 अक्टूबर 2026: ली के मुताबिक, उनके कार्यालय ने जानकारी मांगने के अनुरोध के जरिए नियामक को सचेत किया, लेकिन कोई ठोस जवाब नहीं मिला।
- 12 अक्टूबर: ओह ने कहा कि एजेंसी को डेटा उजागर होने की जानकारी मिली। उन्होंने उस रात हुई बैठक और सांसद के कार्यालय से तुरंत संपर्क करने के निर्देशों का जिक्र किया।
- 13 अक्टूबर तड़के: ओह ने कहा कि पहुंच की अनुमतियां रोक दी गईं।
- 13 अक्टूबर: ली ने राष्ट्रीय संसद की समीक्षा में दस्तावेजों की संख्या पेश की और कार्रवाई का लिखित ब्यौरा मांगा।
13 अक्टूबर को प्रकाशित खबरों में बताया गया कि नियामक द्वारा इसी तरह के डाउनलोड रोकने की बात कहने के बाद मामले का खुलासा किया गया। यह क्रम एजेंसी के उस बयान से मेल खाता है कि प्रकाशन से पहले रोक लगाने का कदम उठाया गया था, लेकिन इससे स्वतंत्र रूप से यह साबित नहीं होता कि रोक पूरी तरह प्रभावी थी।
ली ने समीक्षा समाप्त होने से पहले एजेंसी से सूचना मिलने, समस्या का पता चलने और पहुंच रोकने के सटीक समय लिखित रूप में देने को कहा था। ये समय इसलिए अहम हैं कि उनसे पता चलेगा कि नियामक को चेतावनी मिलने के बाद कितनी देर तक पहुंच जारी रही और क्या चेतावनी प्रणाली के जिम्मेदार लोगों तक तुरंत पहुंचाई गई।
संसदीय पहुंच और जनहित का अपवाद
सुरक्षा घटना ने गोपनीयता नियमों के नियामक के इस्तेमाल को लेकर विवाद को भी तेज कर दिया। ली ने कहा कि पिछले दशक में क्लिनिकल ट्रायल, मंजूरी और समीक्षा से जुड़े दस्तावेज राष्ट्रीय संसद को नहीं दिए गए। 2026 में उनके कार्यालय के पांच अनुरोध ठुकराने के कारणों में कंपनियों की आपत्तियां भी शामिल थीं।
समीक्षा में पेश अधिक विशिष्ट आंकड़े दस साल में सार्वजनिक करने के 96 मामलों की सूची से जुड़े थे। ली के मुताबिक, इनमें से 95 गोपनीय रहे। अकेला सार्वजनिक किया गया मामला कंपनी के अनुरोध पर जारी हुआ था, न कि इसलिए कि नियामक ने स्वतंत्र रूप से इसे जनहित में जरूरी माना।
इस अंतर से यह समझने में मदद मिलती है कि सभी रिकॉर्ड जारी न किए जाने के व्यापक दावों और एक दस्तावेज जारी होने के आंकड़े में फर्क क्यों है। समीक्षा के आंकड़ों के अनुसार, सूचीबद्ध मामलों में एक बार जानकारी जारी की गई, लेकिन जनहित के आधार पर कोई खुलासा नहीं हुआ। इन आंकड़ों से एजेंसी के पास मौजूद हर रिकॉर्ड की स्थिति तय नहीं होती।
ली ने दलील दी कि औषधि मामलों का कानून जनहित की जरूरत होने पर जानकारी जारी करने की अनुमति देता है, लेकिन इस अपवाद का प्रभावी रूप से कभी इस्तेमाल नहीं हुआ। विवाद में दवाओं की प्रतिकूल प्रतिक्रियाओं और चिकित्सा संबंधी घटनाओं के रिकॉर्ड, साथ ही सांसदों द्वारा मांगी गई टीकों और उपचारों की मंजूरी एवं समीक्षा सामग्री शामिल थी।
जब पूछा गया कि क्या विवादित जानकारी जारी करने के फैसले में व्यावसायिक गोपनीयता और जनहित की तुलना दर्ज करने वाला कोई आंतरिक दस्तावेज मौजूद था, तो ओह ने कहा कि ऐसा कोई दस्तावेज नहीं है। इस जवाब से फैसले के आधार की जांच करना मुश्किल होता है, हालांकि इससे अपने आप यह साबित नहीं होता कि किसी तरह का विचार-विमर्श नहीं हुआ।
जेनसेल मामला बहस में क्यों आया
नियामक को लेकर ली की चुनौती में जेनसेल से जुड़े अनुरोध खास तौर पर केंद्र में थे। खबरों के अनुसार, कंपनी के संस्थापक को कोविड उपचार के क्लिनिकल ट्रायल की मंजूरी हासिल करने के लिए गलत जानकारी या अहम विवरणों के बिना जानकारी जमा करने से जुड़े दोषसिद्धि मामलों में अपील के बाद चार साल की जेल की सजा सुनाई गई थी।
ली ने साफ कहा कि यह दोषसिद्धि इस निष्कर्ष के बराबर नहीं है कि नियामक की मंजूरी खुद अनुचित थी। उन्होंने कहा कि उनका मकसद यह जांचना था कि एजेंसी ने आवेदन की समीक्षा कैसे की, उसने कौन-सी अतिरिक्त जानकारी मांगी और उसके फैसले के पीछे क्या सबूत थे।
ली के मुताबिक, नियामक ने व्यावसायिक गोपनीयता का हवाला देकर जेनसेल की मांगी गई समीक्षा सामग्री देने से इनकार किया था। बाहरी तौर पर उपलब्ध दस्तावेजों के साथ तुलना होने से यह इनकार और विवादास्पद बन गया: एजेंसी औपचारिक रूप से जानकारी जारी करने पर पाबंदियों का बचाव कर रही थी, जबकि सबूत थे कि उसके तकनीकी सुरक्षा उपाय गोपनीयता को भरोसेमंद ढंग से लागू नहीं कर पाए।
हालांकि, अपील में हुई दोषसिद्धि और जानकारी उजागर होने की जांच अलग-अलग सवालों से जुड़ी हैं। दोषसिद्धि ट्रायल आवेदन से संबंधित आचरण के बारे में है। सुरक्षा जांच नियामक की प्रणाली में दस्तावेजों तक पहुंच के बारे में है। इनमें से कोई भी दूसरे सवाल का जवाब तय नहीं करता। डाउनलोड किए गए दस्तावेजों और जेनसेल के मांगे गए रिकॉर्ड के बीच सटीक संबंध भी नहीं बताया गया।
एजेंसी की प्रतिक्रिया भी जांच के घेरे में
ली ने समस्या की सूचना दिए जाने के बाद नियामक के संचार के तरीके पर भी सवाल उठाए। उन्होंने कहा कि एजेंसी के अधिकारियों ने पहुंच के तरीके के बारे में पूछने के लिए एक पत्रकार से बार-बार संपर्क किया और राष्ट्रीय हितों को संभावित नुकसान का हवाला देकर खबर के प्रकाशन में देरी की मांग की, जबकि उनके कार्यालय से तथ्यों की पुष्टि तुरंत नहीं की गई।
एजेंसी ने अपने मकसद की अलग व्याख्या दी। ओह ने कहा कि अनुरोध का उद्देश्य यह सुनिश्चित करके आगे जानकारी उजागर होने से रोकना था कि पहुंच का मुद्दा सार्वजनिक होने से पहले रोक लगाने के उपाय लागू हों। उन्होंने माना कि सांसद के कार्यालय से तुरंत संपर्क किया जाना चाहिए था और अपर्याप्त स्पष्टीकरण के लिए माफी मांगी।
ओह ने कहा कि पिछली रात की बैठक में देर रात भी जल्द कार्यालय जाने के निर्देश दिए गए थे और उन्हें जानकारी थी कि संसदीय संपर्क अधिकारी कई बार वहां गए थे। इन संपर्कों का सटीक क्रम ली द्वारा मांगे गए लिखित ब्यौरे का हिस्सा बना रहा।
एक अन्य चर्चा डाउनलोड की गई सामग्री के साथ क्या किया जाना चाहिए, इस पर हुई। ली ने पूछा कि क्या फाइलें सार्वजनिक की जा सकती हैं। ओह ने जवाब दिया कि लगता है उन्हें नष्ट कर देना चाहिए। ली ने स्पष्ट किया कि वह फाइलें प्रकाशित करने का प्रस्ताव नहीं दे रही थीं, बल्कि यह पूछ रही थीं कि इतनी संवेदनशील मानी गई जानकारी के बावजूद उस कार्यालय से जल्दी संपर्क क्यों नहीं किया गया जिसके पास फाइलें थीं।
इस चर्चा में दो जिम्मेदारियां सामने आती हैं: गोपनीय और निजी जानकारी के आगे प्रसार को सीमित करना, और यह पता लगाने के लिए जरूरी सबूत सुरक्षित रखना कि क्या हुआ। ली ने प्रणाली के रिकॉर्ड तुरंत सुरक्षित रखने की अलग से मांग की। इन रिकॉर्ड से फाइलें व्यापक रूप से जारी किए बिना भी पहुंच की जानकारी मिल सकती है।
जांच में किन बातों का पता लगाना होगा
ली ने यह पता लगाने के लिए सर्वर तक पहुंच के रिकॉर्ड की व्यापक समीक्षा की मांग की कि दस्तावेज किसने डाउनलोड किए, जानकारी कब से उजागर थी और एजेंसी को इसका पता क्यों नहीं चला। उन्होंने यह जांचने की भी मांग की कि क्या अन्य प्रणालियों में ऐसी ही कमजोरियां थीं।
पहुंच के रिकॉर्ड से यह पता लगाने में मदद मिल सकती है कि फाइलें कब मांगी गईं और उन्हें कितने बड़े पैमाने पर हासिल किया गया। लेकिन जरूरी नहीं कि उनसे हर अनुरोध के पीछे मौजूद व्यक्ति की पहचान हो जाए, खासकर तब जब लॉगिन की जरूरत ही नहीं थी। विश्वसनीय ब्यौरे में दर्ज अनुरोधों, पूरे हुए डाउनलोड और जांचकर्ता वास्तव में जिन लोगों की पहचान की पुष्टि कर सकें, उनके बीच अंतर करना होगा।
नियामक को अब भी उजागर रिकॉर्ड की प्रकृति की पुष्टि, कारण की पहचान और प्रभावित जानकारी के पूरे दायरे का पता लगाना है। समीक्षा में जानकारी उजागर होने की कोई पुष्ट शुरुआत तिथि, बाहरी प्राप्तकर्ताओं की संख्या या बाद में दुरुपयोग का निष्कर्ष सामने नहीं आया।
ली ने संसदीय समीक्षा समाप्त होने तक पहुंच रोकने, समस्या का पहली बार पता चलने, रोक लगाने के वास्तविक समय और प्रेस से संपर्क के बारे में लिखित रिपोर्ट मांगी थी। पूरी तकनीकी जांच प्रकाशित करने की बाद की कोई तारीख उपलब्ध विवरणों में नहीं दी गई।
यह मामला जवाबदेही की दो अलग-अलग कसौटियों को सामने लाता है। गोपनीय रिकॉर्ड तक पहुंच पर प्रभावी सुरक्षा होनी चाहिए, जबकि वैध निगरानी से दस्तावेज रोकने के फैसलों का आधार स्पष्ट किया जा सकना चाहिए। बताए गए डाउनलोड के तरीके को रोकने से जानकारी उजागर होने का तात्कालिक रास्ता बंद होता है; इससे यह पता नहीं चलता कि वह कितने समय से मौजूद था और न ही जानकारी जारी करने के फैसलों पर विवाद सुलझता है।
मुख्य बातें
- ली सोही के मुताबिक, उनके कार्यालय ने चैटजीपीटी का इस्तेमाल कर बिना लॉगिन या पासवर्ड के 2,672 क्लिनिकल ट्रायल दस्तावेज हासिल किए।
- इनमें से 839 दस्तावेजों में गोपनीय कंपनी जानकारी और 2,208 में कर्मचारियों के मोबाइल फोन नंबर थे। इन श्रेणियों में एक ही दस्तावेज शामिल हो सकता है।
- नियामक ने कहा कि उसने 13 अक्टूबर 2026 को तड़के पहुंच रोक दी थी और कारण तथा उजागर जानकारी की प्रकृति की जांच कर रहा था।
- ली ने कहा कि उनके कार्यालय ने 11 अक्टूबर को एजेंसी को सूचना दी थी; आयुक्त ओह यू-क्यॉन्ग ने बताया कि उन्हें 12 अक्टूबर को जानकारी मिली।
- समीक्षा में उद्धृत दस साल की सूची में जानकारी जारी करने के 96 मामले थे। इनमें से 95 गोपनीय रखे गए और एक कंपनी के अनुरोध पर जारी हुआ।
- जानकारी कितने समय तक उजागर रही, बाहरी प्राप्तकर्ताओं की संख्या और किसी भी दुरुपयोग की पुष्टि नहीं हुई है। ली ने रिकॉर्ड सुरक्षित रखने और पहुंच की व्यापक समीक्षा की मांग की।