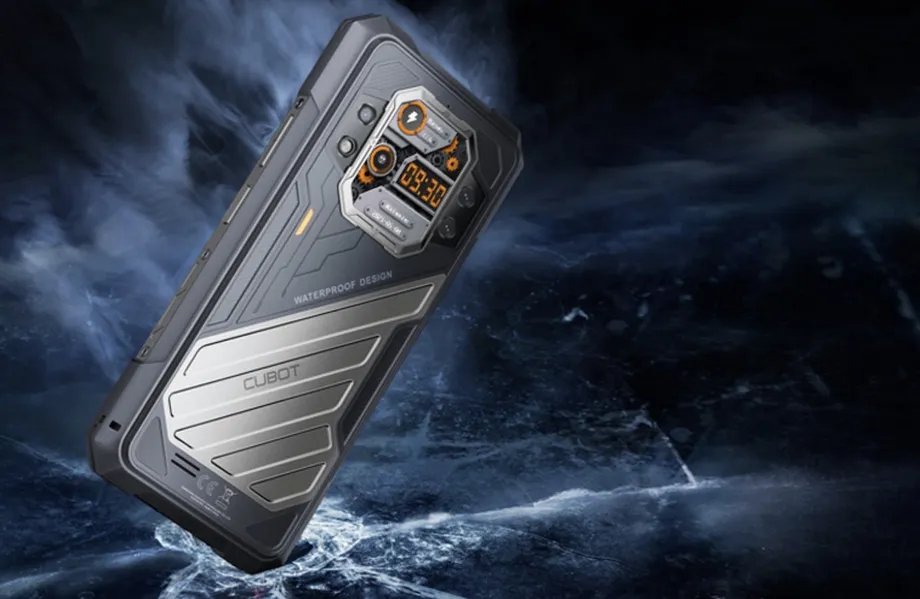
पहली बार चालू करने से पहले ही फोन संक्रमित
150 से अधिक देशों में हजारों Android डिवाइस मिडनाइट मिमोसा से प्रभावित हुए हैं। यह एक मैलवेयर अभियान है, जिसमें खरीदारों के फोन चालू करने से पहले ही उनके फर्मवेयर में दुर्भावनापूर्ण सॉफ्टवेयर डाल दिया जाता है। Bitdefender ने इस अभियान के तहत तैनात कम से कम 32 छिपे हुए ऐप्स की पहचान की। इसके अलावा, Google Play पर ऐसे 13 ऐप्स मिले जिनमें धोखाधड़ी वाले विज्ञापन दिखाने वाला वही कोड था और जो इसके नियंत्रण ढांचे से संपर्क कर रहे थे।
विषय-सूची
- पहली बार चालू करने से पहले ही फोन संक्रमित
- इंस्टॉलेशन नियंत्रित करने वाला छिपा हुआ घटक
- रिमोट कोड फोन का व्यवहार कैसे बदलता है
- साधारण ऐप्स का भेस पहनकर नकली क्लिक से कमाई
- Google Play बचाव से बचने का लक्ष्य भी, वितरण का रास्ता भी
- प्रॉक्सी से जुड़ना देखा गया, सक्रिय ट्रैफिक फॉरवर्ड करना नहीं
- निष्कर्षों में कौन-से डिवाइस और देश शामिल थे?
- फर्मवेयर सर्टिफिकेट से जिम्मेदारी तय नहीं होती
- मालिकों की रिपोर्ट बताती हैं कि ऐप हटाना काफी क्यों नहीं
- मुख्य बिंदु
8 अक्टूबर, 2026 को प्रकाशित और 9 अक्टूबर को अपडेट की गई जांच में लगभग दो साल तक देखे गए अभियान का विवरण दिया गया है। प्रभावित डिवाइसों में MediaTek प्लेटफॉर्म वाले सस्ते फोन, Apple और Samsung के मॉडल नामों की नकल करने वाले नकली उत्पाद और खुद को Doogee S200 X तथा Cubot KINGKONG X बताने वाले डिवाइस शामिल हैं।
Bitdefender की तकनीकी रिपोर्ट का मुख्य निष्कर्ष है कि संक्रमण के लिए खरीदार को किसी संदिग्ध ऐप को डाउनलोड करने की जरूरत नहीं पड़ती। डिवाइस के साथ ही एक दुर्भावनापूर्ण सिस्टम घटक आता है। उसके पास ऑपरेटिंग सिस्टम की शक्तिशाली अनुमतियां होती हैं और वह मालिक से पूछे बिना अतिरिक्त सॉफ्टवेयर इंस्टॉल कर सकता है।
इसी वजह से इस खतरे को हटाना असामान्य रूप से मुश्किल है। किसी अनचाहे मौसम ऐप या ऐप लॉकर को हटाने से अभियान का एक दिखने वाला हिस्सा तो मिट सकता है, लेकिन उसे इंस्टॉल करने वाला घटक बना रह सकता है। शोधकर्ताओं ने पाया कि उन्हीं डिवाइसों पर पेलोड बार-बार दिखाई देते और गायब होते रहे।
जांच की कुछ सीमाएं भी हैं। यह पता नहीं चला कि फर्मवेयर में मैलवेयर किसने डाला। शोधकर्ताओं को ऐसा कोड मिला जो संक्रमित फोन के जरिए ट्रैफिक आगे भेज सकता था, लेकिन उनके परीक्षण डिवाइस को ट्रैफिक रिले करने का कोई निर्देश नहीं मिला। ऑपरेटरों के पास संवेदनशील अनुमतियां उपलब्ध थीं, हालांकि विश्लेषण के दौरान शोधकर्ताओं ने उनके इस्तेमाल को नहीं देखा।
इंस्टॉलेशन नियंत्रित करने वाला छिपा हुआ घटक
जांच तब शुरू हुई जब Bitdefender की व्यवहार-आधारित पहचान तकनीक ने com.android.system.lite को संदिग्ध पाया। इसका नाम और सामान्य-सा System लेबल इसे एक साधारण Android घटक दिखाते थे, लेकिन इसके काम अलग थे: यह चुपचाप असंबंधित ऐप्स इंस्टॉल और हटाता था तथा बार-बार संवेदनशील पहुंच सक्षम करता था।
इस घटक का कोई दिखने वाला लॉन्चर आइकन नहीं था। यह Android प्लेटफॉर्म के लिए साइन किया गया था, सिस्टम उपयोगकर्ता के तौर पर चलता था और इसे डिवाइस पर बने रहने के लिए कॉन्फिगर किया गया था। इसकी अनुमतियों में पैकेज इंस्टॉल करना, पैकेज हटाना, अन्य ऐप्स को अनुमतियां देना और सुरक्षित सेटिंग बदलना शामिल था। ये अधिकार आम तौर पर फोन मालिक द्वारा डाउनलोड किए गए ऐप को मिलने वाले अधिकारों से कहीं अधिक हैं।
शोधकर्ताओं को बाद में यही दुर्भावनापूर्ण कोर दूसरे नामों से भी मिला, जिनमें com.android.sys.prot, com.android.sys.gmsprot और com.android.sys.bcprot शामिल हैं। फोन मालिकों की शिकायतों में आया एक अन्य पैकेज, com.android.non.szcz, भी इसी परिवार का हिस्सा पाया गया। अलग-अलग बिल्ड में अलग नाम और कुछ मामलों में अलग साइनिंग सर्टिफिकेट इस्तेमाल हुए।
पहचान और सफाई के लिहाज से यह महत्वपूर्ण है: खतरे को किसी एक पैकेज नाम से परिभाषित नहीं किया जा सकता। फोन में com.android.system.lite न होने पर भी इसी तंत्र का कोई दूसरा संस्करण मौजूद हो सकता है। Android की ऐप सूची में दिखने वाले लेबल के बजाय साझा व्यवहार और मूल कोड अधिक उपयोगी पहचान संकेत हैं।
रिमोट कोड फोन का व्यवहार कैसे बदलता है
दुर्भावनापूर्ण लॉजिक का बड़ा हिस्सा सिस्टम ऐप के सामान्य कोड में दिखने के बजाय libeasy.so नाम की नेटिव लाइब्रेरी में छिपा था। शुरू होते समय लाइब्रेरी ने RC4 एन्क्रिप्शन का इस्तेमाल करके करीब 142 KB के एम्बेडेड फ्रेमवर्क को छिपाया और फिर उसे वापस हासिल किया।
यह फ्रेमवर्क कमांड-एंड-कंट्रोल सर्वर से कॉन्फिगरेशन हासिल करता था। यह रिमोट सेवा होती है, जिसके जरिए ऑपरेटर संक्रमित डिवाइसों को निर्देश देते हैं। फ्रेमवर्क DEX और JAR फाइलें डाउनलोड करके लोड कर सकता था। इन फॉर्मेट का इस्तेमाल Android और Java का एक्जीक्यूटेबल कोड पैकेज करने के लिए होता है। इससे ऑपरेटर फोन बिक जाने के बाद भी उसका व्यवहार बदल सकते थे।
शोधकर्ताओं ने प्लगइन के तीन परिवारों की पहचान की। com.wz.sdk.DxFactory से जुड़ा एक प्लगइन नकली विज्ञापन इंप्रेशन और क्लिक संभालता था। com.earnsdk.lib.DxFactory और com.gogo.third.lib.DxFactory से जुड़े अन्य प्लगइन दूसरे ऐप्स को चुपचाप इंस्टॉल और हटाने में मदद करते थे। बाद वाले में WebView की सुविधा भी थी।
इसलिए सिस्टम घटक विज्ञापन मैलवेयर के किसी एक तय हिस्से के बजाय लगातार बने रहने वाले नियंत्रक के रूप में काम करता था। आज के पेलोड को हटाने से यह नहीं रुकता कि वह कल कोई दूसरा पेलोड डाउनलोड कर ले। रिमोट कोड लोड करने और विशेषाधिकार वाली अनुमतियां देने की क्षमता का यह मेल यह भी दर्शाता है कि संभावित गतिविधियां जांच के दौरान दर्ज व्यवहार से कहीं व्यापक हो सकती थीं।
साधारण ऐप्स का भेस पहनकर नकली क्लिक से कमाई
इस अभियान का मुख्य उद्देश्य पैसा कमाना प्रतीत होता है। शोधकर्ताओं को मौसम की उपयोगिताओं, ऐप लॉकर, फाइल मैनेजर, आइकन टूल, टेक्स्ट पहचान टूल और ऑडियो एडिटर के रूप में छिपे कम से कम 32 अलग-अलग पेलोड ऐप्स मिले। कुछ में बताई गई सुविधाएं थीं, जबकि दूसरे अपने नाम से जाहिर काम को ठीक से नहीं करते थे।
एक उदाहरण com.mobile.applock.wt था। यह ऐप लॉक करने का टूल बताता था, लेकिन उसमें यह सुविधा देने वाला इंटरफेस और कोड नहीं था। यह उपयोगकर्ता से छिपा रहता था और एक अन्य मैलवेयर ड्रॉपर के रूप में काम करता था। ड्रॉपर ऐसा प्रोग्राम होता है जो अतिरिक्त दुर्भावनापूर्ण सॉफ्टवेयर पहुंचाता है। पहचाने गए अन्य पेलोड में com.dmstudio.weather, com.dl.guard.lock और picturetranslate.extractor.text.lite शामिल थे।
इन आड़ वाले ऐप्स में वैध विज्ञापन सॉफ्टवेयर डेवलपमेंट किट (SDK) मौजूद थे। ये ऐसे टूल हैं जिनसे ऐप विज्ञापन दिखा सकता है और विज्ञापन गतिविधि के लिए भुगतान पा सकता है। इनकी मौजूदगी से धोखाधड़ी वाले ट्रैफिक को एक ऐप और विज्ञापन पहचान संख्या मिल जाती थी, जिस पर कमाई का श्रेय दर्ज किया जा सकता था।
Bitdefender के सुरक्षा शोधकर्ता Adrian Mihai Gozob और Alex Baciu ने लगातार मौजूद रहने वाले सिस्टम घटक और आड़ वाले ऐप्स के बीच काम के बंटवारे को इस तरह बताया:
सिस्टम ऐप खुद धोखाधड़ी वाले इंप्रेशन और क्लिक दर्ज नहीं करता।
नियंत्रक निर्देश और समय तय करता था तथा कृत्रिम गतिविधियां शुरू करता था, जबकि विज्ञापन पहचान संख्याएं आड़ वाले ऐप्स की होती थीं। ऐप्स साझा सेवाओं के जरिए एक-दूसरे से संवाद करते थे और वही डिवाइस पहचान संख्या ऐसे ढांचे को भेजते थे जिसमें मौसम API का भेस धारण की हुई नियंत्रण सेवा शामिल थी। इससे देखने में अलग-अलग लगने वाली उपयोगिताएं एक समन्वित विज्ञापन अभियान का हिस्सा बन जाती थीं।
तकनीकी विश्लेषण में उपयोगकर्ता के छुए बिना होने वाले स्वचालित क्लिक, विज्ञापन लक्ष्य का बेतरतीब चयन, रोजाना की सीमाएं और कृत्रिम गतिविधियों के बीच अंतराल पाए गए। इसमें 60 सेकंड के टाइमर के बाद अपने आप रूपांतरण दर्ज किए जाने की पहचान भी हुई। इन नियंत्रणों से एक जैसी घटनाओं की लगातार धारा पैदा करने के बजाय झूठी गतिविधियों को तय गति से चलाया जा सकता था।
Google Play बचाव से बचने का लक्ष्य भी, वितरण का रास्ता भी
पेलोड तैनात करने से पहले मैलवेयर ने अस्थायी रूप से com.android.vending यानी Google Play Store ऐप को बंद कर दिया। बाद में उसने ऐप को फिर चालू किया और उपयोगकर्ता के मौजूद होने पर उसे बहाल करने की व्यवस्था भी रखी। Bitdefender ने इसे Play Protect की पहचान से बचने की संभावित कोशिश माना, न कि इस बात का सबूत कि हर इंस्टॉलेशन स्कैनिंग से बच गया।
कुछ संस्करणों ने Android के इंस्टॉलर रिकॉर्ड में भी बदलाव किया, जिससे मैलवेयर द्वारा इंस्टॉल किया गया सॉफ्टवेयर ऐसा दिखता था मानो वह Google Play से आया हो। इस आड़ से मालिक को किसी अनजान ऐप का स्रोत देखने पर वह कम संदिग्ध लग सकता था।
विज्ञापन तंत्र में ऐसे इंटरफेस शामिल थे जिन्हें उपयोगकर्ता के अनुरोध के बिना खोला जाता था और दूसरी ऐप्स के ऊपर दिखाए जाने वाले ओवरले भी। एक विज्ञापन इंटरफेस को सुरक्षित चिह्नित किया गया था, जिससे वह स्क्रीनशॉट या स्क्रीन रिकॉर्डिंग में दिखाई नहीं देता था। रिपोर्ट में छिपी विज्ञापन गतिविधि और दखल देने वाले विज्ञापन, दोनों का जिक्र है। इसलिए इस अभियान को पूरी तरह अदृश्य नहीं समझना चाहिए।
Google Play वितरण का एक अलग माध्यम भी था। शोधकर्ताओं ने प्रकाशित 13 ऐसे ऐप्स की पहचान की जिनमें धोखाधड़ी वाले विज्ञापन का वही कोड था और जो मिडनाइट मिमोसा के ढांचे से संपर्क कर रहे थे। इन ऐप्स के लिए 13 अलग साइनिंग सर्टिफिकेट और कम से कम दो डेवलपर खाते इस्तेमाल हुए, जिनके नाम fivedev और CPS Developer थे।
स्टोर के इन ऐप्स के पास पहले से इंस्टॉल किए गए सिस्टम घटकों जैसे बढ़े हुए विशेषाधिकार नहीं थे। यह एक बड़ा अंतर है: इनमें से किसी को डाउनलोड करने भर से उसे संक्रमित फर्मवेयर घटक जैसी चुपचाप इंस्टॉलेशन करने की शक्ति नहीं मिल जाती थी। फिर भी वे अपने इंटरफेस से बाहर विज्ञापन दिखा सकते थे, यहां तक कि तब भी जब मालिक फोन का सक्रिय रूप से इस्तेमाल नहीं कर रहा हो।
जांच की खबरें प्रकाशित होने के समय कम से कम कुछ संबंधित ऐप्स उपलब्ध बताए गए थे और Google ने टिप्पणी के अनुरोध का तुरंत जवाब नहीं दिया था। यहां हटाए जाने की किसी पक्की समयसीमा की पुष्टि नहीं की गई है। Play Store के निष्कर्ष बताते हैं कि खतरा केवल नकली हार्डवेयर या निर्माण के समय संक्रमित फोन तक सीमित नहीं था।
प्रॉक्सी से जुड़ना देखा गया, सक्रिय ट्रैफिक फॉरवर्ड करना नहीं
एक अन्य पेलोड, com.mobile.applock.en, में TCP प्रॉक्सी घटक था। प्रॉक्सी किसी और की ओर से इंटरनेट ट्रैफिक आगे भेजता है। जब कनेक्शन किसी सामान्य फोन मालिक का होता है, तो ट्रैफिक ऐसा दिख सकता है मानो वह उसे निर्देशित करने वाले पक्ष के बजाय मालिक के इंटरनेट पते से आया हो।
यह घटक डिवाइसों को एक रिमोट सर्वर पर पंजीकृत करता था और उन्हें तय गंतव्यों से जुड़कर ट्रैफिक आगे भेजने के निर्देश मिल सकते थे। ऐसी क्षमता रिमोट से नियंत्रित डिवाइसों का नेटवर्क यानी बॉटनेट बनाने में मदद कर सकती है और उन कनेक्शनों तक पहुंच बेचकर कमाई का एक अन्य रास्ता खोल सकती है।
Bitdefender ने पुष्टि की कि प्रॉक्सी ढांचे ने उसके परीक्षण डिवाइस का पंजीकरण स्वीकार किया। हालांकि, परीक्षण के दौरान डिवाइस को ट्रैफिक रिले करने के लिए कोई लक्ष्य नहीं मिला। इसलिए जांच में नेटवर्क से जुड़ने और ट्रैफिक फॉरवर्ड करने की क्षमता तो दिखाई गई, लेकिन परीक्षण के दौरान सक्रिय फॉरवर्डिंग नहीं।
डिस्ट्रिब्यूटेड डिनायल-ऑफ-सर्विस (DDoS) हमलों पर भी यही सावधानी लागू होती है। ऐसे हमले में कई डिवाइसों से ट्रैफिक भेजकर किसी लक्ष्य को ठप करने की कोशिश की जाती है। शोधकर्ताओं ने बॉटनेट में भागीदारी और ऐसे हमलों को संभावित इस्तेमाल बताया। निष्कर्ष यह साबित नहीं करते कि मिडनाइट मिमोसा से प्रभावित फोन ने कोई खास हमला किया, न ही उन ग्राहकों की पहचान करते हैं जिन्होंने उनके कनेक्शन तक पहुंच खरीदी।
निष्कर्षों में कौन-से डिवाइस और देश शामिल थे?
भौगोलिक वितरण में मेक्सिको, फ्रांस और इटली सबसे आगे थे। इसके बाद अमेरिका, जर्मनी, ब्राजील और स्पेन का स्थान था। कुल आंकड़ों में लगभग दो साल के दौरान हजारों अलग-अलग डिवाइस शामिल थे, लेकिन अभियान का सटीक कुल आंकड़ा नहीं दिया गया। ये दर्ज पहचान हैं, बिके हुए हर संक्रमित फोन की गिनती नहीं।
संक्रमित डिवाइसों में 11% से अधिक ने खुद को KINGKONG X बताया, जो Cubot से जुड़ा मॉडल नाम है। वहीं 4% से अधिक ने खुद को S200 X बताया, जो Doogee से जुड़ा है। इन दोनों रिपोर्ट किए गए मॉडल समूहों को मिलाकर दर्ज पहचान में 15% से अधिक का हिस्सा था। जांच के बारे में रिपोर्टिंग में Cubot Kingkong 9 की भी पहचान हुई।
शीर्ष 15 फोन ब्रांड संक्रमित डिवाइसों के 35.8% थे। करीब 64% को अन्य श्रेणी में रखा गया, जो रिपोर्ट में दिया गया एक गोल किया हुआ आंकड़ा है। यह वितरण बताता है कि प्रभावित बाजार कई हिस्सों में बंटा था और अभियान केवल किसी एक पहचाने जाने वाले ब्रांड तक सीमित नहीं था।
नकली मॉडल नामों में i17 Pro Max, i16_Pro_Max, 17_Pro_Max, S25 Ultra, S24 Ultra और Note 18 Ultra शामिल थे। iPadAirPro टैबलेट नाम भी दिखाई दिया। ये नाम सस्ते Android हार्डवेयर से रिपोर्ट किए गए थे; इन्हें इस बात का सबूत नहीं समझना चाहिए कि Apple या Samsung के असली उत्पादों में मैलवेयर था।
मॉडल पहचान अपने आप में पक्के सबूत नहीं होती, क्योंकि सॉफ्टवेयर डिवाइस की पहचान गलत बता सकता है। किसी खास मॉडल में संक्रमण मिलने से यह भी साबित नहीं होता कि उस नाम से बिकने वाली हर इकाई संक्रमित थी। तकनीकी निष्कर्ष प्रभावित डिवाइसों और फर्मवेयर बिल्ड से जुड़े हैं, सभी MediaTek उत्पादों या नामित ब्रांडों के सभी फोन से नहीं।
फर्मवेयर सर्टिफिकेट से जिम्मेदारी तय नहीं होती
कुछ प्रभावित फर्मवेयर Shenzhen Zediel नाम वाले सर्टिफिकेट से साइन किए गए थे। साइनिंग से जुड़े ये सबूत महत्वपूर्ण हैं, क्योंकि इनका संबंध डिवाइस द्वारा विश्वसनीय माने गए फर्मवेयर में दुर्भावनापूर्ण घटक से है। लेकिन इससे अपने आप यह साबित नहीं होता कि मैलवेयर किसने डाला या सर्टिफिकेट धारक को उसकी मौजूदगी की जानकारी थी।
Gozob और Baciu ने इस जिम्मेदारी को लेकर जांच के निष्कर्षों की सीमा स्पष्ट की:
हम केवल इस बात की पुष्टि कर सकते हैं कि प्रभावित डिवाइसों के फर्मवेयर पर साइन करने के लिए Shenzhen Zediel नाम वाले सर्टिफिकेट इस्तेमाल किए गए।
रिपोर्टों में इस नाम के पीछे के कारोबार का अलग-अलग वर्णन किया गया। कहीं इसे Android डिवाइस निर्माता कहा गया, तो कहीं इसका संबंध कथित तौर पर मदरबोर्ड डेवलपर से बताया गया। इन विवरणों से जिम्मेदारी तय नहीं होती। Bitdefender को ऐसे प्रभावित फोन भी मिले जिनके फर्मवेयर सर्टिफिकेट पर Zediel का नाम नहीं था। इसलिए यह साइनिंग पहचान न तो पूरी व्याख्या है और न ही हर मामले में लागू होने वाला संकेत।
मैलवेयर मूल डिजाइन निर्माता, फर्मवेयर इंटीग्रेटर, लॉजिस्टिक्स साझेदार या वितरण से जुड़े किसी अन्य पक्ष के जरिए डाला गया हो सकता है। रिपोर्ट ने इनमें से किसी एक को जिम्मेदार नहीं ठहराया। पुष्टि की गई बात यह थी कि प्रभावित फोन बिकने से पहले उनके फर्मवेयर में मैलवेयर आ चुका था।
मालिकों की रिपोर्ट बताती हैं कि ऐप हटाना काफी क्यों नहीं
Cubot और Doogee फोन मालिकों ने बताया कि संदिग्ध ऐप हटाने के बाद फिर से इंस्टॉल हो जाते थे। Doogee Fire 3 Max के एक मालिक ने बताया कि आधिकारिक फर्मवेयर अपडेट से संक्रमण आया, पुराने फर्मवेयर पर लौटने से वह हट गया और अपडेट दोबारा इंस्टॉल करने पर फिर लौट आया। ये उपयोगकर्ताओं की रिपोर्टें हैं, प्रभावित फर्मवेयर के हर संस्करण का स्वतंत्र रूप से स्थापित इतिहास नहीं।
कुछ मालिकों ने कहा कि बाद में आए निर्माता के अपडेट से उनका संक्रमण दूर हो गया। निर्माताओं ने सार्वजनिक रूप से यह नहीं बताया था कि प्रभावित फर्मवेयर में दुर्भावनापूर्ण कोड कैसे आया। कुल मिलाकर, ये विवरण जांच और मरम्मत में फर्मवेयर संस्करणों को अहम मानने का आधार देते हैं। यह नहीं मानना चाहिए कि डाउनलोड किया हुआ ऐप हटाने से समस्या खत्म हो गई।
जांच और उसके बाद की रिपोर्टिंग से सामने आया मुख्य क्रम यह है:
- लगभग दो साल के दौरान Bitdefender ने 150 से अधिक देशों में हजारों प्रभावित डिवाइस देखे।
- 8 अक्टूबर, 2026 को Bitdefender ने मिडनाइट मिमोसा पर अपनी जांच प्रकाशित की।
- 9 अक्टूबर, 2026 को तकनीकी रिपोर्ट अपडेट की गई।
- 12 अक्टूबर को प्रकाशित रिपोर्टिंग तक, संबंधित Google Play ऐप्स और प्रभावित फर्मवेयर की जिम्मेदारी अनसुलझे मुद्दे बने हुए थे।
Bitdefender का कहना है कि सफाई के लिए फर्मवेयर को ठीक करना या Android Debug Bridge के जरिए दुर्भावनापूर्ण घटक को बंद करना जरूरी है। Android Debug Bridge को आम तौर पर ADB कहा जाता है। यह ऐसा टूल है जिससे कंप्यूटर डीबगिंग और प्रशासनिक कामों के लिए Android डिवाइस से संवाद कर सकता है। किसी घटक को बंद करना, संक्रमित फर्मवेयर की जगह सत्यापित और साफ संस्करण लगाने के बराबर नहीं है।
सभी डिवाइसों पर लागू होने वाला कोई सफाई कमांड या सत्यापित साफ फर्मवेयर की पुष्टि की गई सूची उपलब्ध नहीं है। मालिकों को यह मानने के बजाय कि आधिकारिक नाम वाला हर अपडेट सुरक्षित है, विक्रेता या निर्माता से सत्यापित समाधान या डिवाइस बदलने का विकल्प मांगना चाहिए। जब तक स्थिति स्पष्ट नहीं होती, प्रभावित डिवाइस पर बैंकिंग, संवेदनशील खातों में प्रमाणीकरण और महत्वपूर्ण जानकारी का भंडारण टालना समझदारी होगी।
चिंता उन संवेदनशील अनुमतियों को लेकर भी है जिनका इस्तेमाल शोधकर्ताओं ने नहीं देखा। Accessibility और Notification Access बार-बार दी गईं और वापस ली गईं, जबकि SMS अनुमतियां भी मौजूद थीं। रिमोट से भेजे गए कोड द्वारा सक्रिय किए जाने पर इन क्षमताओं से स्क्रीन की सामग्री, नोटिफिकेशन या सत्यापन संदेश उजागर हो सकते थे। यह एक प्रमाणित जोखिम है, इस बात का सबूत नहीं कि विश्लेषण के दौरान मिडनाइट मिमोसा ने ये जानकारियां चुराईं।
मुख्य बिंदु
- प्रभावित डिवाइस खरीदारों तक पहुंचने से पहले ही Android फर्मवेयर में मिडनाइट मिमोसा मौजूद था।
- लगभग दो साल के दौरान Bitdefender ने 150 से अधिक देशों में हजारों प्रभावित डिवाइस देखे।
- अभियान ने भेस बदले कम से कम 32 पेलोड ऐप तैनात किए; Google Play के 13 ऐप्स में वही धोखाधड़ी वाला विज्ञापन कोड और ढांचा पाया गया।
- सिस्टम विशेषाधिकारों से चुपचाप इंस्टॉलेशन, अनुमतियां देना और रिमोट कोड लोड करना संभव था।
- प्रॉक्सी नेटवर्क से जुड़ने की पुष्टि हुई, लेकिन परीक्षण डिवाइस पर सक्रिय ट्रैफिक फॉरवर्डिंग नहीं देखी गई।
- फर्मवेयर साइनिंग सर्टिफिकेट से यह तय नहीं हुआ कि मैलवेयर किसने डाला या उनके धारक इसमें शामिल थे या नहीं।
- आड़ वाले ऐप्स को हटाना भर स्थायी घटक को नहीं हटाता। सफाई के लिए फर्मवेयर पर कार्रवाई करना या उस घटक को बंद करना जरूरी है।