फेस पेमेंट सेवा छोड़ने से तस्वीर हमेशा नहीं मिटती
यदि ग्राहकों ने कम-से-कम एक लेनदेन किया है, तो Toss अपनी FacePay सेवा छोड़ने के बाद एक साल तक उनकी मूल चेहरे की तस्वीरें रखता है। Naver Pay अपनी FaceSign सेवा से बाहर निकलने के बाद मूल तस्वीरें 90 दिनों तक रखता है। दोनों कंपनियों का कहना है कि ग्राहक के सेवा इस्तेमाल बंद करने के बाद भी भुगतान संबंधी शिकायतें आ सकती हैं, और उन्हें संभालने के लिए ये अवधियां रखी गई हैं।
विषय-सूची
- फेस पेमेंट सेवा छोड़ने से तस्वीर हमेशा नहीं मिटती
- कंपनियां तस्वीरें क्यों रखती हैं
- तस्वीर और बायोमेट्रिक टेम्पलेट पर कानून का अलग-अलग व्यवहार
- तेजी से बढ़ता इस्तेमाल, लेकिन ग्राहकों के आंकड़ों में अंतर
- सेवा का विस्तार हुआ, तो सहमति वापस लेने के मामले भी बढ़े
- मुआवजे के 10 मामले पहचान में 10 गलतियां साबित नहीं करते
- सुरक्षा संबंधी दावे समस्या के केवल एक हिस्से को संबोधित करते हैं
- शिकायतों के रिकॉर्ड और मुआवजे के नियमों में कमियां
- निजता पर निगरानी है, लेकिन तस्वीरें रखने का मानक तय नहीं
- मुख्य बातें
Toss की समय-सीमा असामान्य रूप से सटीक है: लेनदेन का इतिहास रखने वाले उपयोगकर्ताओं की तस्वीरें सेवा छोड़ने के अगले दिन रात 1 बजे एक अलग डेटाबेस में भेज दी जाती हैं और 366वें दिन सुबह 10 बजे नष्ट कर दी जाती हैं। जिन उपयोगकर्ताओं ने पंजीकरण तो कराया, लेकिन कभी लेनदेन नहीं किया, उनकी तस्वीरें सेवा छोड़ते ही नष्ट कर दी जाती हैं।
यह अंतर इसलिए मायने रखता है, क्योंकि सहमति वापस लेने पर एक अन्य प्रकार की चेहरे की जानकारी तुरंत मिटाई जाती है: किसी व्यक्ति की पहचान के लिए इस्तेमाल होने वाली संख्यात्मक विशेषताएं। उपयोगकर्ता के सेवा छोड़ने या सहमति वापस लेने पर Toss और Naver Pay, दोनों ये बायोमेट्रिक टेम्पलेट मिटा देते हैं। इसलिए प्रमाणीकरण टेम्पलेट हट जाने के बाद भी मूल तस्वीर रह सकती है।
दक्षिण कोरिया के नियम आम चेहरे की तस्वीरों और किसी व्यक्ति की पहचान के लिए तकनीकी रूप से तैयार की गई जानकारी में अंतर करते हैं। विवाद इस बात पर नहीं है कि फेस पेमेंट पूरी तरह निजता कानून के दायरे से बाहर है। सवाल यह है कि क्या मौजूदा नियम पीछे रह जाने वाली तस्वीरों पर पर्याप्त नियंत्रण रखते हैं, कंपनियों को उन्हें कितने समय तक रखना चाहिए और भुगतान की गलतियों का रिकॉर्ड कैसे रखा जाना चाहिए।
डेमोक्रेटिक पार्टी के सांसद पार्क सांग ह्युक द्वारा साझा की गई जानकारी के अनुसार, Toss की तस्वीरें रखने की नीति को चुनौती देने वाली शिकायत पिछले वर्ष सितंबर में वित्तीय पर्यवेक्षण सेवा में दर्ज कराई गई थी। उस शिकायत का विवरण देने वाले ब्यौरे के मुताबिक, करीब एक साल बाद भी मामला अनसुलझा था। समाधान की कोई तारीख नहीं बताई गई।
कंपनियां तस्वीरें क्यों रखती हैं
Toss का कहना है कि तस्वीरें रखने की अवधि उस समय को ध्यान में रखकर तय की गई है, जिसमें ग्राहक आम तौर पर भुगतान संबंधी शिकायत दर्ज करते हैं। Naver Pay भी उपयोगकर्ता के सेवा छोड़ने के बाद 90 दिनों तक तस्वीरें रखने की वजह के तौर पर भुगतान में गड़बड़ी की देर से आने वाली शिकायतों की संभावना बताता है।
दोनों नीतियों के बीच काफी अंतर है। एक साल, Naver Pay के 90 दिनों की अवधि से लगभग चार गुना है। हालांकि Toss केवल महीनों की संख्या बताने के बजाय 366वें दिन तस्वीरें नष्ट करने की सटीक समय-सीमा देता है। उपलब्ध ब्यौरों से यह साबित नहीं होता कि इनमें से कोई अवधि उद्योग का आम मानक है या नियामकों द्वारा तय समय-सीमा।
सेवा छोड़ने के बाद Toss रखी गई तस्वीरों को अपने सक्रिय डेटाबेस से अलग कर देता है। यह भंडारण से जुड़ा सुरक्षा उपाय है, लेकिन तस्वीरें मिटाना नहीं। पूर्व ग्राहक के लिए मुख्य बात यही है कि फेस पेमेंट सेवा से संबंध खत्म होने के बाद भी कंपनी के पास उसकी तस्वीर रहती है।
शिकायतों को वजह बताने से एक व्यावहारिक सवाल अनुत्तरित रहता है: चुनी हुई अवधि तक मूल तस्वीर रखना क्यों जरूरी है, जबकि लेनदेन के दूसरे रिकॉर्ड रखे जा सकते हैं? Toss के यहां एक साल या Naver Pay के यहां 90 दिनों की जरूरत समझाने वाला कोई विस्तृत आकलन नहीं दिया गया है। उपलब्ध ब्यौरों में इन तस्वीरों को रखने की अवधि पर भुगतान-विशिष्ट कोई वैधानिक अधिकतम सीमा भी नहीं बताई गई है।
तस्वीर और बायोमेट्रिक टेम्पलेट पर कानून का अलग-अलग व्यवहार
बायोमेट्रिक टेम्पलेट चेहरे की विशेषताओं का संख्यात्मक रूप है, जिसका इस्तेमाल सॉफ्टवेयर एक चेहरे की दूसरे से तुलना करने के लिए करता है। यह आम तस्वीर से अलग है, भले ही तस्वीर का इस्तेमाल इसे तैयार करने के लिए किया जा सकता हो।
यहां वर्णित दक्षिण कोरियाई निजता ढांचे के तहत, किसी व्यक्ति का प्रमाणीकरण या पहचान करने के लिए तकनीकी रूप से तैयार की गई चेहरे की विशेषताओं की जानकारी संवेदनशील व्यक्तिगत जानकारी है। इस पर अलग सहमति और एन्क्रिप्शन संबंधी आवश्यकताएं लागू होती हैं। साधारण कैमरा तस्वीर व्यक्तिगत जानकारी तो है, लेकिन उसे अपने-आप उसी संवेदनशील जानकारी की श्रेणी में नहीं रखा जाता।
यह अंतर बताता है कि कंपनियां पहचान के टेम्पलेट तुरंत मिटाते हुए मूल तस्वीरें कैसे रख सकती हैं। इसका अर्थ यह नहीं कि तस्वीरों को निजता संरक्षण नहीं मिलता या उन्हें रखने की कोई भी अवधि अपने-आप कानूनसम्मत है। इसका मतलब है कि दोनों प्रकार के डेटा के साथ अलग व्यवहार किया जाता है, और इसी वजह से मूल तस्वीर रखने की अवधि और उसका औचित्य इस विवाद के केंद्र में हैं।
यह मुद्दा उठाने वाले डेमोक्रेटिक पार्टी के सांसद पार्क ने चेतावनी दी कि तस्वीरें रखने से भुगतान सेवा के बाहर भी जोखिम पैदा होते हैं:
भंडारण के दौरान अगर ये लीक हो गईं, तो दूसरी सेवाओं पर प्रमाणीकरण के लिए या डीपफेक अपराधों में इनका दुरुपयोग हो सकता है।
यह चेतावनी लीक होने के बाद संभावित नतीजों से जुड़ी है। उपलब्ध ब्यौरों से यह साबित नहीं होता कि किसी कंपनी की रखी हुई चेहरे की तस्वीरें उजागर हुई हैं या ऐसे अपराधों में इस्तेमाल की गई हैं।
तेजी से बढ़ता इस्तेमाल, लेकिन ग्राहकों के आंकड़ों में अंतर
फेस पेमेंट में पंजीकृत चेहरे को कार्ड या बैंक खाते से जोड़ा जाता है। पंजीकरण के बाद ग्राहक बटुआ या स्मार्टफोन दिखाए बिना टर्मिनल कैमरे के सामने खड़े होकर भुगतान कर सकता है। बताया गया है कि यह प्रक्रिया एक सेकंड से भी कम समय लेती है।
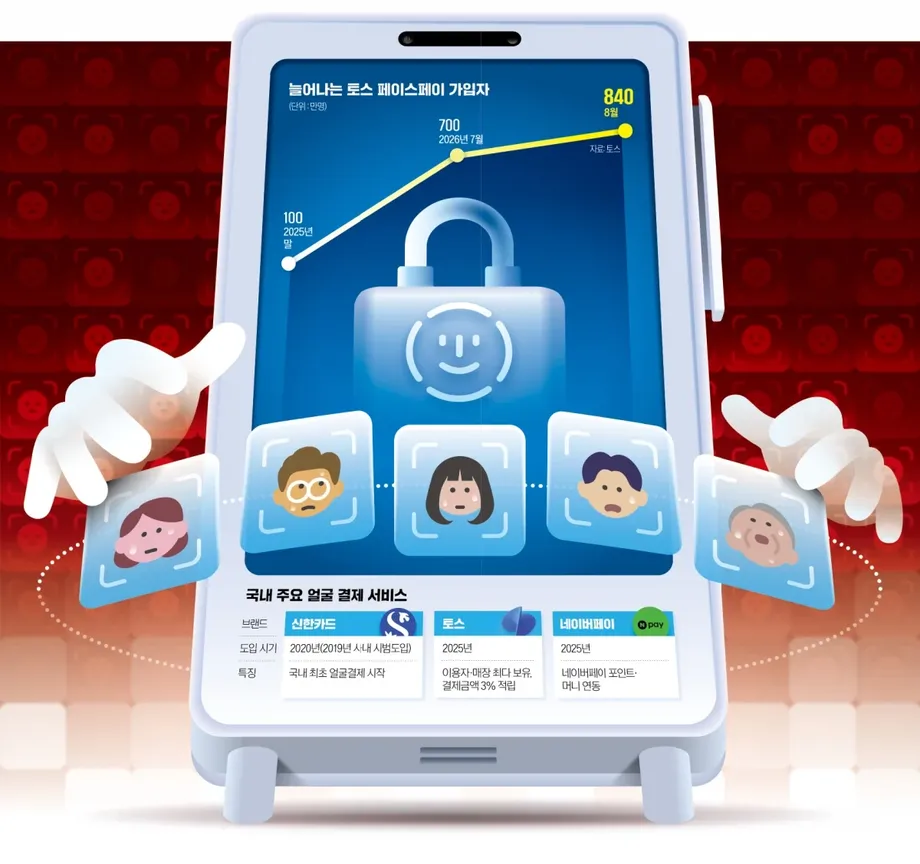
Shinhan Card ने 2020 में दक्षिण कोरिया की पहली फेस पेमेंट सेवा शुरू की थी। शुरुआत में इसे अपनाने की रफ्तार धीमी रही। बाद में Toss और Naver Pay ने FacePay और FaceSign के जरिए इस बाजार का विस्तार किया। Toss ने 5,000 वॉन या 10,000 वॉन मूल्य के पंजीकरण कूपन दिए, जबकि Naver Pay ने अपनी सेवा को पॉइंट और भुगतान बैलेंस से जोड़ा।
रिपोर्टों में ग्राहकों के आंकड़े अलग-अलग हैं। एक ब्यौरे के मुताबिक Toss FacePay के पंजीकरण पिछले वर्ष के अंत में 10 लाख, जुलाई में 70 लाख और अगस्त में 84 लाख थे। 7 अक्टूबर 2026 की तारीख वाले एक अलग ब्यौरे में कहा गया है कि Toss ने सितंबर 2025 में FacePay औपचारिक रूप से शुरू किया और अगस्त 2026 में कुल पंजीकरण 70 लाख से अधिक बताए।
अक्टूबर वाला आंकड़ा न्यूनतम संख्या बताता है, इसलिए जरूरी नहीं कि वह 84 लाख के आंकड़े का खंडन करता हो। हालांकि, ब्यौरों में यह स्पष्ट नहीं किया गया है कि आंकड़ों की गणना या रिपोर्टिंग की तारीख एक जैसी है या नहीं। पहले ब्यौरे में दिए गए सापेक्ष समय को स्पष्ट रूप से किसी कैलेंडर वर्ष से नहीं जोड़ा गया है; उन्हें चुपचाप अक्टूबर वाले ब्यौरे की तारीखों के समान नहीं मानना चाहिए।
पहले समूह के आंकड़ों के अनुसार, पंजीकरण 10 लाख से बढ़कर 84 लाख हुए: यानी 74 लाख की वृद्धि और पहले के स्तर का कुल 8.4 गुना। अक्टूबर वाले ब्यौरे में उद्धृत Toss के आंतरिक आंकड़े यह भी कहते हैं कि FacePay से वास्तव में भुगतान कर चुके करीब 60% लोगों ने जून 2026 में इसे दोबारा इस्तेमाल किया। पंजीकरण और दोबारा इस्तेमाल अलग-अलग चीजें मापते हैं, इसलिए किसी भी आंकड़े से यह साबित नहीं होता कि कितने ग्राहक नियमित रूप से सेवा इस्तेमाल करते हैं।
सेवा का विस्तार हुआ, तो सहमति वापस लेने के मामले भी बढ़े
तस्वीरें रखने के विवाद का विवरण देने वाले ब्यौरे में FacePay की सहमति वापस लेने के मामले अप्रैल के 15,176 से बढ़कर मई में 45,605 हो गए। यह 30,429 की वृद्धि है; मई का आंकड़ा अप्रैल के मुकाबले करीब तीन गुना था।
इन आंकड़ों से सहमति वापस लेने के अनुरोध बढ़ने का पता चलता है, लेकिन उनसे यह दर नहीं निकलती। दोनों महीनों के सक्रिय या सहमति देने वाले उपयोगकर्ताओं की तुलनीय संख्या नहीं दी गई है। यह भी नहीं बताया गया है कि कितने लोगों ने खास तौर पर तस्वीरें रखे जाने, निजता संबंधी चिंताओं या भुगतान समस्याओं के कारण सहमति वापस ली।
अक्टूबर 2026 के ब्यौरे में वर्णित कारोबारी विस्तार से फेस पेमेंट रोजमर्रा की अधिक जगहों तक पहुंच सकता है। करीब 5,000 छोटे और मध्यम आकार के सुपरमार्केट तथा 700 चिकन फ्रैंचाइज़ी आउटलेट में टर्मिनल लगाने की योजना पर काम चल रहा था। ये तैनाती की योजनाएं हैं, पहले से लेनदेन कर रहे स्टोरों की पुष्ट संख्या नहीं।
सेवा का बढ़ता पैमाना इस अंतर को और महत्वपूर्ण बनाता है कि भुगतान प्रमाणीकरण बंद करना और उससे जुड़ा पूरा डेटा मिटाना दो अलग बातें हैं। लाखों पंजीकरण के बावजूद सेवा छोड़ने वाले उपयोगकर्ताओं के टेम्पलेट तुरंत मिटाए जा सकते हैं, जबकि उनकी तस्वीरें रखी रह सकती हैं। सेवा छोड़ने से कंपनी के पास मौजूद हर तरह की जानकारी पर एक जैसा असर जरूरी नहीं पड़ता।
मुआवजे के 10 मामले पहचान में 10 गलतियां साबित नहीं करते
खबरों के मुताबिक, FacePay भुगतान संबंधी शिकायतों पर Toss ने 10 बार मुआवजा दिया है। इनमें एक मामला ऐसा था जिसमें स्टोर के कर्मचारी ने ग्राहक की ओर से FacePay बटन दबाया और उसके बाद भुगतान हो गया।
Toss का कहना है कि मुआवजा देने का मतलब यह नहीं था कि हर मामले में तकनीकी खराबी थी या गलती के लिए कंपनी जिम्मेदार थी। कंपनी ने बताया कि कारोबार के शुरुआती दौर में, ग्राहक की अपनी गतिविधियों की भूमिका तय करने से पहले ही, उन्हें भुगतान कर दिया गया था।
अक्टूबर 2026 के ब्यौरे में Toss ने अलग से कहा कि उसे ऐसा कोई नुकसान का दावा नहीं मिला जिसमें एक व्यक्ति के चेहरे को दूसरे का समझ लिया गया हो और नतीजतन गलत खाते से भुगतान हुआ हो। यह बयान, भुगतान संबंधी कोई शिकायत न होने के दावे से कहीं सीमित है।
यह अंतर अहम है। कोई सिस्टम पंजीकृत व्यक्ति की सही पहचान कर सकता है, लेकिन भुगतान के लिए ऐसे व्यक्ति को चुन सकता है जिसकी मंशा भुगतान करने की न हो। Toss ने माना कि अगर कैमरे के सामने केवल किसी अन्य पंजीकृत उपयोगकर्ता का चेहरा आता है, तो उस उपयोगकर्ता का भुगतान हो सकता है। यह स्थिति सॉफ्टवेयर द्वारा दो लोगों की पहचान में भ्रम करने से अलग है।
सोशल मीडिया पर ऐसे दावे प्रसारित हुए कि किसी राहगीर के खाते से शुल्क काटा गया या भुगतान करने के लिए तस्वीर का इस्तेमाल हुआ। ये आरोप हैं, उपलब्ध ब्यौरों में सत्यापित तकनीकी निष्कर्ष नहीं। इसलिए मुआवजे के 10 मामले, गलत पहचान से नुकसान के दावों से कंपनी का इनकार और कैमरे द्वारा व्यक्ति चुनने की बताई गई स्थिति को पहचान में हुई गलतियों की एक ही संख्या में नहीं जोड़ना चाहिए।
सुरक्षा संबंधी दावे समस्या के केवल एक हिस्से को संबोधित करते हैं
Toss का कहना है कि उसके चेहरे से प्रमाणीकरण की सटीकता 99.99% है। Naver Pay का दावा है कि उसकी चेहरा पहचान सटीकता 99% से अधिक है। ये कंपनियों के अपने आंकड़े हैं। साझा परीक्षण स्थितियों, परिभाषाओं या स्वतंत्र मूल्यांकन नतीजों के बिना, इनसे दोनों सेवाओं की सीधी तुलना नहीं की जा सकती।
दोनों सेवाएं सुरक्षा के कई चरण बताती हैं, जिनमें चेहरा पहचानना, तस्वीर की गुणवत्ता जांचना, छेड़छाड़ वाले इनपुट की जांच, पहचान का मिलान और असामान्य लेनदेन का पता लगाना शामिल है। लाइवनेस डिटेक्शन जांचता है कि कैमरे के सामने असली व्यक्ति है या तस्वीर अथवा वीडियो। धोखाधड़ी पहचान प्रणाली संदिग्ध पैटर्न के लिए लेनदेन की जांच करती है।
Toss यह भी बताता है कि वह मिलते-जुलते चेहरों में फर्क करने वाला मॉडल इस्तेमाल करता है और कुछ मामलों में, जिनमें एक जैसे जुड़वां भी शामिल हैं, अतिरिक्त प्रमाणीकरण करता है। Naver Pay की ग्राहक संबंधी जानकारी के अनुसार, कैमरे के दृश्य में एक साथ कई चेहरे आने पर भुगतान विफल हो सकता है।
ये नियंत्रण अलग-अलग जोखिमों से निपटते हैं। लाइवनेस जांच का लक्ष्य किसी व्यक्ति के बजाय उसकी तस्वीर का इस्तेमाल रोकना है। पहचान का मिलान बताता है कि व्यक्ति कौन है। इनमें से कोई भी विवरण अपने-आप यह साबित नहीं करता कि कैमरे द्वारा चुने गए व्यक्ति की मंशा खरीदारी को मंजूरी देने की थी।
कंपनियां एन्क्रिप्शन और चेहरे की जानकारी को संख्यात्मक विशेषताओं में बदलने का भी जिक्र करती हैं। Toss का कहना है कि चेहरे से संबंधित डेटा नेटवर्क से अलग किए गए वातावरण में रखा जाता है और अनएन्क्रिप्टेड मूल डेटा नष्ट कर दिया जाता है। इसका यह अर्थ नहीं कि हर मूल तस्वीर तुरंत मिटा दी जाती है: वापसी नीति के तहत एन्क्रिप्ट की गई तस्वीरें रखी जा सकती हैं।
शिकायतों के रिकॉर्ड और मुआवजे के नियमों में कमियां
पार्क के कार्यालय को दी गई वित्तीय पर्यवेक्षण सेवा की जानकारी में पिछले वर्ष फेस रिकग्निशन भुगतान से जुड़ी छह शिकायतें दर्ज थीं। इस आंकड़े की Toss के मुआवजे वाले 10 मामलों से सीधी तुलना नहीं की जा सकती। एक नियामक को मिली शिकायतें गिनता है, जबकि दूसरा उन मौकों की संख्या बताता है जब कंपनी ने मुआवजा दिया।
यह भी बताया गया है कि फेस पेमेंट की गलतियां नियामक के आधिकारिक दुर्घटना रिपोर्टिंग आंकड़ों में नहीं आतीं, क्योंकि उनके वर्गीकरण के तहत उन्हें रिपोर्ट करना जरूरी नहीं है। इसलिए किसी घटना का उन आंकड़ों में न होना यह साबित नहीं करता कि कोई शिकायत नहीं हुई।
कानूनी अंतर भुगतान की अनुमति से जुड़ा है। इलेक्ट्रॉनिक वित्तीय लेनदेन अधिनियम के बारे में दिए गए ब्यौरे के अनुसार, धोखाधड़ी वाले भुगतान हादसों की संबंधित मुआवजा श्रेणी में ऐसे लेनदेन आते हैं जिन्हें कोई अनधिकृत तीसरा पक्ष करता है। ऐसे तीसरे पक्ष के दुरुपयोग के बिना हुई भुगतान की गलती को अपने-आप उसी तरह का हादसा नहीं माना जाता।
Toss का कहना है कि वह धोखाधड़ी वाले लेनदेन से हुए नुकसान के लिए पूरा मुआवजा देने की नीति चलाता है। Naver Pay उन उपयोगकर्ताओं के लिए अलग ग्राहक सहायता प्रक्रिया देता है जो FaceSign के ऐसे भुगतान की शिकायत करते हैं जो उन्होंने नहीं किया। इन व्यवस्थाओं को इस बात का प्रमाण नहीं मानना चाहिए कि हर विवादित भुगतान की कानूनी स्थिति एक जैसी होगी या उसे एक जैसा जवाब मिलेगा।
अनसुलझा सवाल यह है कि ऐसे भुगतान का वर्गीकरण लगातार एक ही तरह से कैसे किया जाए जिसमें व्यक्ति की सही पहचान तो हुई, लेकिन शुल्क ऐसे व्यक्ति से लिया गया जिसने भुगतान की मंशा नहीं जताई थी। इन ब्यौरों में इस सवाल को सुलझाने के लिए कोई अंतिम नई रिपोर्टिंग श्रेणी, नियामक फैसला या तय सुनवाई की तारीख नहीं दी गई है।
निजता पर निगरानी है, लेकिन तस्वीरें रखने का मानक तय नहीं
व्यक्तिगत सूचना संरक्षण आयोग ने मार्च 2024 में Toss की फेस पेमेंट सेवा की उपयुक्तता की समीक्षा की थी। समीक्षा में उस प्रक्रिया की निजता संबंधी व्यवस्था देखी गई, जिसमें शुरुआती पंजीकरण के समय सत्यापित चेहरे की तुलना भुगतान टर्मिनल पर खींचे गए चेहरे से की जाती है। इससे पता चलता है कि अक्टूबर 2026 के ब्यौरे में बताई गई औपचारिक शुरुआत की तारीख से पहले भी सेवा की निजता जांच हुई थी।
रखी गई तस्वीरों के मामले में एक अलग हस्तक्षेप अलग तरीका दिखाता है। तस्वीरें रखने से संबंधित रिपोर्ट में वर्णित वर्ष के मई में आयोग ने सिफारिश की थी कि मोबाइल फोन सक्रिय करने के लिए इस्तेमाल की गई मूल तस्वीरें और चेहरे की जानकारी, तुलना के तुरंत बाद नष्ट कर दी जाएं। यह सिफारिश फोन सक्रिय करने से जुड़ी है, फेस पेमेंट के लिए बाध्यकारी समय-सीमा नहीं।
प्रमुख तारीखें और घटनाक्रम:
- 2020: Shinhan Card ने दक्षिण कोरिया की पहली फेस पेमेंट सेवा शुरू की।
- मार्च 2024: व्यक्तिगत सूचना संरक्षण आयोग ने Toss की प्रस्तावित फेस पेमेंट निजता व्यवस्था की समीक्षा की।
- सितंबर 2025: 7 अक्टूबर 2026 की तारीख वाले ब्यौरे के अनुसार, Toss ने FacePay औपचारिक रूप से शुरू किया।
- जून 2026: Toss के आंतरिक आंकड़ों के मुताबिक FacePay से भुगतान कर चुके लोगों में करीब 60% ने इसे दोबारा इस्तेमाल किया।
- अगस्त 2026: अक्टूबर वाले ब्यौरे में Toss ने कुल पंजीकरण 70 लाख से अधिक बताए; एक अन्य रिपोर्ट में अगस्त का आंकड़ा 84 लाख है, लेकिन उसमें वर्ष स्पष्ट रूप से नहीं बताया गया।
अंतरराष्ट्रीय तुलना में भी सावधानी जरूरी है। सैन फ्रांसिस्को जैसी जगहों पर पुलिस और सार्वजनिक एजेंसियों द्वारा चेहरे की पहचान के इस्तेमाल पर प्रतिबंध, निजी खुदरा भुगतान से अलग तरह के उपयोग से जुड़े हैं। यूरोपीय सामान्य डेटा संरक्षण विनियमन (GDPR) पहचान के लिए बायोमेट्रिक डेटा के प्रसंस्करण पर कड़ी शर्तें लगाता है, लेकिन उपलब्ध ब्यौरों में Toss और Naver Pay की नीतियों से सीधे तुलना योग्य किसी विदेशी तस्वीर-भंडारण समय-सीमा का उल्लेख नहीं है।
पार्क ने भुगतान संबंधी शिकायतों पर करीबी नजर रखने के साथ-साथ चेहरे की तस्वीरें रखने की स्पष्ट अवधि और प्रबंधन मानक तय करने की मांग की है। कानून बनाने, कंपनी की नीति में संशोधन या नियामक के फैसले के लिए कोई समय-सीमा नहीं बताई गई है। फिलहाल तथ्य यह हैं कि उपयोगकर्ता प्रमाणीकरण की सहमति खत्म कर सकते हैं, जबकि मूल तस्वीर संग्रहीत रह सकती है; और भुगतान विवाद एक ही आधिकारिक रिपोर्टिंग व्यवस्था में दर्ज नहीं होते।
मुख्य बातें
- लेनदेन का कोई भी इतिहास रखने वाले उपयोगकर्ताओं के सेवा छोड़ने के बाद Toss उनकी मूल चेहरे की तस्वीरें रखता है और उन्हें 366वें दिन सुबह 10 बजे नष्ट करता है।
- जिन उपयोगकर्ताओं ने कभी लेनदेन नहीं किया, उनकी तस्वीरें Toss तुरंत मिटा देता है। Naver Pay सेवा छोड़ने के बाद मूल तस्वीरें 90 दिनों तक रखता है।
- उपयोगकर्ता के सेवा छोड़ने या सहमति वापस लेने पर दोनों कंपनियां बायोमेट्रिक पहचान टेम्पलेट तुरंत मिटा देती हैं।
- खबरों के मुताबिक, भुगतान शिकायतों के 10 मामलों में Toss ने मुआवजा दिया है, लेकिन कंपनी का कहना है कि ये सभी तकनीकी विफलताएं नहीं थीं।
- वर्णित अवधि में वित्तीय पर्यवेक्षण सेवा ने छह शिकायतें दर्ज कीं। फेस पेमेंट की गलतियां उसके आधिकारिक दुर्घटना रिपोर्टिंग आंकड़ों में शामिल नहीं हैं।
- अगस्त के आंकड़े और तारीखें अलग-अलग ब्यौरों में एक समान नहीं हैं, इसलिए इनसे पूरी तरह तुलनीय एक ही कुल संख्या तय नहीं होती।
- भुगतान के लिए तस्वीरें रखने की कोई विशिष्ट अधिकतम अवधि या नीति विवाद सुलझाने की समय-सीमा नहीं बताई गई है।