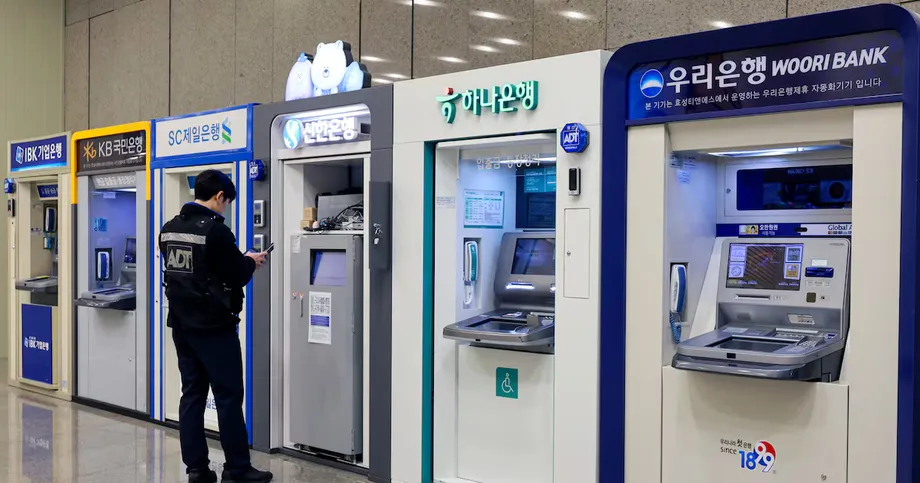
जांच का दायरा बढ़ने के साथ सात वित्तीय संस्थानों में सेंध
दक्षिण कोरियाई पुलिस ने वित्तीय क्षेत्र में हुई हैकिंग की एक मुहिम की जांच का दायरा बढ़ा दिया है। इस मुहिम में कथित तौर पर करीब 66,000 लोगों की जानकारी और 2,200 कॉर्पोरेट रिकॉर्ड उजागर हुए। जांचकर्ताओं को संदेह है कि हमलावरों ने ARTEX का इस्तेमाल किया, जो सुरक्षा परीक्षण के लिए बनाया गया कृत्रिम बुद्धिमत्ता टूल है। इसके डेवलपर ने सार्वजनिक वितरण और अपडेट बंद करने की घोषणा की है।
विषय-सूची
- जांच का दायरा बढ़ने के साथ सात वित्तीय संस्थानों में सेंध
- हमले और कार्रवाई का घटनाक्रम
- ARTEX क्या करता है और जांचकर्ताओं को क्या मिला
- AI की मदद का मतलब यह नहीं कि हमलावर स्वतंत्र था
- चीन की ओर संकेत करने वाले साक्ष्य विवादित
- Telegram अकाउंट से जांच का एक और रास्ता खुला
- ARTEX का सार्वजनिक विकास रोकने से पहले से मौजूद प्रतियां खत्म नहीं होंगी
- सहायक प्रणालियां और व्यापक सुरक्षा समीक्षा
- धोखाधड़ी से बचाव और लंबित फैसले
- मुख्य बातें
पुलिस का विशेष जांच दल 28 से बढ़कर 43 जांचकर्ताओं का हो गया है। डिजिटल फॉरेंसिक और अंतरराष्ट्रीय सहयोग के लिए 15 अतिरिक्त कर्मी तैनात किए गए हैं। मुख्य सवाल अब भी अनसुलझे हैं: हमले किसने किए, उनमें कितने लोग शामिल थे और डेटा चोरी में AI की वास्तविक भूमिका क्या थी।
सात संस्थानों ने डेटा में सेंध की सूचना दी है: शिनहान बैंक, KB कूकमिन बैंक, हाना बैंक, BNK बुसान बैंक, येगाराम सेविंग्स बैंक, वेलकम सेविंग्स बैंक और ह्युंदै कैपिटल। NH नोंगह्युप बैंक और वूरी बैंक को भी कथित तौर पर निशाना बनाया गया, लेकिन दोनों ने डेटा लीक की पुष्टि नहीं की है। इसी अंतर से समझ आता है कि कुछ रिपोर्टें सात संस्थानों में सेंध की बात करती हैं, जबकि अन्य कम से कम नौ लक्ष्यों का जिक्र करती हैं।
शिनहान ने बताया कि उसके 25,729 ग्राहकों की जानकारी चोरी हुई, जिसमें नाम, फोन नंबर और ऋण आवेदन के साथ दी गई आय संबंधी जानकारी शामिल है। येगाराम ने करीब 40,000 ग्राहकों के प्रभावित होने की सूचना दी। इन दोनों आंकड़ों का कुल योग 65,729 है, जो करीब 66,000 प्रभावित लोगों के बताए गए आंकड़े के लगभग बराबर है। हाना ने 89 और KB कूकमिन ने 119 प्रभावित ग्राहकों की सूचना दी।
कुल प्रभावित लोगों को लेकर रिपोर्टों में अंतर है। एक रिपोर्ट में यह संख्या 68,000 ग्राहकों तक बताई गई है, जबकि दूसरी करीब 66,000 व्यक्तियों और 2,200 कॉर्पोरेट रिकॉर्ड को अलग-अलग गिनती है। इन श्रेणियों को सीधे जोड़कर प्रभावित व्यक्तियों की संख्या नहीं निकाली जा सकती। अधिकारियों ने अब तक ऐसा समेकित आंकड़ा प्रकाशित नहीं किया है जो सभी संस्थानों में प्रभावित अलग-अलग लोगों की कुल संख्या बताए।
उजागर हुई जानकारी हर बैंक में अलग-अलग थी। हाना ने कहा कि नाम, व्यक्तिगत पहचान संख्या और फोन नंबर चोरी हुए, लेकिन वित्तीय जानकारी नहीं। व्यापक मुहिम में उजागर रिकॉर्ड में कथित तौर पर सालाना आय, ऋण सीमा और ऋण उत्पादों की जानकारी भी शामिल थी। इन विवरणों की चोरी जमा राशि की चोरी के समान नहीं है, हालांकि इनके आधार पर धोखेबाज भरोसेमंद दिखने वाले प्रतिरूपण प्रयास कर सकते हैं।
हमले और कार्रवाई का घटनाक्रम
अधिकारियों का मानना है कि मुख्य हमले लगभग 27 सितंबर से 1 अक्टूबर के बीच हुए। माना जाता है कि शिनहान को 30 सितंबर को हैक किया गया और उसने 1 अक्टूबर को सेंध की जानकारी दी। बाद में सामने आए सुरक्षा निष्कर्षों और ARTEX के सार्वजनिक विकास को बंद किए जाने से जांच का दायरा शुरुआती बैंक खुलासों से आगे बढ़ गया है।
- जुलाई: ARTEX GitHub पर मुफ्त उपलब्ध हुआ।
- सितंबर: इस टूल ने Baidu की Agent+ अटैक एंड डिफेंस चुनौती जीती।
- 27 सितंबर से 1 अक्टूबर: जांचकर्ताओं के अनुसार वित्तीय क्षेत्र पर संदिग्ध हमले इसी अनुमानित अवधि में हुए।
- 30 सितंबर: अधिकारियों का मानना है कि शिनहान में सेंध इसी दिन लगी।
- 1 अक्टूबर: शिनहान ने ग्राहकों की जानकारी चोरी होने की सार्वजनिक पुष्टि की।
- 8 अक्टूबर: डेवलपर Autumn-27 ने घोषणा की कि ARTEX के सार्वजनिक अपडेट बंद होंगे और इसे निजी प्रारूप में ले जाया जाएगा। जांच के घेरे में रहा एक Telegram अकाउंट भी उसी दिन हटा दिया गया।
- 11 अक्टूबर: नए निष्कर्षों में उस अकाउंट और ऑनलाइन सेवाओं को ठप करने वाले हमले बेचने वाले एक चीनी समूह के बीच संभावित संबंध बताए गए।
शुरुआत में राष्ट्रीय पुलिस एजेंसी की साइबर आतंकवाद जांच इकाई की चार टीमों के 28 जांचकर्ता तैनात किए गए थे। बाद में संख्या बढ़कर 43 हो गई, यानी करीब 54 प्रतिशत की वृद्धि। अतिरिक्त कर्मियों का ध्यान डिजिटल साक्ष्य जुटाने और सीमापार सहयोग पर है।
ARTEX क्या करता है और जांचकर्ताओं को क्या मिला
ARTEX खुद कोई बड़ा भाषा मॉडल नहीं है। यह एक ऑटोमेशन प्लेटफॉर्म है, जो ChatGPT, Claude और DeepSeek सहित बाहरी मॉडलों से जुड़ता है और उनके नतीजों का इस्तेमाल सुरक्षा परीक्षण के कामों में समन्वय के लिए करता है। पेनेट्रेशन टेस्ट में अनुमति लेकर कमजोरियां खोजी जाती हैं, ताकि कोई दुर्भावनापूर्ण हमलावर उनका फायदा उठाने से पहले उन्हें ठीक किया जा सके।
यह टूल चीनी साइबर सुरक्षा इंजीनियर ली पुहुआ ने बनाया था, जो Autumn नाम और GitHub हैंडल Autumn-27 का इस्तेमाल करते हैं। इसका डिजाइन AI एजेंटों को लक्ष्यों के बारे में जानकारी जुटाने, कमजोरियां खोजने, सिस्टम में प्रवेश के रास्ते तय करने, सुरक्षा टूल चलाने और कमजोरियों की पुष्टि करने की सुविधा देता है। यही प्रक्रिया वैध परीक्षण के लिए भी इस्तेमाल हो सकती है और बिना अनुमति घुसपैठ के लिए भी। यह इस पर निर्भर करता है कि निर्देश कौन दे रहा है और अनुमति मौजूद है या नहीं।
दक्षिण कोरियाई साइबर सुरक्षा कंपनी Genians के सुरक्षा केंद्र के प्रमुख मून जोंग-ह्योन ने उन सर्वरों के HTML हेडर में ARTEX कंसोल का एक लेबल पहचाना, जिनके बारे में माना जाता है कि उन्होंने हमलों को नियंत्रित किया था। लेबल में लिखा था "ARTEX - 自主渗透测试控制台", यानी स्वायत्त पेनेट्रेशन टेस्टिंग कंसोल। ऐसे निशान इस आकलन का समर्थन करते हैं कि सॉफ्टवेयर मौजूद था, लेकिन इससे इसे चलाने वाले की पहचान साबित नहीं होती।
CrowdStrike का आकलन था कि हमलावर ने संभवतः Anthropic के Claude और Claude Code के साथ ARTEX का इस्तेमाल किया। जांच से जुड़ी अन्य रिपोर्टों में ARTEX के साथ DeepSeek समेत कई मॉडलों के इस्तेमाल का उल्लेख है। ये विवरण एक अकेले AI सिस्टम के बजाय कई टूल के संयोजन की ओर इशारा करते हैं। किस मॉडल ने कौन-सा काम किया, इसका पूरा ब्योरा अभी स्थापित नहीं हुआ है।
AI की मदद का मतलब यह नहीं कि हमलावर स्वतंत्र था
इस मामले में ऑटोमेशन और मानव जिम्मेदारी के बीच का अंतर अहम है। AI सिस्टम की जांच करने, नतीजों को समझने और कोड तैयार करने में लगने वाला समय घटा सकता है, जबकि लक्ष्य चुनने और कार्रवाई निर्देशित करने का फैसला इंसान ही करता है। AI के इस्तेमाल का साक्ष्य यह साबित नहीं करता कि पूरी घुसपैठ बिना किसी मानवीय फैसले के हुई।
कोरिया फाइनेंशियल सिक्योरिटी इंस्टीट्यूट के एक अधिकारी ने हमलों में मानवीय निर्देश की भूमिका का वर्णन किया:
यह सही है कि हमलों में AI का इस्तेमाल हुआ, लेकिन AI ने मानवीय भागीदारी के बिना स्वतंत्र रूप से काम नहीं किया। एक हैकर ने AI को टूल की तरह इस्तेमाल किया।
CrowdStrike ने कहा कि AI सत्रों के रिकॉर्ड में चोरी की गई कोरियाई डेटा-लीक जानकारी आमतौर पर कहां बेची जाती है, इस बारे में सवाल और डेटा बिक्री के लिए इस्तेमाल होने वाले कोरियाई Telegram समूह खोजने में मदद के अनुरोध शामिल थे। इन अनुरोधों के आधार पर उसने आकलन किया कि गतिविधि का मकसद आर्थिक लाभ था। हालांकि, इनसे अपने आप यह साबित नहीं होता कि चोरी किए गए रिकॉर्ड वास्तव में बेचे गए।
कोरिया यूनिवर्सिटी के स्कूल ऑफ साइबर सिक्योरिटी के प्रोफेसर किम सेउंग-जू ने चेतावनी दी कि ARTEX जैसे टूल कम तकनीकी अनुभव वाले लोगों के लिए भी हमले करना आसान बना सकते हैं:
AI हैकिंग टूल सामने आते रहेंगे, जिससे गैर-विशेषज्ञों के लिए हमले करना आसान होगा। नतीजतन, ऐसे हमले अधिक बार होंगे।
व्यावहारिक चिंता गति और पैमाने की है। कोई संचालक हर काम हाथ से करने के बजाय एजेंटों का इस्तेमाल कर कई संगठनों की एक के बाद एक जांच कर सकता है। इससे कमजोरियों, सिस्टम में प्रवेश के रास्तों या मानवीय विवेक की जरूरत खत्म नहीं होती, लेकिन उनका फायदा उठाने में लगने वाला प्रयास घट सकता है।
चीन की ओर संकेत करने वाले साक्ष्य विवादित
CrowdStrike का आकलन था कि संदिग्ध संचालक संभवतः चीनी भाषा बोलता था, उसका मकसद आर्थिक लाभ था और वह गुआंगडोंग प्रांत में स्थित था। उसने इस आकलन पर मध्यम स्तर का भरोसा जताया, इसे निश्चित निष्कर्ष के रूप में पेश नहीं किया।
पहचान संबंधी कुछ जानकारी Claude के एक सत्र से मिली, जिसमें सुरक्षा शोधकर्ता का बायोडाटा मांगा गया था। उस सत्र में 26 वर्ष की उम्र, माओमिंग में निवास, शैक्षिक विवरण और एक Telegram अकाउंट का जिक्र था। CrowdStrike ने माना कि ये विवरण संभवतः हमलावर के थे। प्रकाशित फोन नंबर से जुड़े व्यक्ति ने इसमें शामिल होने से इनकार किया और कहा कि उनकी निजी जानकारी का इस्तेमाल बिना अनुमति किया गया।
वित्तीय पर्यवेक्षण सेवा ने हैकिंग के प्रयासों से जुड़े 28 IP पते पहचाने। उनके भौगोलिक फैलाव को लेकर रिपोर्टों में अंतर है: एक में करीब एक दर्जन देशों का जिक्र है, जबकि दूसरी में अमेरिका, जापान, जर्मनी और कम से कम 10 अन्य देश शामिल हैं। जांचकर्ताओं ने कथित तौर पर हांगकांग में नियंत्रण सर्वर, अलग-अलग अटैक सर्वर और वैकल्पिक पहुंच मार्ग भी पहचाने।
IP पता किसी इंटरनेट कनेक्शन या सर्वर की जगह बताता है, जरूरी नहीं कि उसे नियंत्रित करने वाला व्यक्ति कौन है। इसी तरह, चीनी डेवलपर के बनाए सॉफ्टवेयर का इस्तेमाल यह साबित नहीं करता कि हमलावर चीनी है। Brave New Coin के विश्लेषक आदित्य दास ने केवल ARTEX के आधार पर ऐसा निष्कर्ष निकालने के प्रति आगाह किया।
चीनी विदेश मंत्रालय की प्रवक्ता माओ निंग ने कहा कि मंत्रालय को इस विशिष्ट मामले की जानकारी नहीं है और चीन हैकिंग का लगातार विरोध करता है तथा उससे मुकाबला करता है। हमले के पीछे किसकी पहचान थी या इसमें किसी राज्य की भूमिका थी, इसकी पुष्टि करने वाला कोई निष्कर्ष घोषित नहीं किया गया है।
Telegram अकाउंट से जांच का एक और रास्ता खुला
अलग सुरक्षा विश्लेषण में Telegram अकाउंट YY520CN का संबंध GodNet से जोड़ा गया। यह ऑनलाइन समुदाय Vitas नाम के एक चीनी समूह ने बनाया था, जो वितरित सेवा-अस्वीकरण (DDoS) हमले बेचता है। इन हमलों में किसी सेवा पर इतना ट्रैफिक भेजा जाता है कि वह उपलब्ध न रहे। यह गतिविधि बैंक रिकॉर्ड चोरी करने से अलग है, इसलिए समुदाय से जुड़ाव जांच का एक सुराग है, इस बात का सबूत नहीं कि समूह ने सेंध लगाई।
यह अकाउंट सितंबर 2024 में GodNet की मॉडरेटर सूची में दिखा था। विश्लेषण में Telegram सदस्यता की जानकारी, GitHub गतिविधि और पासवर्ड चुराने वाले मैलवेयर से उजागर हुए क्रेडेंशियल का मिलान किया गया। हमलों से जुड़े एक सर्वर पर AI इस्तेमाल के रिकॉर्ड के विश्लेषण के जरिए YY520CN का नाम सार्वजनिक होने के बाद 8 अक्टूबर को इसे हटा दिया गया।
इसके बाद उसी यूजरनेम से एक नया अकाउंट सामने आया और उससे जुड़े एक चैनल ने आरोपों से इनकार किया। यह स्पष्ट नहीं है कि पुराने और नए अकाउंट एक ही व्यक्ति के नियंत्रण में थे या नहीं। फोन नंबर के मालिक का इनकार भी पहचान से जुड़ा एक और सवाल खड़ा करता है, जिसका जांचकर्ताओं ने अब तक समाधान नहीं किया है।
GodNet के एक अन्य सदस्य के विश्लेषण में GitHub संपादन इतिहास में एक ईमेल पता मिला, जिसका संबंध 2023 में चुराए गए क्रेडेंशियल से था। इन रिकॉर्ड में Microsoft और Oracle क्लाउड लॉगिन की जानकारी शामिल थी। इससे संकेत मिलता है कि अकाउंट धारक ने समूह के तकनीकी सिस्टम चलाने में मदद की हो सकती है।
दूसरे सदस्य का बैंक हैकिंग से सीधे संबंध नहीं जोड़ा गया है। चुराए गए क्रेडेंशियल का क्लाउड सब्सक्राइबर रिकॉर्ड से मिलान करना अकाउंट संचालकों की पहचान का एक और रास्ता हो सकता है, लेकिन अकाउंट के ये संबंध यह साबित नहीं करते कि चोरी किसने की या इसके पीछे एक ही व्यक्ति था।
ARTEX का सार्वजनिक विकास रोकने से पहले से मौजूद प्रतियां खत्म नहीं होंगी
8 अक्टूबर को Autumn-27 ने घोषणा की कि ARTEX का सोर्स कोड निजी कर दिया जाएगा और इसके सार्वजनिक संस्करण या रखरखाव सहायता आगे उपलब्ध नहीं होगी। डेवलपर ने टूल के दुरुपयोग का हवाला दिया, हालांकि घोषणा में दक्षिण कोरिया के वित्तीय क्षेत्र पर हुए हमलों का सीधे नाम नहीं लिया गया। बाद में ARTEX का GitHub पेज भी गायब होने की खबर आई।
डेवलपर ने यह भी कहा कि अवैध इस्तेमाल परियोजना के मूल उद्देश्य के खिलाफ है और उपयोगकर्ताओं द्वारा किए गए उल्लंघनों की जिम्मेदारी से खुद को अलग रखा। हटाए जाने से पहले परियोजना में इसका उद्देश्य निजी तौर पर सीखना, कोड पर शोध और स्थानीय तकनीकी सत्यापन बताया गया था, न कि बिना अनुमति ऑनलाइन सिस्टम का परीक्षण करना।
सार्वजनिक वितरण बंद करने से मूल परियोजना के जरिए भविष्य में इसकी पहुंच सीमित होगी और सार्वजनिक रखरखाव रुक जाएगा। इससे उपयोगकर्ताओं द्वारा पहले डाउनलोड की गई प्रतियां न तो मिटेंगी और न ही उनका इस्तेमाल रुक जाएगा। इसलिए यह घोषणा सॉफ्टवेयर के वितरण में बदलाव है, इस बात का प्रमाण नहीं कि हमले की क्षमता खत्म हो गई है।
इस फैसले से मूल डेवलपर और कथित तौर पर बैंकों के खिलाफ सॉफ्टवेयर इस्तेमाल करने वाले व्यक्ति के बीच का अंतर भी बना रहता है। जांचकर्ताओं को अब भी बुनियादी ढांचे, अकाउंट और कार्रवाइयों को पहचान योग्य संचालकों से जोड़ना होगा। टूल कहां बना और उसके डेवलपर ने उसे हटाया या नहीं, इससे यह काम पूरा नहीं होता।
सहायक प्रणालियां और व्यापक सुरक्षा समीक्षा
संदिग्ध प्रवेश मार्ग मुख्य बैंकिंग नेटवर्क से आगे की प्रणालियों की ओर इशारा करते हैं। ऋण एजेंट पोर्टल, कर्मचारियों के मोबाइल टूल और बिक्री सहायता प्रणालियों में कमजोर प्रमाणीकरण को संभावित समस्या माना गया है। भुगतान प्रणालियों की सुरक्षा से जरूरी नहीं कि ग्राहक जानकारी रखने वाले या ऋण प्रक्रिया में सहायक हर एप्लिकेशन भी सुरक्षित हो जाए।
सोगांग यूनिवर्सिटी के प्रोफेसर ह्योबिन ली ने सहायक प्रणालियों को ऐसा क्षेत्र बताया, जिस पर अपेक्षाकृत कम ध्यान दिया जा रहा है:
ऋण एजेंट जानकारी पोर्टल और कर्मचारियों के इस्तेमाल वाले आंतरिक मोबाइल एप्लिकेशन जैसी कुछ सहायक प्रणालियों पर कम सुरक्षा ध्यान दिया गया लगता है।
लगातार अटैक सरफेस मैनेजमेंट इसका एक प्रस्तावित उपाय है। इसका अर्थ है किसी संगठन के बाहर से पहुंच योग्य सिस्टम की सूची बनाए रखना और उनमें उजागर सेवाओं, कमजोर एक्सेस कंट्रोल और सुरक्षा खामियों की जांच करना। AI इस काम में मदद कर सकता है, लेकिन मिली कमजोरियों को ठीक करना भी जरूरी है।
राष्ट्रपति ली जे-म्यॉन्ग ने साइबर सुरक्षा के लिए AI के विकास और तैनाती में तेजी लाने, महत्वपूर्ण प्रणालियों की तत्काल समीक्षा करने और राष्ट्रीय बुनियादी ढांचे की सुरक्षा मजबूत करने का आह्वान किया। कार्रवाई की तात्कालिकता बताते हुए ली ने कहा:
सबसे अहम है तेजी।
कैबिनेट की चेतावनियों का श्रेय किसे दिया गया, इस पर रिपोर्टों में अंतर है। कुछ रिपोर्टें AI सुरक्षा व्यवस्था में बदलाव की मांग करने वाले वक्ता के रूप में राष्ट्रपति ली का नाम लेती हैं, जबकि एक अन्य वित्त से परे जोखिम और आगे डेटा लीक की चेतावनियों का श्रेय प्रधानमंत्री हान सोंग-सुक को देती है। रिपोर्टों में बताई गई नीति की दिशा एक जैसी है: अगली घटना से पहले व्यापक जांच और कार्रवाई, न कि बाद में केवल नुकसान की मरम्मत।
दो बड़े चर्च और Korea Electric Power Corp. ने भी ऑनलाइन सिस्टम में अनधिकृत पहुंच की पुष्टि की। इन घटनाओं का बैंक हमलों से संबंध था या नहीं, यह अज्ञात है। इन खुलासों से तत्काल सुरक्षा चिंता का दायरा बढ़ता है, लेकिन इनसे किसी एक हमलावर या साझा तरीके की पुष्टि नहीं होती।
धोखाधड़ी से बचाव और लंबित फैसले
वित्तीय सेवा आयोग और वित्तीय पर्यवेक्षण सेवा ने कहा कि लीक हुए डेटा के जरिए फिशिंग से वित्तीय नुकसान या पैसे चोरी होने का कोई पुष्ट मामला सामने नहीं आया है। उन्होंने खाताधारकों को सलाह दी कि वे अपनी जमा राशि की सुरक्षा को लेकर जरूरत से ज्यादा चिंतित न हों। यह बयान उस समय तक पुष्ट नुकसान से जुड़ा है, भविष्य में धोखाधड़ी न होने की गारंटी नहीं।
नाम, फोन नंबर, आय का ब्योरा और हालिया ऋण आवेदन की जानकारी किसी ठग को बैंक कर्मचारी बनकर बात करने में मदद कर सकती है। ह्योबिन ली ने यह भी चेतावनी दी कि चोरी की गई जानकारी को अन्य लीक डेटाबेस के साथ जोड़ा जा सकता है, जिससे शुरुआती सेंध से आगे भी जोखिम बढ़ सकता है।
नियामकों ने बैंकों को प्रभावित ग्राहकों के लिए हेल्प डेस्क बनाने, AI आधारित Anti-Phishing Sharing and Analysis Platform का इस्तेमाल करने, अस्थायी रूप से धोखाधड़ी की निगरानी बढ़ाने और धोखाधड़ी का शिकार हुए ग्राहकों को राहत तथा मुआवजा देने का निर्देश दिया। शिनहान ने माफी मांगी और ग्राहकों के लिए यह जांचने हेतु एक पेज बनाया कि वे प्रभावित हुए हैं या नहीं।
वित्तीय संस्थानों ने ऑनलाइन ऋण आवेदनों, नए खाते खोलने और सेंध के पीड़ितों से जुड़ी जानकारी का इस्तेमाल कर किए जाने वाले बड़े ट्रांसफर की समीक्षा पर सहमति जताई। जरूरत पड़ने पर अतिरिक्त पहचान जांच की जाएगी। नियामक अधिक व्यापक ऑडिट की आवश्यकताओं पर भी विचार कर रहे हैं।
वित्तीय पर्यवेक्षण सेवा ने 28 संदिग्ध IP पते वित्तीय संस्थानों के साथ साझा किए और उनसे घोषणा के बाद आने वाले गुरुवार तक जांच पूरी कर कमजोरियां ठीक करने को कहा। इन जांचों के समेकित नतीजे सामने नहीं आए हैं और कोई अन्य निश्चित सार्वजनिक समयसीमा घोषित नहीं की गई है।
पुलिस ने वित्तीय सेवा आयोग से पूछा है कि प्रभावित सिस्टम इलेक्ट्रॉनिक वित्तीय बुनियादी ढांचे की श्रेणी में आते हैं या नहीं। यह वर्गीकरण नए स्थापित गंभीर अपराध जांच एजेंसी को सूचना देने की जरूरत पैदा कर सकता है और इस बात को प्रभावित कर सकता है कि मामला उसे सौंपा जाएगा या नहीं। इस पर कोई फैसला घोषित नहीं हुआ है।
इसलिए आगे के अहम घटनाक्रम होंगे: संचालकों की पहचान, पीड़ितों की संख्या का मिलान, सिस्टम में प्रवेश के रास्तों पर निष्कर्ष और जांच की जिम्मेदारी तय करने का फैसला। केवल ARTEX के इस्तेमाल के साक्ष्य से इनमें से कोई भी बात तय नहीं होती।
मुख्य बातें
- सात वित्तीय संस्थानों ने सेंध की सूचना दी; दो अन्य को कथित तौर पर निशाना बनाया गया, लेकिन डेटा लीक की पुष्टि नहीं हुई।
- रिपोर्टों में करीब 66,000 व्यक्तियों और 2,200 कॉर्पोरेट रिकॉर्ड के उजागर होने की बात है, जबकि एक अन्य रिपोर्ट में प्रभावित ग्राहकों की संख्या 68,000 तक बताई गई है।
- पुलिस का विशेष जांच दल 28 से बढ़कर 43 जांचकर्ताओं का हो गया।
- साक्ष्य बताते हैं कि मानव संचालकों ने ARTEX और बाहरी AI मॉडलों का इस्तेमाल किया; कोई AI सिस्टम स्वतंत्र रूप से काम नहीं कर रहा था।
- हमलावर की पहचान के दावे और चीनी हमलावर समुदाय से संभावित संबंध अपुष्ट और विवादित हैं।
- ARTEX के डेवलपर ने सार्वजनिक अपडेट बंद कर दिए, लेकिन पहले डाउनलोड की गई प्रतियों का इस्तेमाल जारी रह सकता है।
- नियामकों ने लीक डेटा से हुई फिशिंग के किसी पुष्ट नुकसान की सूचना नहीं दी और निगरानी तथा पहचान जांच मजबूत करने के निर्देश दिए।