क्या हुआ और यह क्यों अहम है
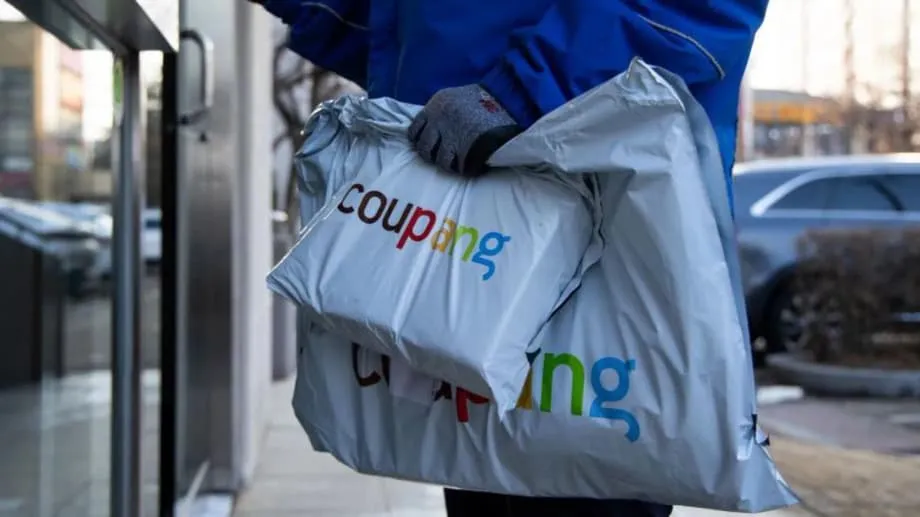
दक्षिण कोरिया के सबसे बड़े ई-कॉमर्स मंच कूपांग ने बड़े पैमाने पर डेटा सेंध का खुलासा किया है, जिसमें 3.37 करोड़ ग्राहक खातों से जुड़ी निजी जानकारी उजागर हुई। जांचकर्ताओं का कहना है कि अनधिकृत पहुंच संभवतः जून में देश के बाहर स्थित सर्वरों के जरिए शुरू हुई और महीनों तक पकड़ में नहीं आई। इस सेंध का दायरा देश की आधी से अधिक आबादी तक पहुंचता है। इससे रोजमर्रा की खरीदारी करने वाले लोग, परिवार और छोटे कारोबार ऐसे संभावित धोखाधड़ी के निशाने पर आ गए हैं, जो अक्सर निजी डेटा के बड़े पैमाने पर लीक होने के बाद होती है।
विषय-सूची
कंपनी के मुताबिक, उजागर जानकारी में नाम, मोबाइल नंबर, ईमेल पते, डिलीवरी पते और कुछ पुराने ऑर्डर का ब्योरा शामिल है। उसका कहना है कि भुगतान कार्ड का डेटा, बैंक संबंधी जानकारी और लॉगिन विवरण तक पहुंच नहीं बनाई गई। वित्तीय जानकारी न होने पर भी संपर्क विवरण और ऑर्डर इतिहास का मेल ऐसे विश्वसनीय धोखों में इस्तेमाल हो सकता है जिनमें ग्राहक सहायता कर्मचारी या डिलीवरी सूचना बनकर संपर्क किया जाता है। ग्राहकों को ऐसे कॉल, संदेश या ईमेल से सतर्क रहने को कहा गया है जिनमें कोड, पासवर्ड या भुगतान विवरण मांगे जाएं।
कूपांग ने माफी मांगी और नवंबर के मध्य में कुछ खातों को प्रभावित करने वाली असामान्य पहुंच का पता चलने के तुरंत बाद अधिकारियों को घटना की जानकारी दी। शुरुआत में करीब 4,500 खातों के प्रभावित होने का आंकड़ा था, जो जांच का दायरा बढ़ने के साथ तेजी से बढ़ा। पुलिस इस संभावना की जांच कर रही है कि देश से बाहर रह रहा कंपनी का कोई पूर्व कर्मचारी इसमें शामिल था। नियामक यह देख रहे हैं कि क्या कूपांग ने डेटा सुरक्षा नियमों का उल्लंघन किया। उन्होंने संकेत दिया है कि अनुपालन में चूक की पुष्टि होने पर दंड लगाया जाएगा।
डेटा सेंध कैसे हुई
कंपनी और सरकारी अधिकारियों के मुताबिक, इस सेंध में डिलीवरी से जुड़ी निजी जानकारी शामिल थी और ऐसा लगता है कि जून के आखिर से विदेश स्थित सर्वरों के जरिए पहुंच बनाई गई। कूपांग ने 18 नवंबर को असामान्य गतिविधि की पहचान की और दो दिनों के भीतर अधिकारियों को सूचित किया। संदिग्ध रास्ते को बंद करने और आंतरिक निगरानी कड़ी करने के बाद कंपनी ने सुरक्षा विशेषज्ञों और कानून प्रवर्तन एजेंसियों के साथ संयुक्त जांच शुरू की। फॉरेंसिक जांच आगे बढ़ने के साथ प्रभावित खातों की संख्या करोड़ों तक पहुंच गई।
अधिकारियों का कहना है कि कुछ सर्वरों के सत्यापन के तरीके में मौजूद कमजोरी का फायदा उठाया गया हो सकता है। इससे बाहरी व्यक्ति बिना तुरंत अलार्म बजाए बार-बार डेटा निकाल सकता था। यह संभावना और सिस्टम की अंदरूनी जानकारी होने के संकेत अब जांच के मुख्य केंद्र में हैं। सरकार ने आपात बैठक बुलाई और तकनीकी विश्लेषण, पीड़ितों की सहायता तथा नियामकीय कार्रवाई में तालमेल के लिए सार्वजनिक और निजी क्षेत्र की संयुक्त टीम बनाई।
क्या जानकारी उजागर हुई और क्या जोखिम हैं
बताया गया है कि डेटा में वे रोजमर्रा की निजी जानकारियां शामिल हैं जो लोग डिलीवरी पाने के लिए साझा करते हैं: नाम, मोबाइल नंबर, ईमेल पता, डिलीवरी पता और ऑर्डर इतिहास के कुछ हिस्से। भुगतान कार्ड नंबर, बैंक जानकारी और पासवर्ड इसमें शामिल नहीं थे। तत्काल वित्तीय जोखिम के लिहाज से यह अंतर अहम है, लेकिन उजागर जानकारी से सोशल इंजीनियरिंग के जरिए धोखा देना फिर भी संभव है। धोखेबाज खुद को खुदरा विक्रेता, लॉजिस्टिक्स साझेदार या बैंक बताकर लोगों पर वन-टाइम कोड बताने या मैलवेयर इंस्टॉल करने का दबाव डाल सकते हैं।
बड़े डेटा लीक के बाद टेक्स्ट संदेशों के जरिए होने वाली फिशिंग, जिसे अक्सर स्मिशिंग कहा जाता है, एक आम खतरा है। हमलावर डिलीवरी अपडेट या खाते से जुड़ी विश्वसनीय दिखने वाली सूचनाओं के जरिए लोगों को नकली लॉगिन पेज पर ले जाते हैं या खाता अपने कब्जे में लेने के लिए वन-टाइम कोड हासिल करते हैं। ऑर्डर के ब्योरे से ऐसे संदेश अधिक विश्वसनीय लग सकते हैं। ग्राहकों को अनपेक्षित संदेशों और कॉल से सावधान रहना चाहिए, खासकर जब उनमें भुगतान, कोड या डिवाइस का दूर से नियंत्रण देने को कहा जाए।
कूपांग का कहना है कि कोई पासवर्ड चोरी नहीं हुआ, लेकिन अपराधी अक्सर लीक हुए संपर्क विवरणों का इस्तेमाल करके पासवर्ड रीसेट करने की कोशिश करते हैं। बिना मांगे आए पासवर्ड रीसेट या सत्यापन अनुरोधों पर नजर रखें और किसी भी बदलाव की पुष्टि केवल आधिकारिक ऐप या वेबसाइट पर करें, संदेश में दिए लिंक के जरिए नहीं। जहां उपलब्ध हो, दो-स्तरीय प्रमाणीकरण चालू करें। हाल के ऑर्डर और सहेजे गए डिलीवरी पतों में ऐसे बदलाव देखें जो आपने नहीं किए हैं।
इसके पीछे कौन हो सकता है
जांच से परिचित अधिकारियों के मुताबिक, पुलिस ने एक संदिग्ध की पहचान की है, जो कंपनी का पूर्व कर्मचारी और विदेशी नागरिक है। बताया गया है कि वह देश छोड़ चुका है। जांचकर्ता यह पता लगा रहे हैं कि क्या उसने सर्वर सत्यापन की खामी का फायदा उठाया या नौकरी छोड़ने के बाद भी उसकी पहुंच बनी रही। सिस्टम की अंदरूनी जानकारी से कमजोरियां ढूंढना आसान हो सकता है, खासकर जब सिस्टम लॉग और पहुंच अधिकारों पर कड़ा नियंत्रण न हो।
अंदरूनी जोखिम का मतलब सिर्फ जानबूझकर नुकसान पहुंचाना नहीं है। गलतियां, सिस्टम में बच गए टोकन और कर्मचारियों की पहुंच समय पर बंद न करना ऐसे डेटा रास्ते उजागर कर सकते हैं जिनका बाहरी हमलावर फायदा उठाते हैं। इस जोखिम को घटाने के लिए मजबूत पहुंच नियंत्रण, क्रेडेंशियल बदलना और रद्द करना, लगातार लॉगिंग और गतिविधियों की निगरानी जरूरी है। नियामकों ने इस सेंध की गंभीरता पर जोर दिया है और तेजी से कार्रवाई का वादा किया है।
लाखों नागरिकों के संपर्क विवरण उजागर होने के मामले में विज्ञान एवं आईसीटी मंत्रालय ने जांच के लिए अपनी अपेक्षाएं जाहिर कीं।
मंत्रालय ने कहा कि तेजी से जांच की जाएगी और उल्लंघन पाए जाने पर कड़े प्रतिबंध लगाए जाएंगे।
अधिकारियों और कूपांग ने क्या कदम उठाए
शुरुआती रिपोर्ट के कुछ ही दिनों के भीतर सरकार ने औपचारिक जांच शुरू की और कानून प्रवर्तन तथा तकनीकी एजेंसियों के साथ संयुक्त प्रतिक्रिया दल बनाया। निजी जानकारी संरक्षण आयोग यह जांच रहा है कि डेटा सुरक्षा नियमों का उल्लंघन हुआ या नहीं। कूपांग का कहना है कि उसने पहुंच का रास्ता बंद कर दिया, आंतरिक निगरानी बढ़ाई और जांच में पूरा सहयोग दे रही है। कंपनी ने ग्राहकों को पहचान छिपाकर संपर्क करने की कोशिशों से सतर्क रहने और आधिकारिक संचार माध्यमों पर भरोसा करने को कहा है।
यह सेंध इस साल की शुरुआत में एक प्रमुख मोबाइल ऑपरेटर के यहां हुई बड़ी घटना से भी बड़ी है, जिसमें 2.3 करोड़ से अधिक उपयोगकर्ता प्रभावित हुए थे और रिकॉर्ड जुर्माना लगाया गया था। नियामकों ने संकेत दिया है कि नियंत्रण अपर्याप्त पाए जाने पर कड़े दंड होंगे। अधिकारी यह भी समीक्षा कर रहे हैं कि सर्वर सुरक्षा, कर्मचारियों की पहुंच समाप्त करने और पहुंच सत्यापन से जुड़े उद्योग दिशानिर्देशों को मजबूत करने की जरूरत है या नहीं।
प्रमाणन इसे रोकने में क्यों नाकाम रहा
कूपांग के पास सूचना सुरक्षा और निजी डेटा संरक्षण के लिए राष्ट्रीय प्रमाणन आईएसएमएस-पी है। कंपनी को यह प्रमाणन 2021 में मिला था और 2024 में इसका नवीनीकरण हुआ। इसके बावजूद, 2020 से कंपनी में कई घटनाएं सामने आई हैं और पहले के उल्लंघनों के लिए उस पर जुर्माना भी लगाया गया है। इससे यह व्यापक बहस तेज हुई है कि प्रमाणन वास्तव में किस बात की गारंटी देता है। आईएसएमएस-पी ऑडिट दस्तावेजी नीतियों, प्रक्रियाओं और नियंत्रणों पर ध्यान देते हैं, लेकिन प्रमाणन वास्तविक समय की नाकामियों, मानवीय भूल या अंदरूनी दुरुपयोग के खिलाफ गारंटी नहीं है।
आलोचकों का कहना है कि ऑडिट इस ठोस सबूत के बजाय कागजी अनुपालन पर जोर दे सकते हैं कि दबाव की स्थिति में नियंत्रण कारगर हैं। जटिल मंच बड़ी संख्या में माइक्रोसर्विसेज, तृतीय-पक्ष एकीकरण और बड़ी टीमों पर निर्भर होते हैं। जोखिम की स्थिति तेजी से बदल सकती है। समय-समय पर होने वाले और चेकलिस्ट पर आधारित प्रमाणन ऑडिट उन व्यावहारिक कमजोरियों को नजरअंदाज कर सकते हैं जो केवल लाइव सिस्टम में सामने आती हैं, जैसे लंबे समय तक सक्रिय रहने वाले एक्सेस टोकन, सर्वर प्रमाणीकरण की खामियां या अलग-अलग परिवेशों में लॉग का अधूरा मिलान।
दूसरे देशों के नियम यह समझने में मदद करते हैं कि दंड और रोकथाम किस तरह जुड़े हैं। यूरोपीय संघ का जनरल डेटा प्रोटेक्शन रेगुलेशन (जीडीपीआर) निजता को डिजाइन में शामिल करना और 72 घंटे के भीतर डेटा सेंध की सूचना देना अनिवार्य करता है। इसके तहत वैश्विक राजस्व के 4 प्रतिशत तक जुर्माना लगाया जा सकता है। अमेरिका में फेडरल ट्रेड कमीशन ने उपयोगकर्ता डेटा का गलत इस्तेमाल करने या उपभोक्ताओं को गुमराह करने वाली कंपनियों पर बड़े दंड लगाए हैं। जापान ने चर्चित घटनाओं के बाद निजी जानकारी संरक्षण अधिनियम के तहत नियम कड़े किए और आंतरिक पहुंच नियंत्रण तथा ऑडिट मजबूत किए। दक्षिण कोरिया की व्यवस्था को व्यापक रूप से कड़ा माना जाता है, फिर भी बार-बार होने वाली बड़ी घटनाएं दिखाती हैं कि तेजी से बदलते हमले के तरीकों और अंदरूनी जोखिम के साथ कदम मिलाने के लिए प्रवर्तन, निगरानी और रोकथाम को अब भी मजबूत करने की जरूरत है।
दक्षिण कोरिया में पहले हुए डेटा लीक से इसकी तुलना
पिछले दो दशकों में दक्षिण कोरिया में डेटा सेंध की कई बड़ी घटनाएं हुई हैं। 2011 में हैकरों ने एक बड़े सोशल नेटवर्क और पोर्टल के करीब 3.5 करोड़ खातों का डेटा चुराया था। 2014 में क्रेडिट कार्ड कंपनियों से करोड़ों रिकॉर्ड लीक हुए, जिनमें निवासी पहचान नंबर और कार्ड का ब्योरा शामिल था। इससे पहले ऑनलाइन मार्केटप्लेस और ऊर्जा कंपनियां भी प्रभावित हुई थीं, जबकि हाल के वर्षों में मोबाइल ऑपरेटरों ने भी डेटा लीक की सूचना दी है। एक प्रमुख दूरसंचार प्रदाता की हालिया घटना में 2.3 करोड़ से अधिक उपयोगकर्ता प्रभावित हुए और निजी जानकारी कानूनों के उल्लंघन पर अब तक का सबसे बड़ा जुर्माना लगा।
कूपांग का मामला अपने बड़े दायरे और पूर्व अंदरूनी कर्मचारी की संदिग्ध भूमिका के कारण अलग है। यह कंपनी में हुई कई छोटी घटनाओं के बाद सामने आया है, जिससे इस सार्वजनिक चिंता को बल मिला है कि सुरक्षा सुधारने के वादे वास्तव में लागू हुए हैं या नहीं। बड़े पैमाने, लंबी अवधि और सिस्टम की अंदरूनी जानकारी के मेल ने कॉरपोरेट प्रशासन और राष्ट्रीय डेटा संरक्षण व्यवस्था, दोनों की कड़ी परीक्षा ली है।
ग्राहक अभी क्या कर सकते हैं
कूपांग का कहना है कि भुगतान डेटा या पासवर्ड उजागर होने का कोई सबूत नहीं है। फिर भी, बड़े लीक के बाद अक्सर नाम, फोन नंबर, पते और ऑर्डर विवरण का फायदा उठाकर धोखाधड़ी की जाती है। कुछ आसान कदम जोखिम घटा सकते हैं और किसी के निशाना बनाने पर तेजी से प्रतिक्रिया देने में मदद कर सकते हैं।
- बिना मांगे आए कॉल, संदेश और ईमेल से सावधान रहें, खासकर जब उनमें भुगतान, वन-टाइम कोड या खाते का ब्योरा मांगा जाए।
- डिलीवरी या खाते से जुड़े संदेशों में दिए लिंक पर क्लिक न करें। आधिकारिक ऐप खोलें या वेबसाइट का पता खुद टाइप करें।
- जहां उपलब्ध हो, अपने खातों के लिए दो-स्तरीय प्रमाणीकरण चालू करें।
- खाते का इतिहास और डिलीवरी पतों की सूची देखें कि उनमें कोई ऐसा बदलाव तो नहीं है जो आपने नहीं किया।
- पासवर्ड मैनेजर का इस्तेमाल करें और खरीदारी, ईमेल तथा बैंकिंग के लिए एक ही पासवर्ड दोबारा इस्तेमाल न करें।
- फोन या कंप्यूटर पर रिमोट सहायता सॉफ्टवेयर इंस्टॉल करने के अनुरोधों से सावधान रहें।
- कंपनी की ओर से होने का दावा करने वाले संदिग्ध संदेश मिलने पर आधिकारिक ऐप या वेबसाइट के जरिए ग्राहक सहायता से संपर्क करें।
अगर आपको लगता है कि आपके डेटा का दुरुपयोग हो रहा है, तो अधिकारियों और अपने मोबाइल ऑपरेटर को इसकी सूचना दें। संदिग्ध संदेशों के स्क्रीनशॉट रखें और समय तथा फोन नंबर नोट करें। तुरंत शिकायत करने से जांचकर्ताओं को बड़े पैटर्न पहचानने और दुर्भावनापूर्ण डोमेन तथा नंबरों को बंद करने में मदद मिलती है।
कारोबार और बाजार पर असर
बड़े डेटा लीक की कीमत तकनीकी सफाई तक सीमित नहीं रहती। कंपनियां फॉरेंसिक जांच, पहचान सुरक्षा सेवाओं, सिस्टम के नए सिरे से डिजाइन और ग्राहक सहायता पर खर्च करती हैं। साथ ही उन्हें नियामकीय कार्रवाई और कानूनी दावों का भी सामना करना पड़ता है। प्रतिष्ठा को नुकसान लंबे समय तक रह सकता है, खासकर उन मंचों के लिए जो बार-बार होने वाली खरीदारी और ब्रांड के प्रति मजबूत भरोसे पर निर्भर हैं। जवाबदेही तय करने की मांग पहले से बढ़ रही है और डेटा संरक्षण अधिकारियों ने कहा है कि अनुपालन में खामियां साबित होने पर दंड पर विचार किया जाएगा।
कूपांग अमेरिका में सूचीबद्ध है और दक्षिण कोरिया में राष्ट्रीय स्तर पर काम करती है, इसलिए उसे कई नियामकों और निवेशकों की जांच का सामना करना पड़ रहा है। आगे की फाइलिंग और ब्रीफिंग में पहुंच प्रबंधन, क्रेडेंशियल रद्द करने, सर्वर सत्यापन, लॉग मिलान और तृतीय-पक्ष एकीकरण के प्रशासन में हुए बदलावों पर ध्यान रहने की संभावना है। भरोसा फिर से कायम करने और महीनों तक किसी खामी के पकड़ में न आने की आशंका घटाने के लिए लोगों, प्रक्रियाओं और तकनीक में लगातार निवेश जरूरी होगा।
जानने योग्य बातें
- कूपांग के 3.37 करोड़ ग्राहक खातों की निजी जानकारी उजागर हुई।
- लीक हुए डेटा में नाम, मोबाइल नंबर, ईमेल पते, डिलीवरी पते और कुछ ऑर्डर इतिहास शामिल हैं।
- उजागर डेटा में भुगतान कार्ड की जानकारी, बैंक विवरण या लॉगिन पासवर्ड नहीं मिले।
- अनधिकृत पहुंच संभवतः जून में शुरू हुई और नवंबर के मध्य तक पकड़ में नहीं आई।
- अधिकारी एक संदिग्ध पूर्व कर्मचारी की जांच कर रहे हैं और आपात प्रतिक्रिया दल गठित किया गया है।
- विज्ञान एवं आईसीटी मंत्रालय ने डेटा संरक्षण कानूनों के उल्लंघन की पुष्टि होने पर कड़े प्रतिबंधों की चेतावनी दी है।
- कूपांग का कहना है कि पहुंच का रास्ता बंद कर दिया गया है और आंतरिक निगरानी मजबूत की गई है।
- ग्राहकों को कंपनी बनकर किए जाने वाले फोन कॉल, संदेश और ईमेल से सावधान रहने को कहा गया है।
- इस मामले ने आईएसएमएस-पी जैसे राष्ट्रीय सुरक्षा प्रमाणनों की प्रभावशीलता पर बहस तेज कर दी है।
- यह सेंध अन्य बड़ी कंपनियों में हाल में हुई घटनाओं से बड़ी है और दक्षिण कोरिया में दर्ज सबसे बड़ी घटनाओं में से एक है।