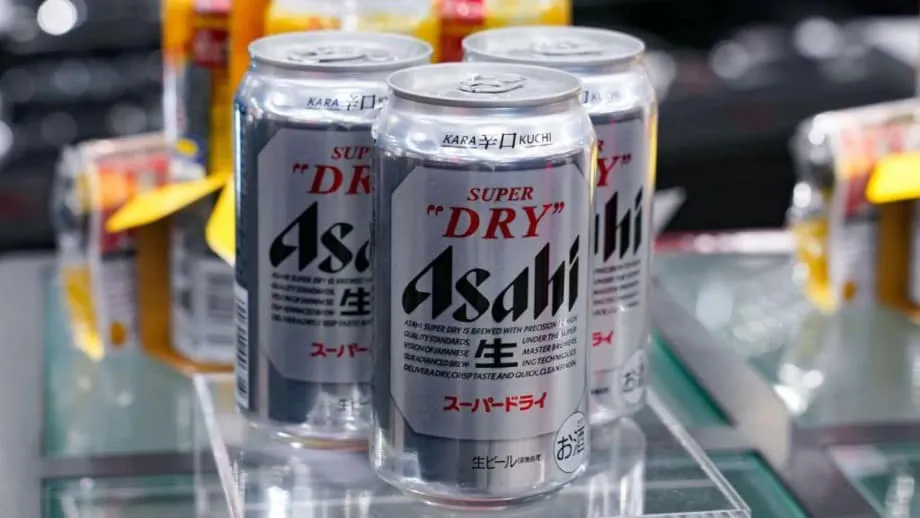
रैनसमवेयर संकट से बीयर की आपूर्ति बाधित, निजी डेटा उजागर
जापान की सबसे बड़ी शराब निर्माता कंपनी असाही ग्रुप होल्डिंग्स रैनसमवेयर हमले से उबर रही है। इस हमले से देशभर में डिजिटल कामकाज ठप हुआ, ब्रुअरी में उत्पादन धीमा पड़ा और दुकानों की अलमारियों पर पेय पदार्थों की कमी हो गई। यह घटना 29 सितंबर को शुरू हुई, जब कंपनी ने अपने एक डेटा सेंटर में व्यवधान का पता लगाया। कुछ ही घंटों में सिस्टम को अलग कर दिया गया, लेकिन तब तक हमलावर नेटवर्क के कुछ हिस्सों में पहुंच चुका था, डेटा एन्क्रिप्ट कर चुका था और ऑर्डर लेने तथा उत्पाद भेजने के लिए इस्तेमाल होने वाली अहम सेवाओं को बंद कर चुका था। कई दिनों तक कर्मचारियों ने डिलीवरी जारी रखने के लिए कलम-कागज और फैक्स का सहारा लिया। आपूर्ति रुकने से कुछ दुकानों ने लोकप्रिय बीयर और शीतल पेय का स्टॉक घटने की खबर दी।
विषय-सूची
- रैनसमवेयर संकट से बीयर की आपूर्ति बाधित, निजी डेटा उजागर
- हमला कैसे आगे बढ़ा
- दोहरी फिरौती से खतरा क्यों बढ़ता है
- किलिन कौन है और निर्माता कंपनियां जोखिम में क्यों हैं
- कौन-सी जानकारी जोखिम में हो सकती है
- डिजिटल व्यवधान से बीयर की आपूर्ति क्यों रुकी
- प्रतिक्रिया और बहाली
- जापान में रैनसमवेयर की व्यापक लहर
- कंपनियां अब क्या कर सकती हैं
- प्रभावित लोगों को क्या करना चाहिए
- मुख्य बातें
कंपनी ने अब पुष्टि की है कि जापान में प्रबंधित सिस्टम में मौजूद निजी डेटा उजागर हुआ है या हो सकता है कि उजागर हुआ हो। नवंबर के आखिर में प्रकाशित प्रारंभिक जांच के नतीजों के मुताबिक, लगभग 1.914 मिलियन लोगों की जानकारी जोखिम में है, जिनमें करीब 1.525 मिलियन ग्राहक शामिल हैं। कंपनी का कहना है कि इससे लगभग 107,000 मौजूदा और पूर्व कर्मचारी, कर्मचारियों के करीब 168,000 परिजन और लगभग 114,000 बाहरी संपर्क भी प्रभावित हो सकते हैं। संभावित रूप से उजागर डेटा में नाम, लिंग, जन्मतिथि, डाक पते, ईमेल पते और फोन नंबर शामिल हैं। प्रभावित डेटा में क्रेडिट कार्ड की जानकारी शामिल नहीं दिखती। कर्मचारियों की निजी जानकारी से जुड़े केवल 18 डेटा बिंदुओं के लीक होने की पक्की पुष्टि हुई है और कंपनी प्रभावित लोगों को सूचित करने की तैयारी कर रही है।
रैनसमवेयर समूह किलिन ने हमले की जिम्मेदारी ली है और असाही का नाम अपनी लीक साइट पर डालते हुए दावा किया है कि उसने कंपनी की लगभग 27 गीगाबाइट फाइलें चुराई हैं। असाही की जांच में चोरी किए गए डेटा को सार्वजनिक किए जाने की पुष्टि नहीं हुई है, लेकिन इस घटना के चलते देश के भीतर कंपनी के कामकाज पर व्यापक असर पड़ा। सिस्टम ऑनलाइन लौटने के साथ शिपमेंट धीरे-धीरे फिर शुरू हो रहे हैं। कंपनी ने बहाली और सुरक्षा मजबूत करने पर ध्यान देने के लिए पूरे साल के वित्तीय नतीजे जारी करने की तारीख टाल दी है। असाही का कहना है कि व्यवधान केवल जापान के सिस्टम तक सीमित था। पेरोनी, पिल्सनर उर्क्वेल, ग्रोल्श और यूनाइटेड किंगडम की फुलर्स ब्रुअरी समेत उसके वैश्विक ब्रांडों का कामकाज बाधित नहीं हुआ।
हमला कैसे आगे बढ़ा
असाही की आंतरिक समीक्षा के मुताबिक, घटना तेजी से बढ़ी। जापान के समयानुसार 29 सितंबर को सुबह करीब 7 बजे कर्मचारियों ने नेटवर्क में एन्क्रिप्ट की गई फाइलें देखीं और प्रभावित डेटा सेंटर को अलग कर दिया। बाद की फॉरेंसिक जांच से संकेत मिलता है कि शुरुआती सेंध संभवतः असाही की एक दूसरी साइट पर मौजूद उपकरणों के साथ छेड़छाड़ से लगी थी। इससे हमलावर नेटवर्क में आगे बढ़ सके, जबकि सिस्टम को अलग करने की कार्रवाई अभी नहीं हुई थी। इसके बाद हमलावरों ने कई सर्वरों और कनेक्टेड डिवाइसों में रैनसमवेयर फैलाया। इससे ऑर्डर दर्ज करने, वितरण और ग्राहक सहायता के वे सिस्टम बाधित हुए जिन पर कंपनी रोजमर्रा के कामकाज के लिए निर्भर है।
दोहरी फिरौती से खतरा क्यों बढ़ता है
आधुनिक रैनसमवेयर हमलों में अक्सर डेटा एन्क्रिप्ट करने से पहले उसकी चोरी की जाती है। इस तरीके को दोहरी फिरौती कहा जाता है। हमलावर संवेदनशील फाइलें चुराते हैं, फिर कामकाज रोकने के लिए डेटा या सिस्टम को अस्त-व्यस्त कर देते हैं और अंत में फिरौती न मिलने पर चोरी की सामग्री सार्वजनिक करने की धमकी देते हैं। इस मामले में किलिन का कहना है कि उसने लगभग 9,300 फाइलें लीं। असाही का कहना है कि उसे डेटा सार्वजनिक किए जाने का कोई पुष्ट प्रमाण नहीं मिला है। फिर भी, केवल यह धमकी पीड़ित कंपनियों पर दबाव डालती है कि वे सिस्टम बहाल करने और सेंध की जांच के दौरान कारोबार की निरंतरता, निजता के जोखिम और प्रतिष्ठा को होने वाले नुकसान के बीच संतुलन बनाएं।
किलिन कौन है और निर्माता कंपनियां जोखिम में क्यों हैं
किलिन रैनसमवेयर-एज़-अ-सर्विस के रूप में काम करता है। यह कोई एक केंद्रीकृत समूह नहीं, बल्कि ऐसा प्लेटफॉर्म चलाता है जो सहयोगी हमलावरों को मैलवेयर और बुनियादी ढांचा मुहैया कराता है। ये सहयोगी लक्ष्यों के नेटवर्क में सेंध लगाते हैं और मुनाफा आपस में बांटते हैं। सुरक्षा शोधकर्ताओं ने 2022 में उभरने के बाद से किलिन के नाम पर किए गए सैकड़ों हमलों का पता लगाया है। इस साल की रिपोर्टों में किलिन को दुनिया के सबसे सक्रिय रैनसमवेयर समूहों में से एक बताया गया है। दबाव में आने वाले प्रमुख क्षेत्रों में विनिर्माण भी शामिल है। समूह के उपकरण कॉर्पोरेट सूचना प्रौद्योगिकी वातावरण और, जहां पहुंच संभव हो, औद्योगिक सिस्टमों को निशाना बनाने के लिए बनाए गए हैं। किलिन के कोड में Rust और C के घटक हैं, जिन्हें Windows, Linux और VMware ESXi सिस्टम पर इस्तेमाल किया जा सकता है। खतरे से जुड़ी खुफिया जानकारी यह भी बताती है कि किलिन अपने सहयोगियों को रूस और बेलारूस समेत कुछ देशों के लक्ष्यों से बचने को कहता है।
रैनसमवेयर हमलावर उन कंपनियों को निशाना बनाते हैं जो कामकाज ठप होने की बात आसानी से छिपा नहीं सकतीं। निर्माता कंपनियां इसी श्रेणी में आती हैं। उत्पादन लाइनें, बैच शेड्यूलिंग, पैकेजिंग और लॉजिस्टिक्स डेटा सेंटर तथा क्लाउड में चलने वाले कारोबारी सिस्टमों से गहराई से जुड़े होते हैं। ये डिजिटल सिस्टम बंद हो जाएं तो उत्पादन प्रभावित होता है, भले ही फैक्टरी में लगे प्रोग्रामेबल लॉजिक कंट्रोलर को कोई नुकसान न हुआ हो। निर्माता कंपनियों पर साइबर हमलों का अध्ययन करने वाले विश्लेषकों का अनुमान है कि कामकाज ठप रहने से बड़ी कंपनियों को रोजाना करीब 20 लाख डॉलर का नुकसान हो सकता है। एशिया-प्रशांत क्षेत्र में 2024 से रैनसमवेयर की दर्ज गतिविधियां तेजी से बढ़ी हैं और सबसे ज्यादा प्रभावित संगठनों में निर्माता कंपनियां शामिल हैं।
कौन-सी जानकारी जोखिम में हो सकती है
असाही का कहना है कि अब तक उजागर होने की पुष्टि केवल कंपनी के लैपटॉप से कर्मचारियों की जानकारी के 18 डेटा बिंदुओं के लिए हुई है। हालांकि, उपलब्ध साक्ष्यों के आधार पर जांच में निष्कर्ष निकाला गया कि सर्वरों पर मौजूद निजी डेटा का कहीं बड़ा हिस्सा हमलावर की पहुंच में आ सकता था। प्रभावित श्रेणियों में सहायता डेस्क से संपर्क करने वाले ग्राहक, मौजूदा और पूर्व कर्मचारी, उनके परिजन और औपचारिक संदेश पाने वाले बाहरी कारोबारी संपर्क शामिल हैं। कंपनी ने जोर देकर कहा है कि प्रभावित डेटा में भुगतान कार्ड की जानकारी नहीं है। जांच जारी है और प्रभावित लोगों को सीधे सूचित किया जाएगा।
असाही की सूचना के मुताबिक, संभावित रूप से उजागर निजी डेटा में ये शामिल हैं:
- पूरा नाम और संपर्क विवरण (पता, ईमेल, फोन)
- लिंग और जन्मतिथि
- कर्मचारियों, पूर्व कर्मचारियों और उनके परिजनों से जुड़ी कंपनी संबंधी जानकारी
- बाहरी साझेदारों और संपर्कों की कारोबारी संपर्क जानकारी
असाही की ग्राहक सेवा से संपर्क करने वाले लोगों के लिए तत्काल जोखिम निशाना बनाकर की जाने वाली फ़िशिंग का है। हमलावर असली नामों और संपर्क विवरण का इस्तेमाल कर भरोसेमंद लगने वाले संदेश तैयार कर सकते हैं। ऐसे संदेश अक्सर ऑर्डर की पुष्टि, रिफंड या डिलीवरी सूचना जैसे दिखते हैं, ताकि प्राप्तकर्ता जवाब दे या किसी लिंक पर क्लिक करे। लोगों को अनचाहे संदेशों से सावधान रहना चाहिए और ईमेल लिंक से खुली साइटों पर अटैचमेंट खोलने या लॉगिन जानकारी दर्ज करने से बचना चाहिए।
इमर्सिव में साइबर सुरक्षा के वरिष्ठ प्रबंधक केविन मैरियट का कहना है कि डेटा चोरी से बहाली का काम और जटिल हो जाता है, क्योंकि ग्राहकों का भरोसा लौटाने और कामकाज बहाल करने की समयसीमाएं अलग-अलग होती हैं। इससे सिस्टम बहाल करने वाली टीम पर दबाव बढ़ता है। उन्होंने कहा कि पूरी स्थिरता हासिल करने में कई महीने लग सकते हैं। असाही ने बहाली की कोई अंतिम तारीख नहीं बताई है।
ग्राहकों के डेटा की चोरी से असाही की टीम पर अतिरिक्त दबाव पड़ा है। इसके अलावा, कामकाज पूरी तरह बहाल होने में फरवरी तक का समय लग सकता है।
डिजिटल व्यवधान से बीयर की आपूर्ति क्यों रुकी
ब्रुअरी उन परस्पर जुड़े सिस्टमों पर निर्भर करती हैं जो कारोबारी कामकाज और उत्पादन क्षेत्र को जोड़ते हैं। ऑर्डर प्रबंधन, कच्चे माल की योजना, बैच बनाने की विधियां, पैकेजिंग शेड्यूल, गोदाम और लॉजिस्टिक्स, सब कुछ सॉफ्टवेयर से संचालित होता है। कॉर्पोरेट नेटवर्क एन्क्रिप्ट हो जाए या ऑफलाइन कर दिया जाए तो यह समन्वय रुक जाता है। टैंक और बोतल भरने वाली मशीनें भौतिक रूप से ठीक होने पर भी, ऑर्डर की जानकारी और शेड्यूल न होने से उत्पादन लाइन ठप हो सकती है। असाही के देश के भीतर कामकाज में यही हुआ। कंपनी ने बताया कि उसे ऑर्डर हाथ से दर्ज करने पड़े और वैकल्पिक व्यवस्था के तौर पर फोन तथा फैक्स का सहारा लेना पड़ा।
औद्योगिक घटनाओं का अध्ययन करने वाली सुरक्षा टीमें बताती हैं कि हमलावर अक्सर कॉर्पोरेट नेटवर्क के जरिए घुसते हैं और फिर फैक्टरी के कामकाज में सहायक उपकरणों तक पहुंचते हैं। इनमें फाइल साझा करने, प्रमाणीकरण, शेड्यूलिंग या दूरस्थ पहुंच संभालने वाले सर्वर शामिल हैं। नेटवर्क विभाजन और मजबूत प्रमाणीकरण न होने पर कारोबार के एक हिस्से में हुई सेंध अलग-अलग साइटों तक फैल सकती है। असाही की घटना दिखाती है कि डिजिटल सिस्टम में रुकावट से कुछ ही घंटों में पूरे देश का वितरण नेटवर्क ठप हो सकता है। जापान के कई खुदरा विक्रेताओं ने असाही सुपर ड्राई का स्टॉक घटने की खबर दी और सुविधा स्टोरों ने ग्राहकों को देरी के लिए तैयार रहने को कहा। कंपनी ने कई संयंत्रों में उत्पादन फिर शुरू कर दिया है और सिस्टम ऑनलाइन लौटने के साथ शिपमेंट बढ़ा रही है।
सार्वजनिक माफी में असाही ग्रुप के अध्यक्ष और सीईओ अत्सुशी कात्सुकी ने सामान्य सेवा बहाल करने के कंपनी के प्रयासों के बीच ग्राहकों, साझेदारों और कर्मचारियों को संबोधित किया।
हाल के सिस्टम व्यवधान से हमारे हितधारकों को हुई किसी भी परेशानी के लिए मैं ईमानदारी से माफी मांगना चाहता हूं। हम जल्द से जल्द सिस्टम बहाल करने के लिए हर संभव प्रयास कर रहे हैं। साथ ही, ग्राहकों को उत्पादों की आपूर्ति जारी रखने के लिए वैकल्पिक उपाय लागू कर रहे हैं।
प्रतिक्रिया और बहाली
असाही ने आपात प्रतिक्रिया व्यवस्था बनाई, बाहरी विशेषज्ञों को शामिल किया और सेंध को रोकने, सिस्टम ऑनलाइन लाने तथा सुरक्षा मजबूत करने के लिए कई महीने का कार्यक्रम तय किया। कंपनी का कहना है कि वह सुरक्षा का बुनियादी स्तर बढ़ाने के लिए व्यापक प्रयास कर रही है। इसमें नेटवर्क संचार पर सख्त नियंत्रण, निगरानी में सुधार, बहाली का समय घटाने के लिए नए बैकअप डिज़ाइन, कर्मचारियों का अधिक कठोर प्रशिक्षण, मजबूत प्रशासन और नियमित बाहरी ऑडिट शामिल हैं। शिपमेंट चरणबद्ध तरीके से फिर शुरू हो रहे हैं। टीमें सिस्टम की अखंडता की जांच जारी रखे हुए हैं और रोकथाम के दौरान ऑफलाइन किए गए नेटवर्क के कुछ हिस्सों को फिर बना रही हैं। कंपनी ने प्रतिक्रिया और बहाली के काम को प्राथमिकता देने के लिए पूरे साल के वित्तीय नतीजे जारी करने की तारीख भी टाल दी है।
सुरक्षा विशेषज्ञों का कहना है कि यह मामला कॉर्पोरेट आईटी और औद्योगिक सिस्टमों के साझा हिस्सों को सुरक्षित करने की जरूरत रेखांकित करता है। अवानाडे में वैश्विक सुरक्षा प्रैक्टिस के टेक्नोलॉजी प्रमुख जेसन रेविल ने कहा कि कंपनियां ज़ीरो ट्रस्ट दृष्टिकोण अपनाकर सेंध के फैलाव को सीमित कर सकती हैं। इसमें हर पहुंच का लगातार सत्यापन किया जाता है।
असाही पर साइबर हमला परिचालन प्रौद्योगिकी और सूचना प्रौद्योगिकी के कवरेज नेटवर्क में बढ़ते जोखिम को उजागर करता है। यह भी दिखाता है कि हर संगठन के लिए ज़ीरो ट्रस्ट सिद्धांत क्यों अहम हैं।
जापान में रैनसमवेयर की व्यापक लहर
रैनसमवेयर जापान और व्यापक एशिया-प्रशांत क्षेत्र के संगठनों पर दबाव बढ़ा रहा है। जापान की राष्ट्रीय पुलिस एजेंसी ने 2024 से रैनसमवेयर मामलों की रिकॉर्ड संख्या दर्ज की है। जापानी कंपनियों के सर्वेक्षणों से पता चलता है कि कामकाज अक्सर एक सप्ताह से अधिक समय तक बंद रहता है, कुछ मामलों में इससे भी ज्यादा, और बहाली पर भारी खर्च आता है। जापान की बड़ी कंपनियों, जिनमें प्रकाशिकी और प्रकाशन क्षेत्र की कंपनियां शामिल हैं, पर हाल के हमलों के कारण कई हफ्तों तक कामकाज रुका और काफी नुकसान हुआ।
विधायकों और एजेंसियों ने सुरक्षा मजबूत करने के कदम उठाए हैं। अहम क्षेत्रों पर जारी हमलों से होने वाले नुकसान को घटाने के उद्देश्य से सक्रिय साइबर रक्षा का नया ढांचा 2025 में आंशिक रूप से लागू किया गया। रोकथाम और प्रतिक्रिया की तत्काल जिम्मेदारी अब भी निजी कंपनियों पर है। क्षेत्र के विशेषज्ञों ने चेतावनी दी है कि हमलावर नेटवर्क में तेजी से आगे बढ़ने और सिस्टम एन्क्रिप्ट करने लगे हैं, जिससे हमले का पता लगाने और उसे रोकने के लिए उपलब्ध समय घट रहा है। शुरुआती सेंध और रैनसमवेयर तैनात किए जाने के बीच का कम होता अंतराल इस रुझान को दिखाता है।
ISACA के मुख्य वैश्विक रणनीति अधिकारी क्रिस दिमित्रियादिस ने चेतावनी दी है कि हाल के हमलों की गति और सटीकता के चलते नियमित अभ्यास और निवेश के बिना संगठनों के पास प्रतिक्रिया देने की बहुत कम गुंजाइश बचती है।
हमले का पता लगाने और उसे रोकने का समय घट रहा है, क्योंकि अपराधियों के तरीके तेजी से आगे बढ़ रहे हैं। संगठनों को सक्रिय साइबर सुरक्षा और प्रशिक्षण को कारोबार की मुख्य प्राथमिकता बनाना चाहिए। इसके लिए नियमित घटना-प्रतिक्रिया अभ्यास और साझा डिजिटल जिम्मेदारी की संस्कृति जरूरी है।
कंपनियां अब क्या कर सकती हैं
जटिल लॉजिस्टिक्स पर निर्भर ब्रुअरी, खाद्य उत्पादक और अन्य निर्माता कंपनियां उन कमजोरियों पर काम करके जोखिम घटा सकती हैं जिनका रैनसमवेयर समूह फायदा उठाते हैं। असाही की घटना के बाद अपनी सुरक्षा व्यवस्था की समीक्षा कर रहे नेतृत्वकर्ताओं के लिए ये कदम खास अहम हैं:
- कॉर्पोरेट आईटी और फैक्टरी सिस्टमों के बीच कनेक्शन का नक्शा बनाएं, फिर नेटवर्क को अलग-अलग हिस्सों में बांटें ताकि हमलावर नेटवर्क में आगे न बढ़ सकें। दूरस्थ पहुंच और प्रशासनिक भूमिकाओं के लिए बहु-कारक प्रमाणीकरण अनिवार्य करें।
- पहचान प्रबंधन सिस्टम मजबूत करें और इस्तेमाल न होने वाले खाते हटाएं। असामान्य गतिविधियों के लिए लॉगिन पर नजर रखें और फ़िशिंग-रोधी दूसरे कारकों के साथ मजबूत पासवर्ड अनिवार्य करें।
- इंटरनेट से जुड़े उपकरणों, दूरस्थ पहुंच गेटवे और डायरेक्टरी सेवाओं के सुरक्षा अपडेट को प्राथमिकता दें। आईटी और परिचालन, दोनों वातावरणों में कमजोरियों की लगातार निगरानी करें।
- भरोसेमंद बैकअप बनाएं और नियमित रूप से उनकी जांच करें। इन्हें रोजमर्रा के नेटवर्क से अलग रखें। जरूरी कारोबारी सिस्टम और फैक्टरी सहायता सेवाओं को तेजी से बहाल करने की क्षमता सुनिश्चित करें।
- सर्वरों और वर्कस्टेशनों में एंडपॉइंट डिटेक्शन एंड रिस्पॉन्स तैनात करें और सुनिश्चित करें कि अलर्ट ऐसी टीम तक पहुंचे जो चौबीसों घंटे उनकी जांच और कार्रवाई कर सके।
- अधिकारियों, कानूनी, संचालन और संचार टीमों के साथ घटना-प्रतिक्रिया योजना बनाएं और उसका अभ्यास करें। टेबलटॉप अभ्यास और वास्तविक ड्रिल से घटनाओं के समय अफरातफरी कम होती है।
- आपूर्तिकर्ता जोखिम प्रबंधन बेहतर करें। प्रबंधित सेवा प्रदाताओं और अहम विक्रेताओं से सुरक्षा संबंधी अपेक्षाओं की समीक्षा करें और सेंध की समय पर सूचना देना अनिवार्य करें।
- परिचालन प्रौद्योगिकी और सहायक सिस्टमों की सूची बनाएं। गैर-जरूरी कनेक्टिविटी हटाएं, दूरस्थ पहुंच के रास्ते कम करें और बदलावों को परिवर्तन नियंत्रण के जरिए सत्यापित करें।
प्रभावित लोगों को क्या करना चाहिए
जांच जारी रहने के दौरान, असाही से संपर्क करने वाले लोग कुछ व्यावहारिक कदम उठाकर धोखाधड़ी और पहचान के दुरुपयोग का जोखिम घटा सकते हैं:
- निजी जानकारी मांगने वाले अनचाहे कॉल, संदेश या ईमेल से सावधान रहें। अनजान प्रेषकों के लिंक पर क्लिक न करें और अटैचमेंट न खोलें।
- हाल के ऑर्डर या डिलीवरी का जिक्र करने वाले किसी भी संदेश को सावधानी से देखें। भरोसेमंद फोन नंबर से सीधे कंपनी की वेबसाइट या ग्राहक सेवा के जरिए पुष्टि करें।
- उन सभी खातों के पासवर्ड बदलें जिनमें असाही से संपर्क करते समय इस्तेमाल किया गया वही ईमेल पता जुड़ा है, खासकर अगर पासवर्ड दोबारा इस्तेमाल किए हों। जहां उपलब्ध हो, बहु-कारक प्रमाणीकरण चालू करें।
- बैंक और कार्ड के विवरण में असामान्य लेनदेन पर नजर रखें। असाही का कहना है कि भुगतान कार्ड का डेटा उजागर नहीं हुआ, फिर भी अपराधी इससे जुड़े घोटालों की कोशिश कर सकते हैं।
- आने वाले महीनों में डाक और ईमेल पर निशाना बनाकर की जाने वाली फ़िशिंग के संकेतों पर ध्यान दें। हमलावर अक्सर लीक हुई संपर्क सूचियों का दोबारा इस्तेमाल करते हैं।
- अगर आपको लगता है कि आपका निजी डेटा उजागर हुआ है, तो पहचान सुरक्षा या क्रेडिट निगरानी सेवाओं के लिए पंजीकरण कराने पर विचार करें।
मुख्य बातें
- असाही ने 29 सितंबर को रैनसमवेयर हमले का पता लगाया, जिससे पूरे जापान में ऑर्डर, शिपमेंट और ग्राहक सहायता बाधित हुई।
- लगभग 1.914 मिलियन लोगों का निजी डेटा, जिनमें करीब 1.525 मिलियन ग्राहक शामिल हैं, उजागर हुआ हो सकता है। क्रेडिट कार्ड का डेटा प्रभावित नहीं दिखता।
- किलिन ने हमले की जिम्मेदारी ली और कहा कि उसने असाही से लगभग 27 गीगाबाइट डेटा चुराया। कंपनी ने चोरी की जानकारी के सार्वजनिक लीक की पुष्टि नहीं की है।
- कर्मचारियों को हाथ से काम करना पड़ा, जिससे उत्पादन और डिलीवरी प्रभावित हुई। जापान की दुकानों ने कमी की खबर दी, हालांकि अब शिपमेंट फिर शुरू हो रहे हैं।
- असाही ने व्यवधान को देश के भीतर के सिस्टम तक सीमित बताया। समूह के अंतरराष्ट्रीय ब्रांडों ने कामकाज में किसी रुकावट की सूचना नहीं दी।
- कंपनी सख्त नेटवर्क नियंत्रण, नए बैकअप, बेहतर निगरानी, प्रशिक्षण और बाहरी ऑडिट के जरिए सुरक्षा मजबूत कर रही है।
- विशेषज्ञों ने चेतावनी दी है कि रैनसमवेयर समूह निर्माता कंपनियों को निशाना बनाते हैं, क्योंकि कामकाज ठप रहने का खर्च ज्यादा होता है और इसे छिपाना मुश्किल है। उन्होंने कहा कि तेजी से हमले का पता लगाना और नेटवर्क को अलग-अलग हिस्सों में बांटना जरूरी है।
- जापान में रैनसमवेयर हमलों की व्यापक लहर जारी है। अधिकारियों ने राष्ट्रीय सुरक्षा मजबूत करने के कदम उठाए हैं और कंपनियों से रोकथाम तथा घटना से निपटने की तैयारी बेहतर करने का आग्रह किया जा रहा है।